Generatore SHA-384
Crea hash SHA-384 da qualsiasi input di stringa utilizzando il nostro strumento generatore SHA-384 per una forte crittografia dei dati.
Il Generatore SHA-384 è uno strumento gratuito che converte qualsiasi stringa in un hash SHA-384 di lunghezza fissa.
A cosa serve un hash SHA-384?
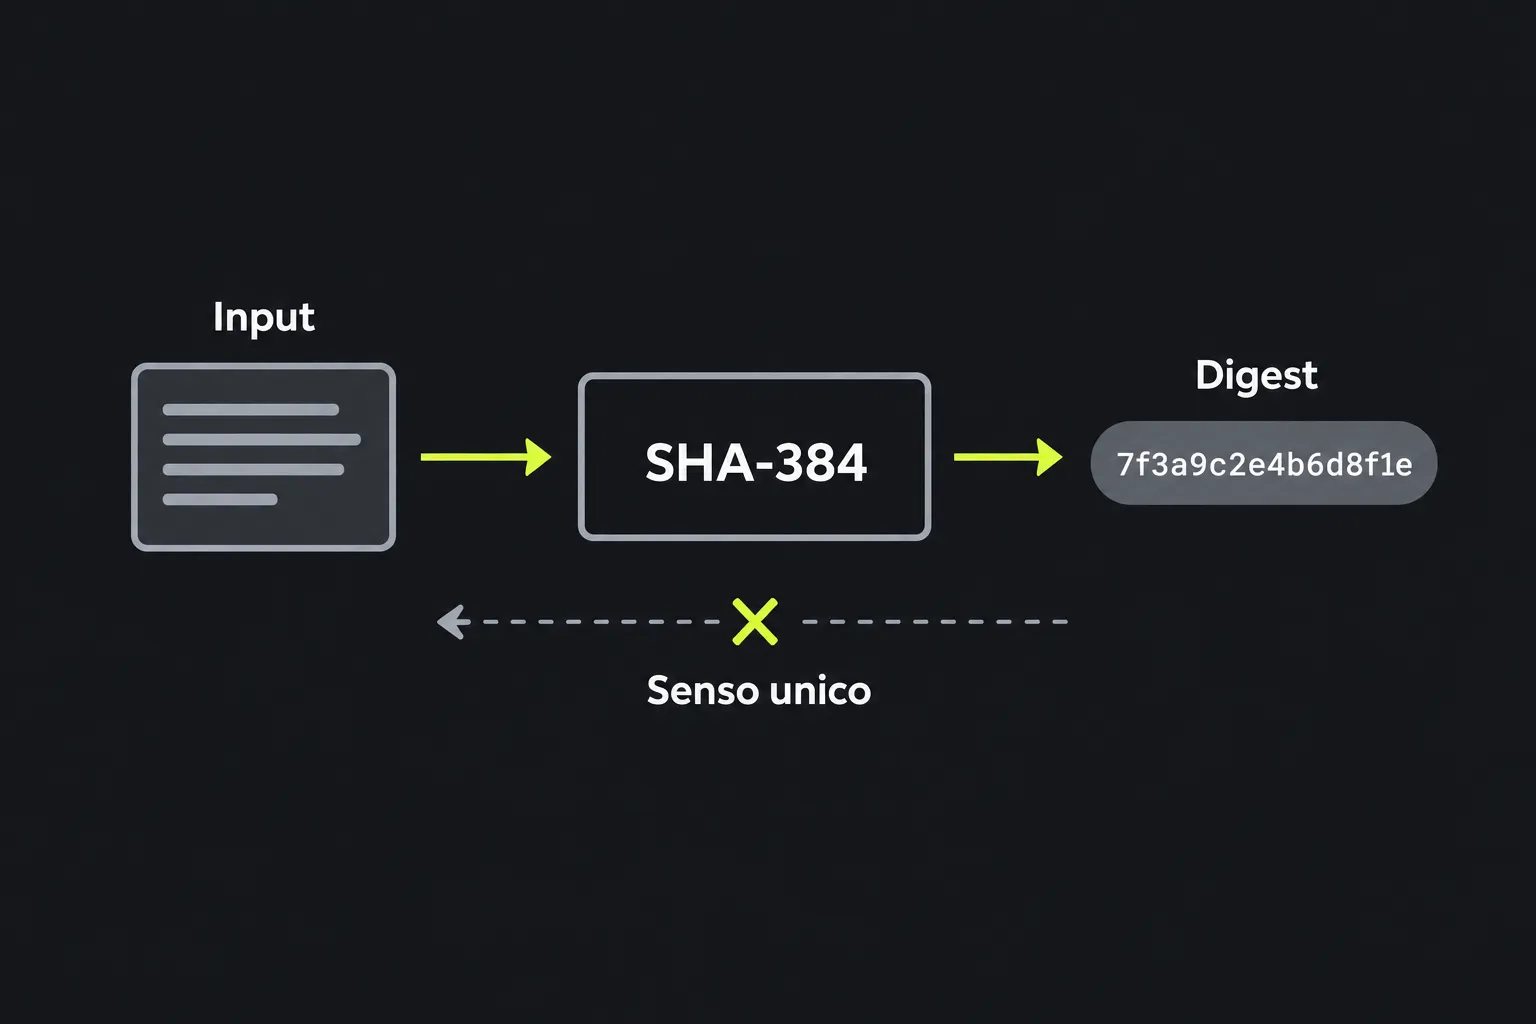
SHA-384 crea un'impronta compatta dei dati a 384 bit mediante una funzione matematica unidirezionale. Lo stesso input produce sempre lo stesso digest di lunghezza fissa, mentre anche una piccola modifica dell'input genera, con probabilità estremamente elevata, un risultato diverso. Un digest SHA-384 non è testo cifrato, perché l'algoritmo non utilizza chiavi e non prevede un processo di decifratura.
SHA-384 appartiene alla famiglia SHA-2. È stato progettato dalla National Security Agency degli Stati Uniti, pubblicato per la prima volta dal National Institute of Standards and Technology statunitense nel 2001 e standardizzato nella specifica FIPS 180-2 nel 2002. Internamente utilizza la struttura di SHA-512, ma con valori iniziali diversi e un output abbreviato.
SHA-384 è ancora sicuro?
Sì, SHA-384 è ancora considerato sicuro per l'hashing crittografico generico, purché venga usato per uno scopo appropriato. Non sono noti attacchi pratici alle collisioni o alla preimmagine contro l'algoritmo completo.
Il suo digest a 384 bit offre fino a 192 bit di resistenza alle collisioni. È nettamente più robusto di algoritmi meno recenti come MD5 e SHA-1, per i quali esistono attacchi pratici alle collisioni e che non dovrebbero essere scelti per nuovi sistemi con requisiti di sicurezza.
SHA-384 non è stato deprecato come funzione hash generica. Tuttavia, non deve essere usato direttamente per memorizzare password. È progettato per essere eseguito rapidamente, caratteristica che consente agli aggressori di provare un gran numero di password possibili. Per archiviare le password, usa una funzione di hashing deliberatamente onerosa, come Argon2id, scrypt, bcrypt o PBKDF2, con un salt univoco per ogni password, anziché SHA-384.
Come si usa il Generatore SHA-384?
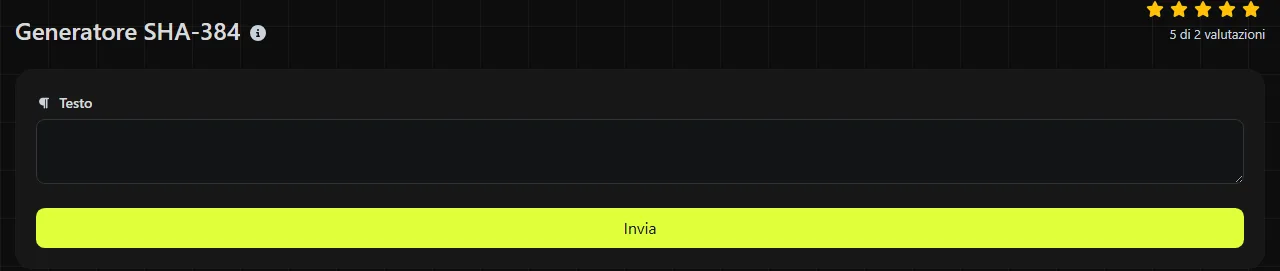
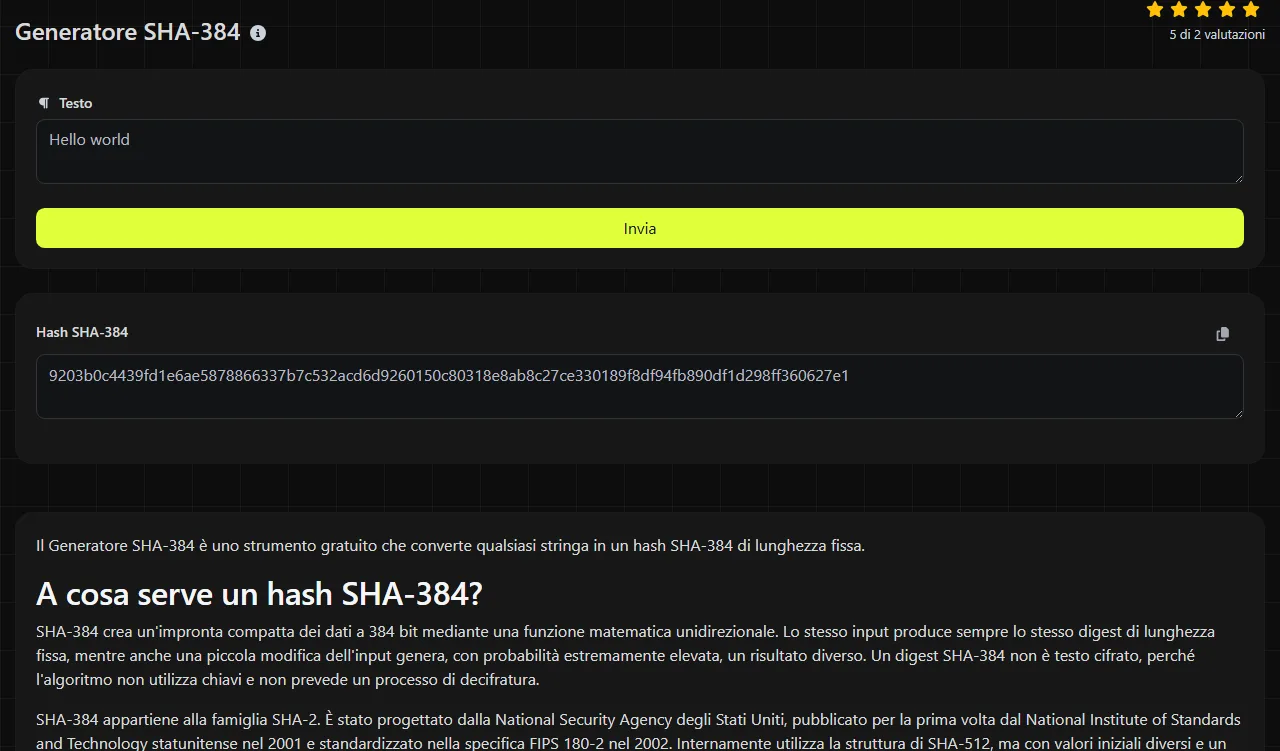
Inserisci la stringa esatta di cui vuoi calcolare l'hash, avvia lo strumento e copia il valore mostrato nel campo del risultato Hash SHA-384. Il calcolo viene eseguito sul server dall'implementazione della funzione hash di PHP.
L'input viene trasmesso al server tramite HTTPS e non viene memorizzato. Durante l'elaborazione lascia comunque il tuo dispositivo, quindi non inserire password, chiavi private, frasi di recupero o altri dati che non dovrebbero mai essere inviati a un servizio remoto.
Per esempio, l'input hello produce il digest SHA-384 di 96 caratteri 59e1748777448c69de6b800d7a33bbfb9ff1b463e44354c3553bcdb9c666fa90125a3c79f90397bdf5f6a13de828684f. Se inserisci di nuovo le stesse cinque lettere minuscole, ottieni lo stesso digest SHA-384. Input come Hello, hello con uno spazio finale e hello. producono invece hash SHA-384 diversi.
Come leggere il risultato e gestire input particolari
Un risultato SHA-384 contiene 384 bit, equivalenti a 48 byte o 96 caratteri esadecimali. Nel campo Hash SHA-384 di questo strumento, la notazione esadecimale usa le cifre da 0 a 9 e le lettere da a a f, anche se altri sistemi possono mostrare le lettere in maiuscolo. L'uso di lettere maiuscole o minuscole nel digest SHA-384 visualizzato non ne modifica il valore sottostante.
- Spazi e interruzioni di riga: nel Generatore SHA-384, gli spazi iniziali e finali e i caratteri di nuova riga fanno parte dei byte inviati come input e modificano l'hash.
- Testo accentato e alfabeti non latini: SHA-384 elabora byte, non caratteri. Due stringhe visivamente identiche possono risultare diverse se usano normalizzazioni Unicode o codifiche dei caratteri differenti.
- Numeri: un valore digitato come 00125 viene trattato come una stringa. Non produce lo stesso hash di 125.
- Input vuoto: l'algoritmo SHA-384 definisce un digest valido per una sequenza vuota di byte. Tale digest è diverso dall'hash di uno spazio o di un carattere di nuova riga.
- Input lungo: indipendentemente dalla lunghezza dell'input, l'output contiene sempre 96 caratteri esadecimali.
È possibile decifrare o invertire SHA-384?
No, un hash SHA-384 non può essere decifrato, perché l'hashing non conserva il testo originale in una forma reversibile. Molti input possibili vengono ricondotti allo spazio di output fisso a 384 bit.
Poiché SHA-384 è progettato per essere veloce, un aggressore può verificare rapidamente diverse ipotesi calcolandone l'hash e confrontando ogni risultato. Valori brevi, comuni o prevedibili possono quindi essere scoperti mediante attacchi a dizionario o a forza bruta. La robustezza di SHA-384 non rende sicura una password debole, né trasforma in un segreto un identificatore con poca entropia.
I database online possono contenere hash SHA-384 di stringhe comuni già calcolati. Trovare una corrispondenza significa effettuare una ricerca, non invertire l'algoritmo.
Dove viene usato SHA-384 oggi?
SHA-384 viene usato quando un protocollo, una specifica o un sistema esistente richiede un digest SHA-2 a 384 bit. Tra gli impieghi legittimi più comuni rientrano i checksum dei file, il rilevamento dei duplicati, i registri di integrità e la compatibilità con software che memorizza già valori SHA-384.
- Confrontare un file scaricato con un checksum SHA-384 pubblicato dal distributore.
- Riprodurre il digest previsto da un database, un'API o un formato di documento meno recente.
- Creare l'input per un protocollo che richiede espressamente SHA-384.
Un semplice checksum SHA-384 può rilevare modifiche accidentali, ma non dimostra chi abbia creato i dati. Inoltre, non può impedire a un aggressore in grado di alterare sia un file sia il relativo hash pubblicato di sostituirli entrambi. Per i messaggi autenticati, usa HMAC-SHA-384 con una chiave segreta oppure uno schema di firma digitale appropriato.
Se una specifica ammette diverse varianti SHA-2, SHA-256 è più diffuso e produce un digest più corto. SHA-512 può essere adatto ai sistemi che richiedono esplicitamente il suo output completo a 512 bit. Il Generatore SHA-256 e il Generatore SHA-512 possono produrre questi formati.
Domande frequenti
SHA-384 equivale a SHA-512 con alcuni caratteri rimossi?
No. SHA-384 usa la stessa struttura generale di compressione di SHA-512, ma parte da valori iniziali diversi prima di troncare lo stato finale a 384 bit. Accorciare semplicemente un digest SHA-512 a 96 caratteri esadecimali non produce un hash SHA-384.
SHA-384 è vulnerabile agli attacchi di estensione della lunghezza?
SHA-384 usa una costruzione Merkle–Damgård, ma il suo output troncato nasconde 128 bit dello stato interno di SHA-512, rendendo impraticabile il normale attacco pratico di estensione della lunghezza. Nonostante ciò, una costruzione improvvisata che concatena direttamente un segreto a un messaggio non deve essere considerata un codice di autenticazione del messaggio. Quando occorre autenticare i dati con una chiave segreta, usa HMAC-SHA-384.
Posso usare questo strumento per calcolare l'hash di un file?
Lo strumento è progettato per input sotto forma di stringa, non per il caricamento di file. Poiché questo generatore lato server accetta solo stringhe, incollare il contenuto binario di un file nel campo di testo può modificare i byte a causa della codifica o della conversione delle interruzioni di riga. Per i file, usa un'utilità di sistema come sha384sum o una libreria crittografica equivalente e confronta tutti i 96 caratteri esadecimali.
Perché un altro calcolatore SHA-384 restituisce un risultato diverso?
Probabilmente i due input differiscono a livello di byte. Controlla innanzitutto gli spazi, l'uso di maiuscole e minuscole e le terminazioni di riga, compreso un eventuale carattere di nuova riga finale. Se pertinente per l'input e i sistemi utilizzati, verifica anche la codifica dei caratteri, la normalizzazione Unicode e l'eventuale presenza di un indicatore dell'ordine dei byte in uno dei sistemi. Confronta i byte esatti prima di concludere che uno dei due digest sia errato.
Strumenti popolari
Crea la tua firma personalizzata e scaricala facilmente con il nostro strumento generatore di firme per e-firme personalizzate.
Calcola la dimensione di qualsiasi testo in Byte (B), Kilobyte (KB) o Megabyte (MB) utilizzando il nostro strumento calcolatore di dimensioni del testo.
Utilizza lo strumento di ricerca inversa IP per trovare il dominio o l'host associato a qualsiasi indirizzo IP in modo rapido e semplice.
Utilizza il nostro strumento di ping per controllare rapidamente ed efficacemente lo stato e il tempo di risposta di qualsiasi sito web, server o porta.
Lo strumento di ricerca IP di Digily Link fornisce informazioni dettagliate su qualsiasi indirizzo IP. Utilizza questo servizio online gratuito per ottenere dati IP completi.
Genera subito il tuo link WhatsApp gratuito con il nostro generatore di link WhatsApp. Aggiungi un messaggio personalizzato e avvia chat con un clic, senza accesso né programmazione.