مولد SHA-384
إنشاء تجزئات SHA-384 من أي إدخال نصي باستخدام أداة مولد SHA-384 الخاصة بنا لتشفير البيانات بشكل قوي.
مولد SHA-384 أداة مجانية تحوّل أي سلسلة نصية تُدخلها إلى تجزئة SHA-384 ثابتة الطول.
ما وظيفة تجزئة SHA-384؟
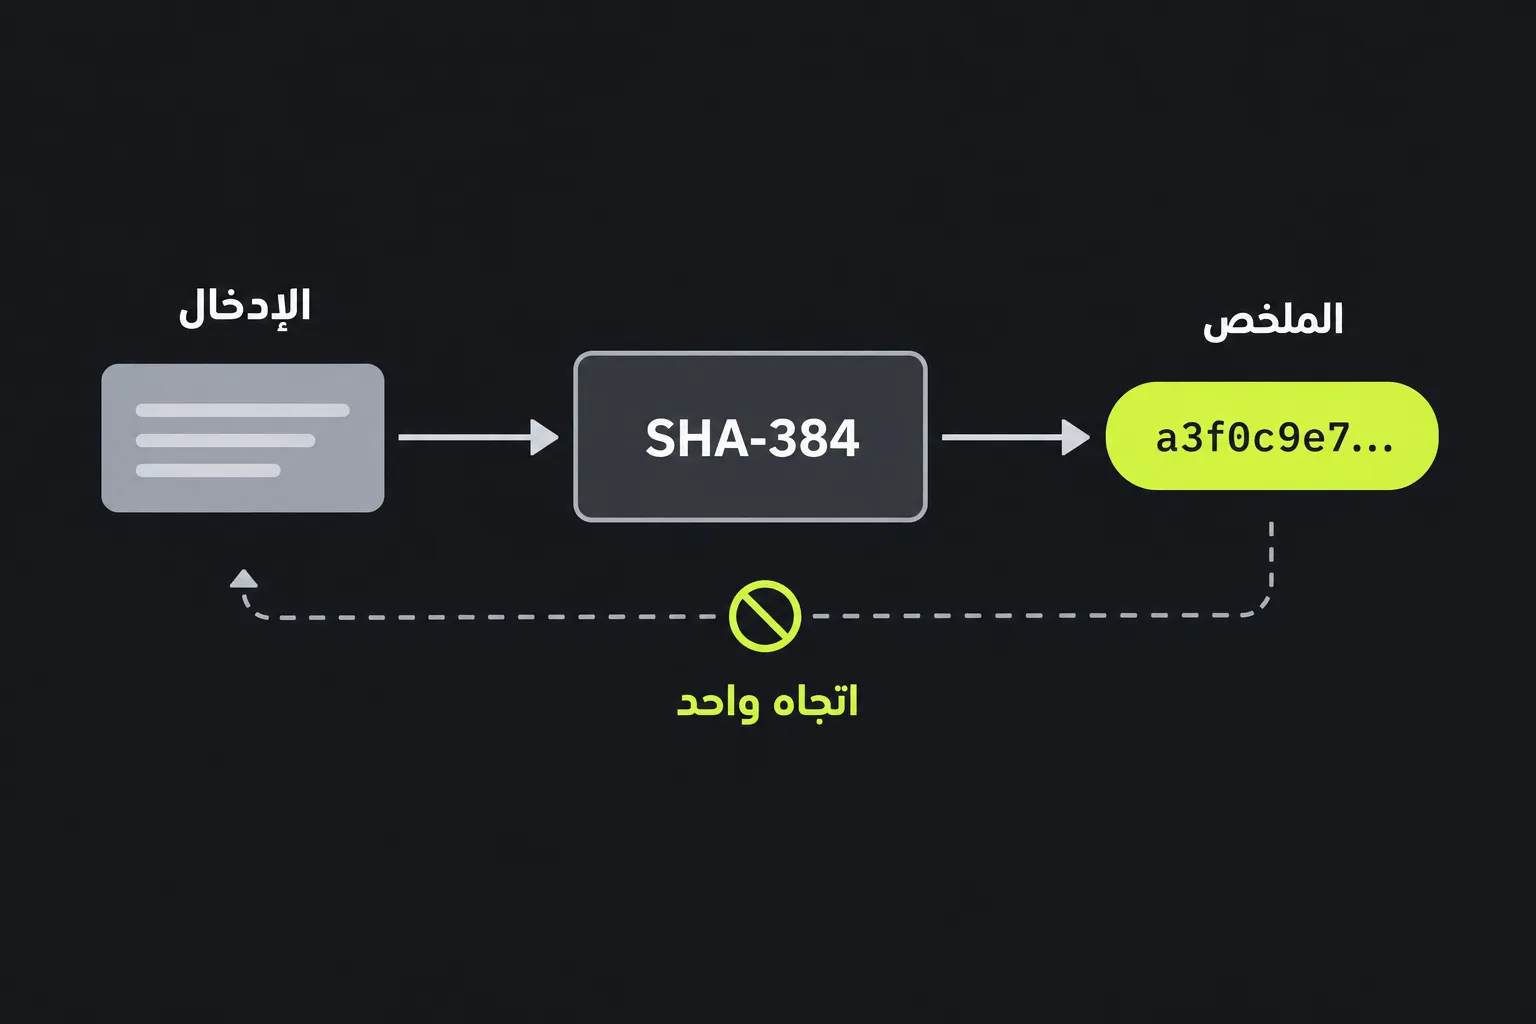
تنشئ SHA-384 بصمة مختصرة للبيانات بطول 384 بت باستخدام دالة رياضية أحادية الاتجاه. ينتج الإدخال نفسه دائمًا ملخصًا ثابت الطول، بينما يُرجح بدرجة كبيرة جدًا أن يؤدي أي تغيير بسيط في الإدخال إلى نتيجة مختلفة. ملخص SHA-384 ليس نصًا مشفرًا، لأن الخوارزمية لا تستخدم مفتاحًا ولا تتضمن عملية مقابلة لفك التشفير.
تنتمي SHA-384 إلى عائلة SHA-2. صممتها وكالة الأمن القومي الأمريكية، ونشرها المعهد الوطني الأمريكي للمعايير والتقنية لأول مرة عام 2001، ثم اعتُمدت ضمن معيار FIPS 180-2 عام 2002. داخليًا، تستخدم بنية SHA-512 مع قيم ابتدائية مختلفة ومخرجات مختصرة.
هل لا تزال SHA-384 آمنة؟
نعم، لا تزال SHA-384 تُعد آمنة لأغراض التجزئة التشفيرية العامة، شرط استخدامها للغرض المناسب. ولا يُعرف أي هجوم عملي على الخوارزمية الكاملة لإيجاد تصادم أو صورة أولية.
يوفر ملخصها البالغ 384 بت مقاومة للتصادم تصل إلى 192 بت. وهذا أقوى بكثير من خوارزميات أقدم مثل MD5 وSHA-1، إذ توجد هجمات تصادم عملية على كلتيهما، ولذلك لا ينبغي اختيارهما للأنظمة الجديدة الحساسة أمنيًا.
لم تُسحب توصية استخدام SHA-384 بوصفها دالة تجزئة عامة. ومع ذلك، يجب ألا تستخدمها مباشرة لتخزين كلمات المرور. فقد صُممت للعمل بسرعة، ما يساعد المهاجمين على اختبار أعداد كبيرة من تخمينات كلمات المرور. لتخزين كلمات المرور، استخدم دالة تجزئة مصممة عمدًا لتكون عالية التكلفة مثل Argon2id أو scrypt أو bcrypt أو PBKDF2، مع قيمة salt فريدة لكل كلمة مرور، بدلًا من SHA-384.
كيف أستخدم مولد SHA-384؟
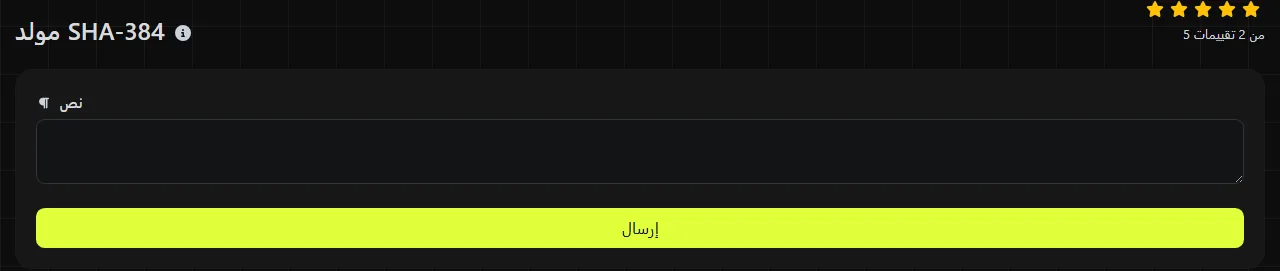
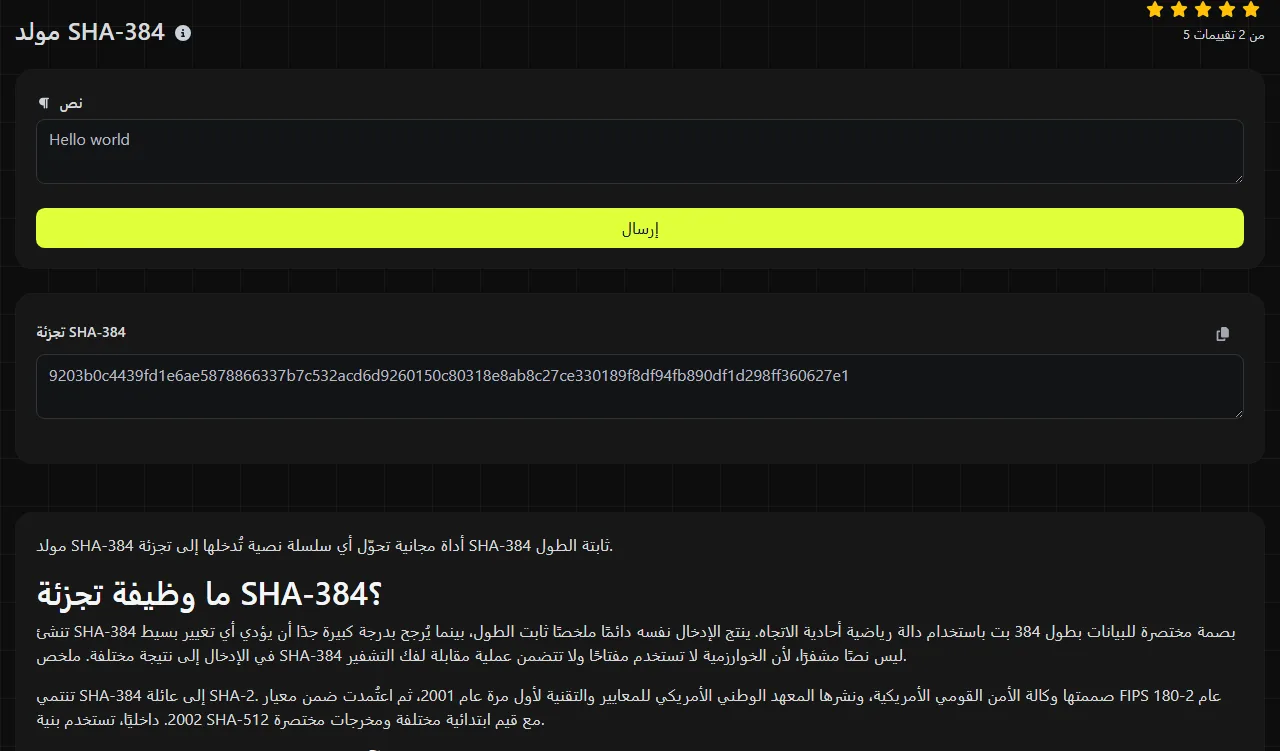
أدخل السلسلة النصية التي تريد تجزئتها كما هي تمامًا، ثم شغّل الأداة وانسخ القيمة الظاهرة في حقل النتيجة تجزئة SHA-384. تُجرى العملية على الخادم باستخدام تطبيق PHP لدالة التجزئة.
يُرسل إدخالك إلى الخادم عبر HTTPS ولا يُخزن. لكنه يغادر جهازك أثناء المعالجة، لذا لا تُدخل كلمات مرور أو مفاتيح خاصة أو عبارات استرداد أو أي معلومات أخرى يجب ألا تُرسل مطلقًا إلى خدمة بعيدة.
على سبيل المثال، ينتج عن الإدخال hello ملخص SHA-384 التالي المكوّن من 96 محرفًا: 59e1748777448c69de6b800d7a33bbfb9ff1b463e44354c3553bcdb9c666fa90125a3c79f90397bdf5f6a13de828684f. وعند إدخال الأحرف الخمسة الصغيرة نفسها مجددًا، ستحصل على ملخص SHA-384 نفسه. أما الإدخالات Hello وhello التي تنتهي بمسافة وhello.، فينتج كل منها تجزئة SHA-384 مختلفة.
فهم النتيجة والتعامل مع الإدخالات غير المعتادة
تتكون نتيجة SHA-384 من 384 بت، أي 48 بايت أو 96 محرفًا سداسيًا عشريًا. يستخدم حقل تجزئة SHA-384 في هذه الأداة الأرقام من 0 إلى 9 والأحرف من a إلى f، مع أن بعض الأنظمة قد تعرض الأحرف بصيغة كبيرة. ولا تؤثر حالة الأحرف في ملخص SHA-384 المعروض في قيمته الأساسية.
- المسافات وفواصل الأسطر: في مولد SHA-384 هذا، تُعد المسافات في بداية الإدخال ونهايته ومحارف السطر الجديد جزءًا من بايتات الإدخال المرسلة، ولذلك تغيّر التجزئة.
- النصوص ذات العلامات النطقية والنصوص غير اللاتينية: تعالج SHA-384 البايتات لا المحارف. وقد تختلف سلسلتان تبدوان متطابقتين إذا استخدمتا صيغة مختلفة لتوحيد Unicode أو ترميز المحارف.
- الأرقام: تُعامل قيمة مكتوبة مثل 00125 على أنها بيانات نصية، ولا تنتج التجزئة نفسها التي تنتجها 125.
- الإدخال الفارغ: تحدد خوارزمية SHA-384 ملخصًا صالحًا لتسلسل بايتات فارغ. ويختلف هذا الملخص عن تجزئة مسافة أو سطر جديد.
- الإدخال الطويل: تظل النتيجة مكوّنة من 96 محرفًا سداسيًا عشريًا مهما بلغ طول الإدخال.
هل يمكن فك تجزئة SHA-384 أو عكسها؟
لا، لا يمكن فك تجزئة SHA-384، لأن التجزئة لا تحتفظ بالنص الأصلي في صورة قابلة للعكس. وتُربط مدخلات محتملة كثيرة بمساحة مخرجات ثابتة طولها 384 بت.
ولأن SHA-384 مصممة للعمل بسرعة، يستطيع المهاجم اختبار التخمينات سريعًا عبر تجزئة كل منها ومقارنة النتيجة. لذلك قد تُكتشف القيم القصيرة أو الشائعة أو القابلة للتوقع باستخدام القواميس أو البحث الشامل. قوة SHA-384 لا تجعل كلمة المرور الضعيفة آمنة، ولا تحوّل معرّفًا منخفض العشوائية إلى معلومة سرية.
قد تحتوي قواعد البيانات المتاحة عبر الإنترنت على تجزئات SHA-384 محسوبة مسبقًا لسلاسل نصية شائعة. العثور على إدخال مطابق هو عملية بحث في قاعدة بيانات، وليس عكسًا للخوارزمية.
أين تُستخدم SHA-384 حاليًا؟
تُستخدم SHA-384 عندما يتطلب بروتوكول أو مواصفة أو نظام قائم ملخص SHA-2 بطول 384 بت. ومن استخداماتها المشروعة الشائعة حساب المجموع الاختباري للملفات، واكتشاف النسخ المكررة، وإنشاء سجلات السلامة، والتوافق مع البرامج التي تخزن قيم SHA-384 بالفعل.
- قارن ملفًا نزّلته بمجموع SHA-384 اختباري نشره موزّع الملف.
- أعِد إنتاج ملخص تتوقعه قاعدة بيانات قديمة أو API أو صيغة مستند.
- أنشئ إدخالًا لبروتوكول يشترط استخدام SHA-384 صراحة.
يمكن لمجموع SHA-384 اختباري عادي اكتشاف التغييرات غير المقصودة، لكنه لا يثبت هوية منشئ البيانات. كما لا يمنع مهاجمًا قادرًا على تعديل ملف وتجزئته المنشورة معًا من استبدالهما. لمصادقة الرسائل، استخدم HMAC-SHA-384 مع مفتاح سري أو نظام توقيع رقمي مناسب.
إذا كانت المواصفة تسمح بعدة أنواع من SHA-2، فإن SHA-256 أوسع استخدامًا وملخصها أقصر. وقد تلائم SHA-512 الأنظمة التي تشترط صراحة مخرجاتها الكاملة بطول 512 بت. يمكنك استخدام مولد SHA-256 ومولد SHA-512 لإنتاج هاتين الصيغتين.
الأسئلة الشائعة
هل SHA-384 مجرد SHA-512 بعد حذف بعض المحارف؟
لا. تستخدم SHA-384 بنية الضغط العامة نفسها المستخدمة في SHA-512، لكنها تبدأ بقيم ابتدائية مختلفة قبل اختصار الحالة النهائية إلى 384 بت. لذا فإن اقتطاع ملخص SHA-512 إلى 96 محرفًا سداسيًا عشريًا لا ينتج SHA-384.
هل تتأثر SHA-384 بهجمات تمديد الطول؟
تستخدم SHA-384 بنية Merkle–Damgård، لكن مخرجاتها المختصرة تخفي 128 بت من الحالة الداخلية لـ SHA-512، ما يجعل هجوم تمديد الطول العملي المعتاد غير مجدٍ. ومع ذلك، لا ينبغي اعتبار بنية مرتجلة تلحق سرًا مباشرة برسالة رمزًا لمصادقة الرسائل. استخدم HMAC-SHA-384 عندما تحتاج إلى مصادقة البيانات بمفتاح سري.
هل يمكنني استخدام هذه الأداة لتجزئة ملف؟
هذه الأداة مخصصة لإدخال السلاسل النصية، وليست لرفع الملفات. ولأن هذا المولد العامل على الخادم لا يقبل سوى إدخال نصي، فقد يؤدي لصق محتوى ملف ثنائي في حقله النصي إلى تغيير البايتات بسبب الترميز أو تحويل فواصل الأسطر. استخدم للملفات أداة نظام مثل sha384sum أو مكتبة تشفير مكافئة، وقارن جميع المحارف السداسية العشرية البالغ عددها 96.
لماذا أحصل على نتيجة مختلفة في حاسبة SHA-384 أخرى؟
يرجح أن الإدخالين يختلفان على مستوى البايتات. تحقّق أولًا من المسافات وحالة الأحرف ونهايات الأسطر، بما فيها أي سطر جديد أخير. وإذا كان ذلك مرتبطًا بالإدخال والأنظمة المستخدمة، فتحقّق أيضًا من ترميز المحارف وتوحيد Unicode وما إذا كان أحد النظامين يضيف علامة ترتيب البايتات. قارن البايتات الفعلية بدقة قبل افتراض أن أحد الملخصين غير صحيح.
الأدوات الشائعة
أنشئ توقيعك الخاص وقم بتنزيله بسهولة باستخدام أداة إنشاء التوقيعات الخاصة بنا للتوقيعات الإلكترونية المخصصة.
احسب حجم أي نص بالبايت (B) أو الكيلوبايت (KB) أو الميجابايت (MB) باستخدام أداة حساب حجم النص لدينا.
استخدم أداة البحث العكسي عن IP للعثور على النطاق أو المضيف المرتبط بأي عنوان IP بسرعة وسهولة.
استخدم أداة البينج الخاصة بنا للتحقق من حالة ووقت استجابة أي موقع ويب أو خادم أو منفذ بسرعة وكفاءة.
أداة البحث عن عنوان IP من Digily Link توفر معلومات مفصلة عن أي عنوان IP. استخدم هذه الخدمة المجانية عبر الإنترنت للحصول على بيانات شاملة عن IP.
أنشئ رابط WhatsApp المجاني فورًا باستخدام أداة إنشاء روابط WhatsApp. أضف رسالة مخصصة وابدأ المحادثات بنقرة واحدة، دون تسجيل دخول أو برمجة.