Générateur SHA-512
Générez des hachages SHA-512 à partir de n'importe quelle entrée de chaîne avec notre outil de génération SHA-512 pour une sécurité des données de haut niveau.
Le Générateur SHA-512 est un outil gratuit qui convertit une chaîne de caractères en une empreinte SHA-512 de 512 bits et de longueur fixe.
Qu'est-ce que SHA-512 ?
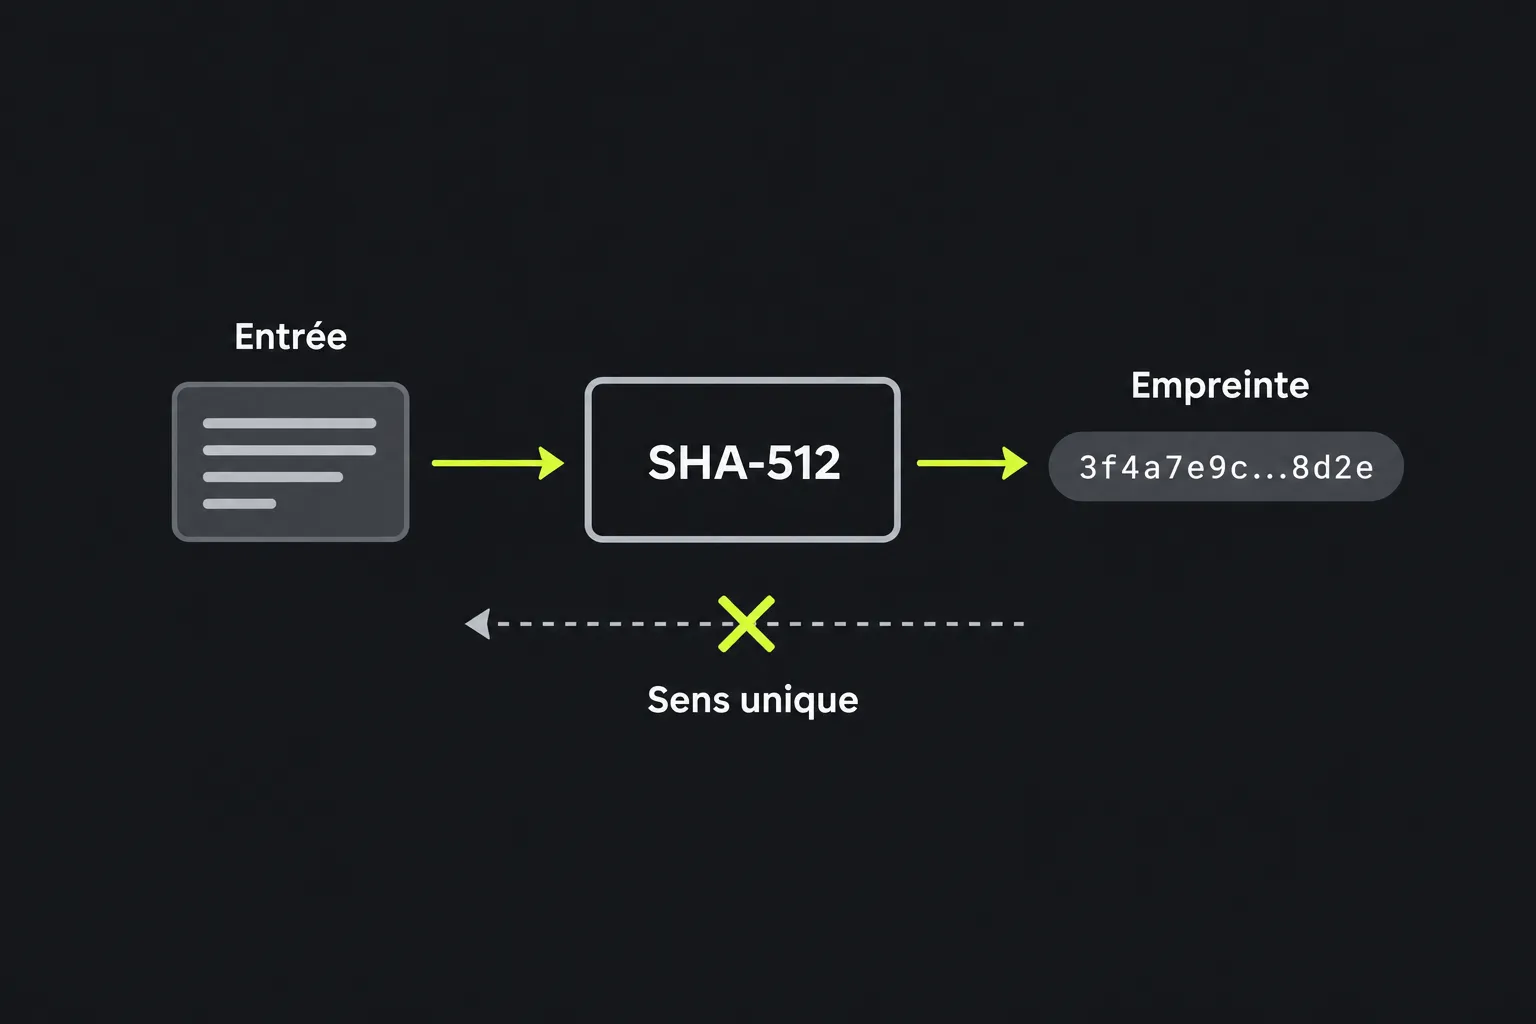
SHA-512 est une fonction de hachage cryptographique de la famille SHA-2. Conçue par l'agence de sécurité nationale américaine, elle a été publiée par le NIST en 2001. Elle accepte des données de longueur variable, les traite à sens unique et renvoie une empreinte de longueur fixe.
SHA-512 produit 512 bits, soit 64 octets ou 128 caractères hexadécimaux. L'algorithme traite les données par blocs de 1 024 bits et effectue des opérations sur 64 bits, ce qui le distingue de SHA-256. Sur certains systèmes 64 bits, SHA-512 peut traiter de grandes entrées plus rapidement que SHA-256, mais les performances réelles dépendent de l'implémentation et du matériel.
SHA-512 reste considéré comme cryptographiquement sûr pour le hachage général. Il n'existe aucune attaque pratique par collision contre l'algorithme complet, qui n'est pas obsolète. En raison de la borne des anniversaires, sa résistance attendue aux collisions est d'environ 256 bits. Cela ne le rend toutefois pas adapté à toutes les tâches de sécurité, notamment au stockage des mots de passe.
Comment utiliser le Générateur SHA-512 ?
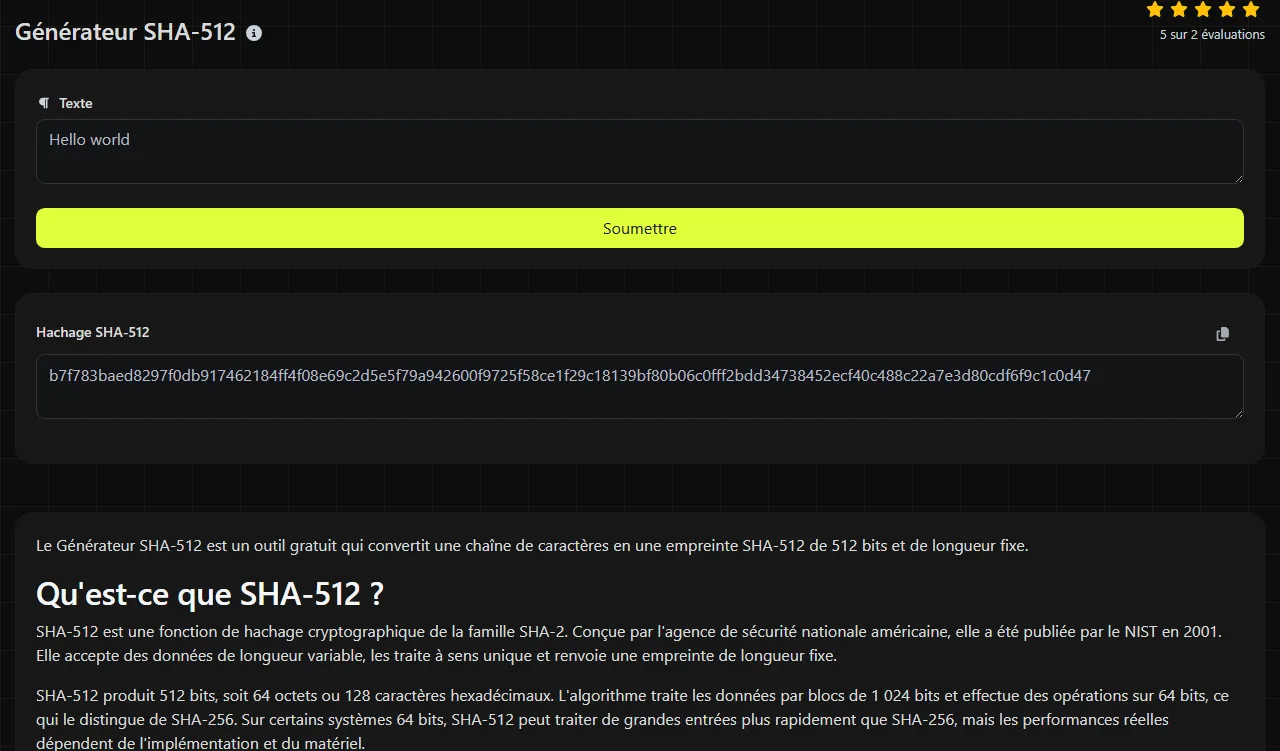
Saisis exactement la chaîne à hacher, puis récupère la valeur générée dans le champ de résultat Hachage SHA-512. Le résultat doit comporter 128 caractères hexadécimaux, composés des chiffres 0 à 9 et des lettres a à f.
- Copie le texte source à l'identique, en conservant tous les espaces, signes de ponctuation et sauts de ligne qui en font partie.
- Génère l'empreinte et copie le résultat complet, pas seulement une version raccourcie.
- Ne la compare à une autre empreinte SHA-512 que si les deux ont été créées à partir des mêmes octets et représentées dans le même format.
Le calcul est effectué sur le serveur. Ta saisie est transmise au serveur via HTTPS et n'est pas stockée. Même avec une connexion HTTPS et sans stockage, évite d'envoyer des mots de passe, des clés privées, des codes de récupération ou d'autres données secrètes qui n'ont pas besoin d'être traitées par un service en ligne.
Peut-on déchiffrer ou inverser SHA-512 ?
Non, SHA-512 ne peut pas être déchiffré, car le hachage n'est pas un chiffrement et il n'existe aucune clé de déchiffrement. La fonction élimine des informations en produisant son résultat de longueur fixe. Il est donc impossible de reconstituer directement la valeur d'origine à partir de l'empreinte.
Un attaquant peut néanmoins essayer différentes entrées possibles, hacher chacune d'elles et comparer les résultats. Cette méthode est efficace contre les valeurs courtes, courantes ou prévisibles, comme les mots d'un dictionnaire, les numéros de téléphone et les mots de passe réutilisés. Des bases de données d'empreintes en ligne peuvent aussi contenir des valeurs déjà calculées pour des chaînes fréquentes. Hacher une entrée faible ne suffit donc pas à la rendre secrète.
En théorie, des entrées différentes peuvent produire la même empreinte. C'est ce qu'on appelle une collision. Pour la version complète de SHA-512, trouver une telle collision est hors de portée en pratique avec les méthodes connues. Cette propriété de sécurité ne change toutefois rien au fait qu'une entrée facile à deviner peut être découverte par des essais répétés.
Dans quels cas utiliser SHA-512 aujourd'hui ?
SHA-512 convient lorsqu'un système ou une spécification exige une empreinte SHA-2 complète de 512 bits. Parmi les usages légitimes courants figurent la détection des modifications de données, l'identification des contenus en double et la compatibilité avec des formats ou logiciels existants.
- Les sommes de contrôle permettent de vérifier qu'un élément téléchargé ou transféré correspond à une valeur SHA-512 publiée séparément. Une somme de contrôle ne suffit pas, à elle seule, à prouver qui a publié les données.
- Les systèmes de déduplication peuvent utiliser une empreinte comme identifiant compact du contenu. Ceux qui traitent des entrées malveillantes doivent néanmoins confirmer les correspondances lorsque cela s'avère nécessaire.
- La compatibilité avec des systèmes existants peut imposer SHA-512 lorsqu'une colonne de base de données, une API ou un format d'échange attend déjà 128 caractères hexadécimaux.
- Les signatures numériques et les protocoles d'authentification peuvent employer SHA-512 comme l'un des composants d'une construction cryptographique définie.
N'utilise pas SHA-512 seul pour stocker des mots de passe. Son calcul est volontairement rapide, ce qui permet à un attaquant de tester des hypothèses à grande vitesse. Utilise une fonction de hachage de mots de passe telle qu'Argon2id, scrypt, bcrypt ou PBKDF2, avec des paramètres adaptés et un sel unique.
Choisis SHA-256 si la compatibilité ou une empreinte plus courte de 64 caractères est prioritaire. Utilise le Générateur SHA-384 lorsqu'un protocole exige explicitement SHA-384. SHA-512/224 est un algorithme défini séparément qui produit un résultat de 224 bits, et non un simple raccourcissement informel d'une chaîne SHA-512.
Détails des entrées et exemples
SHA-512 hache des octets, donc chaque détail de l'entrée compte. Les majuscules, les espaces de fin, la ponctuation et les fins de ligne modifient tous la séquence d'octets et produisent normalement une empreinte complètement différente. Le texte Invoice 42 et le texte Invoice 42 , qui comporte un espace final, sont deux entrées différentes.
Pour l'entrée ASCII abc, le résultat SHA-512 standard est :
ddaf35a193617abacc417349ae20413112e6fa4e89a97ea20a9eeee64b55d39a2192992a274fc1a836ba3c23a3feebbd454d4423643ce80e2a9ac94fa54ca49f
Les nombres saisis dans un champ de texte sont traités comme des caractères. Par exemple, 0123 est différent de 123, car le zéro initial fait partie de la chaîne. Les textes accentués ou utilisant un alphabet non latin possèdent eux aussi une empreinte valide, mais l'encodage des caractères et la normalisation Unicode influent sur les octets. Deux chaînes visuellement identiques peuvent donc produire des valeurs différentes si l'une emploie un caractère composé et l'autre des signes combinatoires.
L'algorithme SHA-512 définit une empreinte pour une séquence d'octets vide et peut traiter des messages très longs. Une interface web peut toutefois imposer des limites pratiques liées aux requêtes ou au serveur. Pour les fichiers très volumineux ou les données qui ne doivent pas être transmises, utilise une commande de hachage locale.
Questions fréquentes
Les majuscules changent-elles une empreinte SHA-512 hexadécimale ?
Non. Les caractères hexadécimaux en majuscules ou en minuscules sont deux représentations de la même empreinte. Ainsi, AF et af représentent la même valeur d'octet. En revanche, la casse dans l'entrée d'origine a bien une importance.
Puis-je calculer la somme de contrôle d'un fichier avec ce générateur ?
Cet outil est conçu pour les chaînes de caractères et ne comporte pas de champ de résultat pour les fichiers. Coller le contenu d'un fichier peut modifier les données binaires ou les fins de ligne. Pour un fichier, utilise une commande locale telle que sha512sum sous Linux ou Get-FileHash -Algorithm SHA512 dans PowerShell.
SHA-512 permet-il d'authentifier un message en toute sécurité ?
SHA-512 seul n'authentifie pas un message, car n'importe qui peut calculer une nouvelle empreinte après avoir modifié le contenu. Une construction naïve consistant à placer un secret en préfixe peut également être affectée par la propriété d'extension de longueur de SHA-512. Utilise HMAC-SHA-512 lorsqu'un secret partagé doit servir à authentifier le message.
Ajouter un sel suffit-il pour utiliser SHA-512 avec des mots de passe ?
Non. Un sel empêche des mots de passe identiques de partager la même valeur stockée, mais il ne rend pas une fonction de hachage généraliste et rapide assez coûteuse pour ralentir suffisamment les tentatives. Utilise une fonction spécialement conçue pour le hachage des mots de passe et stocke avec le résultat l'identifiant de l'algorithme, le sel et les paramètres de coût.
Pourquoi mon empreinte SHA-512 diffère-t-elle de celle d'un autre site ou logiciel ?
Vérifie la présence d'espaces invisibles, d'un saut de ligne final, d'un encodage de caractères différent ou d'une marque d'ordre des octets copiée. Assure-toi également que l'autre programme a produit une empreinte SHA-512 complète, et non une valeur SHA-384, SHA-512/224, HMAC-SHA-512 ou une sortie encodée en Base64. Si une correspondance exacte est nécessaire, compare les entrées sous forme d'octets.
Outils populaires
Créez votre propre signature personnalisée et téléchargez-la facilement avec notre outil de génération de signatures pour des signatures électroniques personnalisées.
Calculez la taille de n'importe quel texte en octets (B), kilooctets (KB) ou mégaoctets (MB) à l'aide de notre outil de calcul de taille de texte.
Utilisez l'outil de recherche inversée d'IP pour trouver rapidement et facilement le domaine ou l'hôte associé à une adresse IP.
Utilisez notre outil de ping pour vérifier rapidement et efficacement le statut et le temps de réponse de n'importe quel site web, serveur ou port.
L'outil de recherche d'IP de Digily Link fournit des informations détaillées sur toute adresse IP. Utilisez ce service en ligne gratuit pour obtenir des données IP complètes.
Générez instantanément votre lien WhatsApp gratuit avec notre générateur de liens WhatsApp. Ajoutez un message personnalisé et lancez des discussions en un clic, sans connexion ni code.