Генератор SHA-512
Генеруйте SHA-512 хеші з будь-якого рядкового вводу за допомогою нашого інструменту генератора SHA-512 для високого рівня безпеки даних.
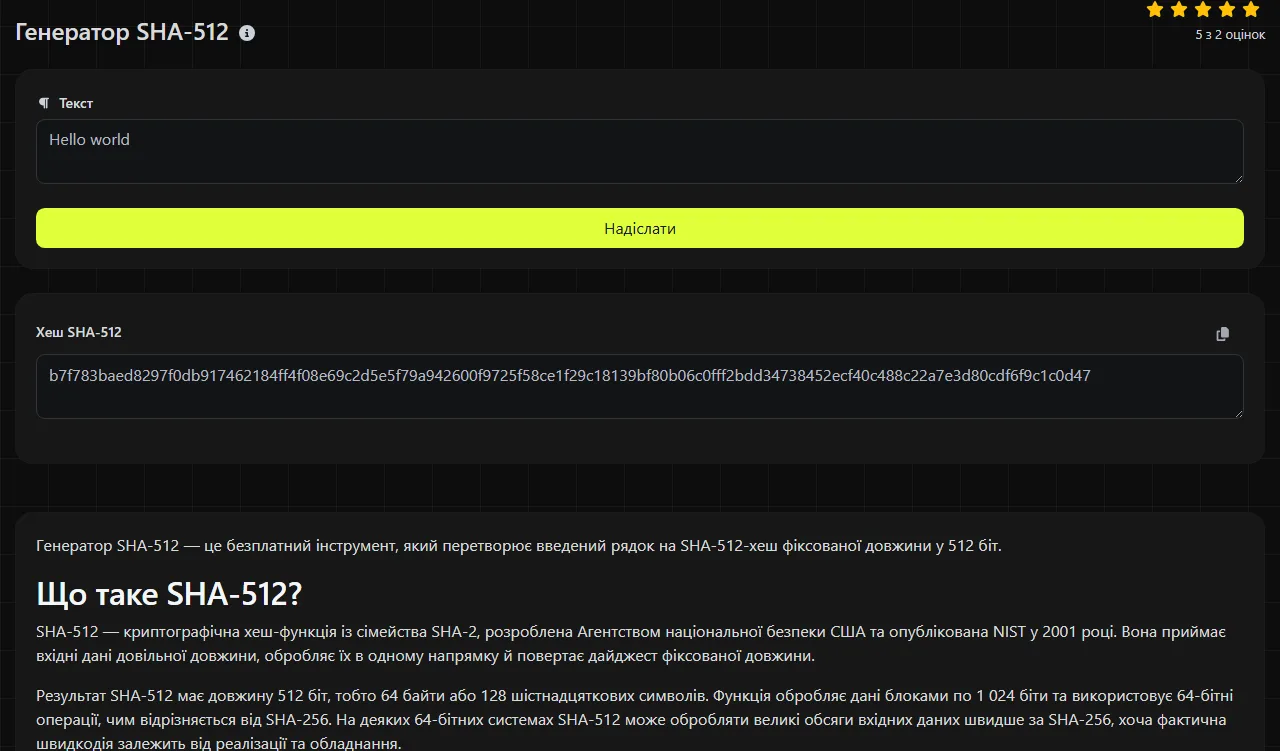
Генератор SHA-512 — це безплатний інструмент, який перетворює введений рядок на SHA-512-хеш фіксованої довжини у 512 біт.
Що таке SHA-512?
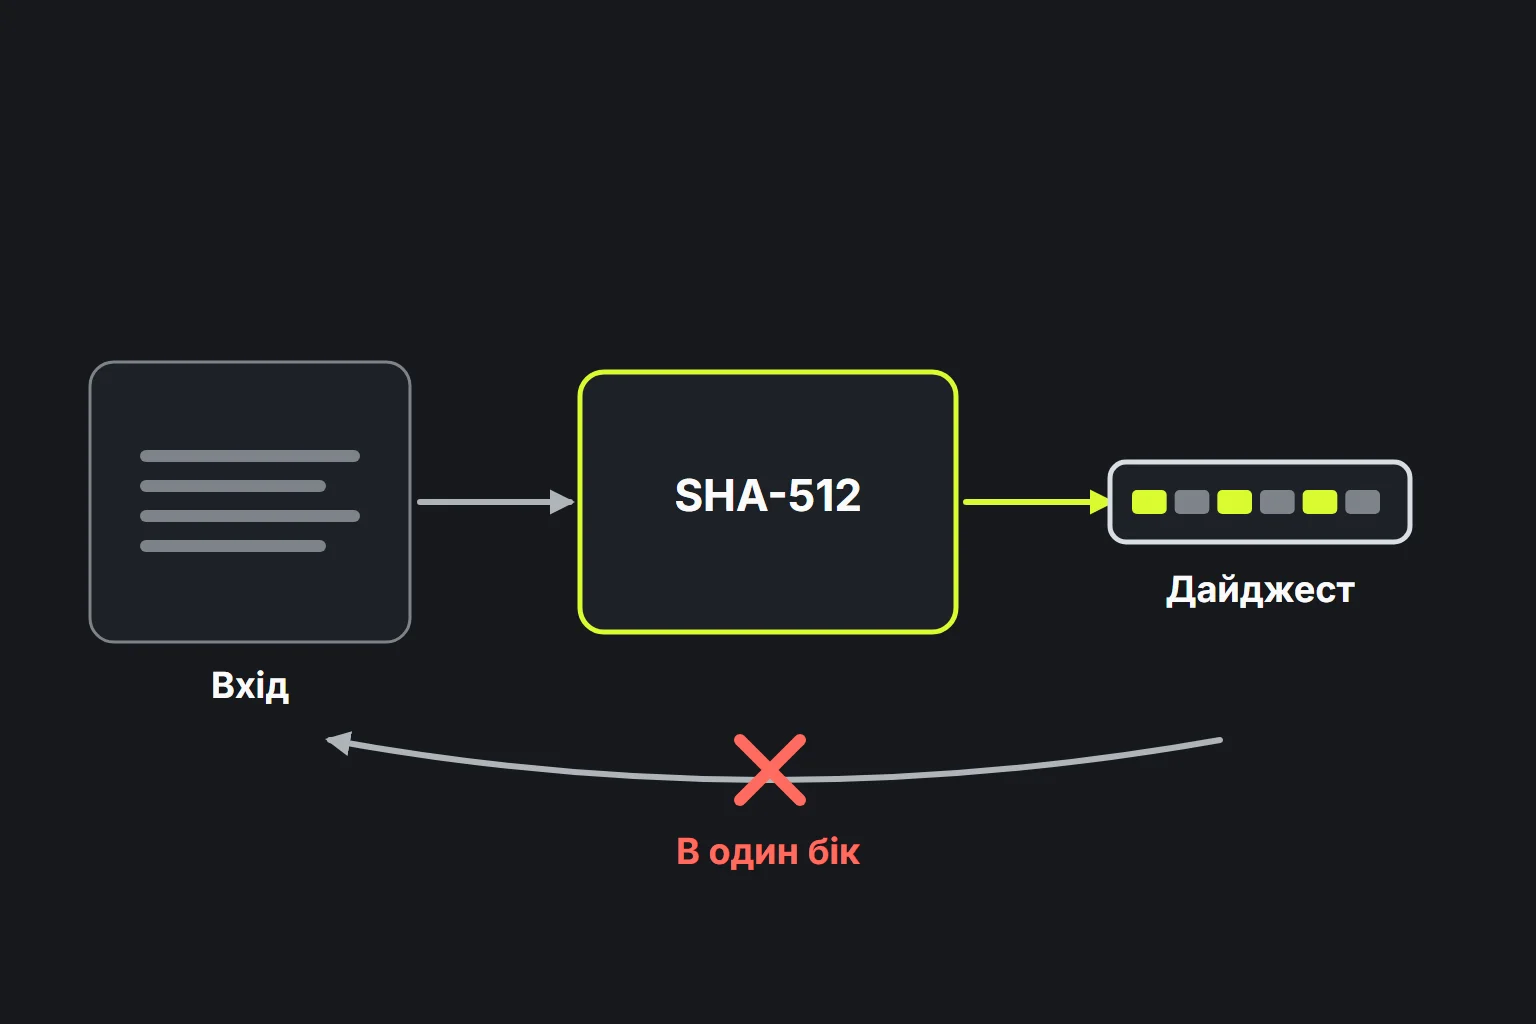
SHA-512 — криптографічна хеш-функція із сімейства SHA-2, розроблена Агентством національної безпеки США та опублікована NIST у 2001 році. Вона приймає вхідні дані довільної довжини, обробляє їх в одному напрямку й повертає дайджест фіксованої довжини.
Результат SHA-512 має довжину 512 біт, тобто 64 байти або 128 шістнадцяткових символів. Функція обробляє дані блоками по 1 024 біти та використовує 64-бітні операції, чим відрізняється від SHA-256. На деяких 64-бітних системах SHA-512 може обробляти великі обсяги вхідних даних швидше за SHA-256, хоча фактична швидкодія залежить від реалізації та обладнання.
SHA-512 досі вважається криптографічно безпечною для загального хешування. Практичних атак для пошуку колізій у повному алгоритмі не існує, і його не визнано застарілим. Через парадокс днів народження очікувана стійкість до колізій становить приблизно 256 біт. Проте це не означає, що SHA-512 підходить для всіх завдань безпеки, зокрема для зберігання паролів.
Як користуватися генератором SHA-512?
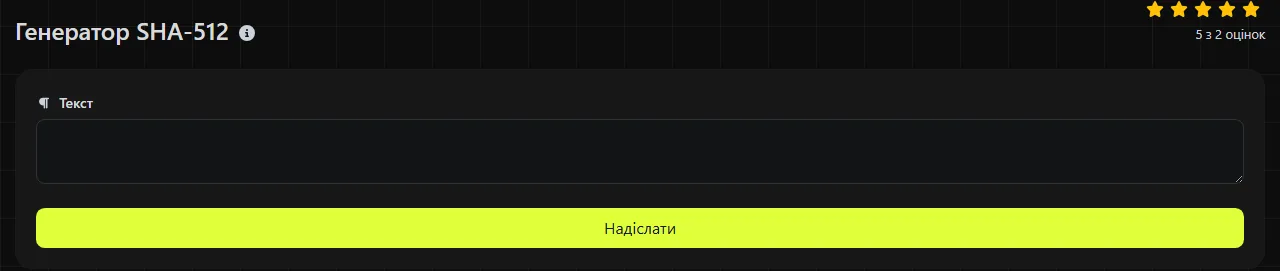
Введи точний рядок, який потрібно хешувати, і переглянь згенероване значення в полі результату Хеш SHA-512. Результат має містити 128 шістнадцяткових символів: цифри від 0 до 9 і літери від a до f.
- Скопіюй вихідний текст без змін, включно з усіма пробілами, розділовими знаками та розривами рядків.
- Згенеруй хеш і скопіюй повний результат, а не його скорочену частину.
- Порівнюй його з іншим дайджестом SHA-512, лише якщо обидва створено з однакових байтів і подано в тому самому форматі.
Обчислення відбувається на сервері. Введені дані передаються на сервер через HTTPS і не зберігаються. Навіть з урахуванням HTTPS і відсутності зберігання не надсилай паролі, приватні ключі, коди відновлення чи інші секретні дані, які не потрібно обробляти в онлайн-сервісі.
Чи можна розшифрувати або обернути SHA-512?
Ні, SHA-512 не можна розшифрувати, оскільки хешування не є шифруванням і ключа для розшифрування не існує. Під час створення результату фіксованої довжини функція відкидає частину інформації, тому безпосередньо відновити початкове значення з дайджесту неможливо.
Водночас зловмисник може перебирати можливі вхідні значення, хешувати кожен варіант і порівнювати результати. Такий підхід ефективний для коротких, поширених або передбачуваних значень, наприклад словникових слів, номерів телефонів і повторно використаних паролів. Онлайн-бази хешів також можуть містити заздалегідь обчислені хеші поширених рядків. Отже, хеш не робить слабкі вхідні дані секретними.
Теоретично різні вхідні дані можуть давати однаковий дайджест. Це називається колізією. Для повного SHA-512 пошук такої колізії відомими методами практично недосяжний. Однак ця властивість безпеки не заважає знаходити передбачувані вхідні дані шляхом багаторазових перевірок.
Де сьогодні варто використовувати SHA-512?
SHA-512 доречно застосовувати, коли система або специфікація вимагає повного 512-бітного дайджесту SHA-2. До поширених обґрунтованих застосувань належать перевірка змін у даних, виявлення дублікатів вмісту та підтримка сумісності з наявними форматами чи програмним забезпеченням.
- Контрольні суми дають змогу перевірити, чи завантажений або переданий об'єкт відповідає окремо опублікованому значенню SHA-512. Сама по собі контрольна сума не підтверджує, хто опублікував дані.
- Дедуплікація може використовувати дайджест як компактний ідентифікатор вмісту. Однак системам, що працюють із потенційно шкідливими вхідними даними, за потреби все одно слід додатково підтверджувати збіги.
- Сумісність із застарілими системами може вимагати SHA-512, якщо наявний стовпець бази даних, API або формат обміну вже очікує 128 шістнадцяткових символів.
- Цифрові підписи та протоколи автентифікації можуть використовувати SHA-512 як один із компонентів визначеної криптографічної конструкції.
Не використовуй звичайний SHA-512 для зберігання паролів. Він навмисно обчислюється швидко, тому зловмисник може з високою швидкістю перевіряти здогадки. Використовуй спеціальну функцію хешування паролів, наприклад Argon2id, scrypt, bcrypt або PBKDF2, із належними параметрами та унікальною сіллю.
Обирай SHA-256, якщо важлива сумісність або коротший дайджест із 64 символів. Використовуй Генератор SHA-384, якщо протокол прямо вимагає SHA-384. SHA-512/224 — окремо визначений алгоритм із 224-бітним результатом, а не просто неформально скорочений рядок SHA-512.
Особливості вхідних даних і приклади
SHA-512 хешує байти, тому важлива кожна деталь вхідних даних. Великі літери, пробіли в кінці, розділові знаки та закінчення рядків змінюють послідовність байтів і зазвичай дають зовсім інший дайджест. Тексти Invoice 42 і Invoice 42 , де в другому варіанті є пробіл у кінці, є різними вхідними даними.
Для ASCII-рядка abc стандартний результат SHA-512 такий:
ddaf35a193617abacc417349ae20413112e6fa4e89a97ea20a9eeee64b55d39a2192992a274fc1a836ba3c23a3feebbd454d4423643ce80e2a9ac94fa54ca49f
Числа, введені в текстове поле, обробляються як символи. Наприклад, 0123 відрізняється від 123, оскільки початковий нуль є частиною рядка. Текст із діакритичними знаками та символами нелатинських абеток також можна хешувати, але кодування символів і нормалізація Unicode впливають на байти. Тому два візуально однакові рядки можуть давати різні значення, якщо в одному використано складений символ, а в іншому поєднання базового символу з комбінованими знаками.
Алгоритм SHA-512 визначає дайджест для порожньої послідовності байтів і може обробляти дуже довгі повідомлення. Вебінтерфейс може мати практичні обмеження на розмір запиту або ресурси сервера, тому для дуже великих файлів чи даних, які не слід передавати через мережу, використовуй локальну команду хешування.
Поширені запитання
Чи змінюють великі літери в шістнадцятковому записі хеш SHA-512?
Ні. Великі й малі літери в шістнадцятковому записі є двома способами подати той самий дайджест, тому AF і af позначають те саме значення байта. Однак регістр літер у початкових вхідних даних має значення.
Чи можна цим генератором обчислити контрольну суму файлу?
Цей інструмент призначений для рядкових вхідних даних і не має поля для отримання результату з файлу. Вставлення вмісту файлу може змінити двійкові дані або закінчення рядків. Для файлів використовуй локальну команду, наприклад sha512sum у Linux або Get-FileHash -Algorithm SHA512 у PowerShell.
Чи безпечно використовувати SHA-512 для автентифікації повідомлень?
Звичайний SHA-512 не автентифікує повідомлення, оскільки після зміни вмісту будь-хто може обчислити новий дайджест. Наївна конструкція з додаванням секрету на початку також може бути вразливою через властивість SHA-512, яка дає змогу подовжувати повідомлення. Якщо для автентифікації повідомлення потрібен спільний секрет, використовуй HMAC-SHA-512.
Чи стане SHA-512 придатним для паролів, якщо додати сіль?
Ні. Сіль не дає однаковим паролям мати те саме збережене значення, але не робить швидку хеш-функцію загального призначення достатньо витратною для перебору паролів. Використовуй спеціальну функцію хешування паролів і зберігай разом із результатом ідентифікатор алгоритму, сіль і параметри обчислювальної складності.
Чому мій хеш SHA-512 відрізняється від результату на іншому сайті чи в програмі?
Перевір приховані пробіли, кінцевий розрив рядка, інше кодування символів або скопійовану позначку порядку байтів. Також переконайся, що інша програма створила повний SHA-512, а не SHA-384, SHA-512/224, HMAC-SHA-512 чи результат, закодований у Base64. Якщо потрібен точний збіг, порівнюй вхідні дані на рівні байтів.
Популярні інструменти
Створіть свій власний підпис і легко завантажте його за допомогою нашого інструменту генератора підписів для персоналізованих електронних підписів.
Розрахуйте розмір будь-якого тексту в байтах (B), кілобайтах (KB) або мегабайтах (MB) за допомогою нашого інструменту для обчислення розміру тексту.
Використовуйте інструмент зворотного пошуку IP, щоб швидко та легко знайти домен або хост, пов'язаний з будь-якою IP-адресою.
Використовуйте наш інструмент ping, щоб швидко та ефективно перевірити статус і час відгуку будь-якого вебсайту, сервера або порту.
Інструмент перевірки IP-адреси від Digily Link надає детальну інформацію про будь-яку IP-адресу. Скористайтеся цим безкоштовним онлайн-сервісом, щоб отримати всебічні дані про IP.
Створіть своє безкоштовне посилання на WhatsApp миттєво за допомогою нашого генератора посилань WhatsApp. Додайте власне повідомлення та починайте чати в один клік. Без входу в систему або кодування.