Generator SHA-512/224
Generator SHA-512/224 to bezpłatne narzędzie, które tworzy 224-bitowy skrót SHA-512/224 z dowolnego wprowadzonego ciągu znaków.
Czym jest SHA-512/224?
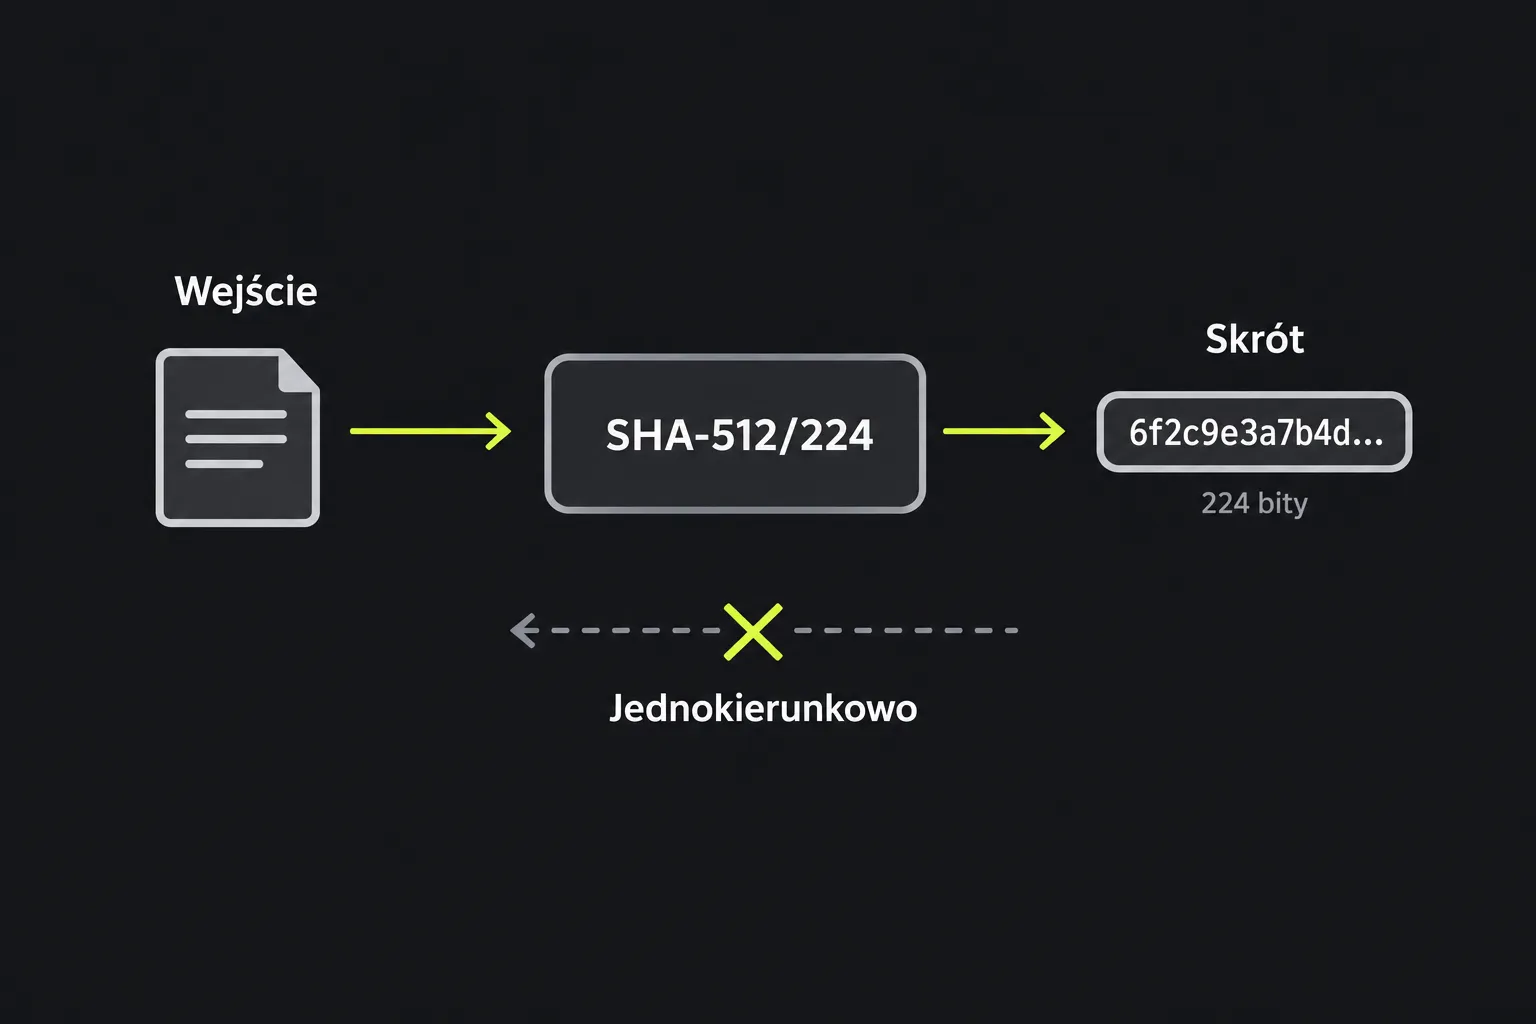
SHA-512/224 należy do rodziny SHA-2 i za pomocą jednokierunkowej operacji matematycznej przekształca dane wejściowe w odcisk o stałej długości. Ta sama sekwencja bajtów zawsze daje ten sam skrót SHA-512/224, natomiast nawet niewielka zmiana zwykle prowadzi do zupełnie innego wyniku. SHA-512/224 nie jest szyfrowaniem, ponieważ nie wykorzystuje klucza deszyfrującego i nie służy do odzyskiwania pierwotnych danych.
Algorytm korzysta z wewnętrznej struktury SHA-512, w tym operacji 64-bitowych i bloków wiadomości o długości 1024 bitów, ale tworzy skrót 224-bitowy. Odpowiada to 28 bajtom, zwykle zapisywanym jako 56 znaków szesnastkowych.
SHA-2 został opracowany przez amerykańską Agencję Bezpieczeństwa Narodowego, a NIST po raz pierwszy ustandaryzował go w 2002 roku. Wariant SHA-512/224 opisano w normie FIPS 180-4 w 2012 roku. Nadal jest uznawanym algorytmem z rodziny SHA-2 i nie jest znany żaden praktyczny sposób jego złamania, choć 224-bitowy wynik zapewnia około 112 bitów teoretycznej odporności na kolizje.
Jak wygenerować skrót SHA-512/224?
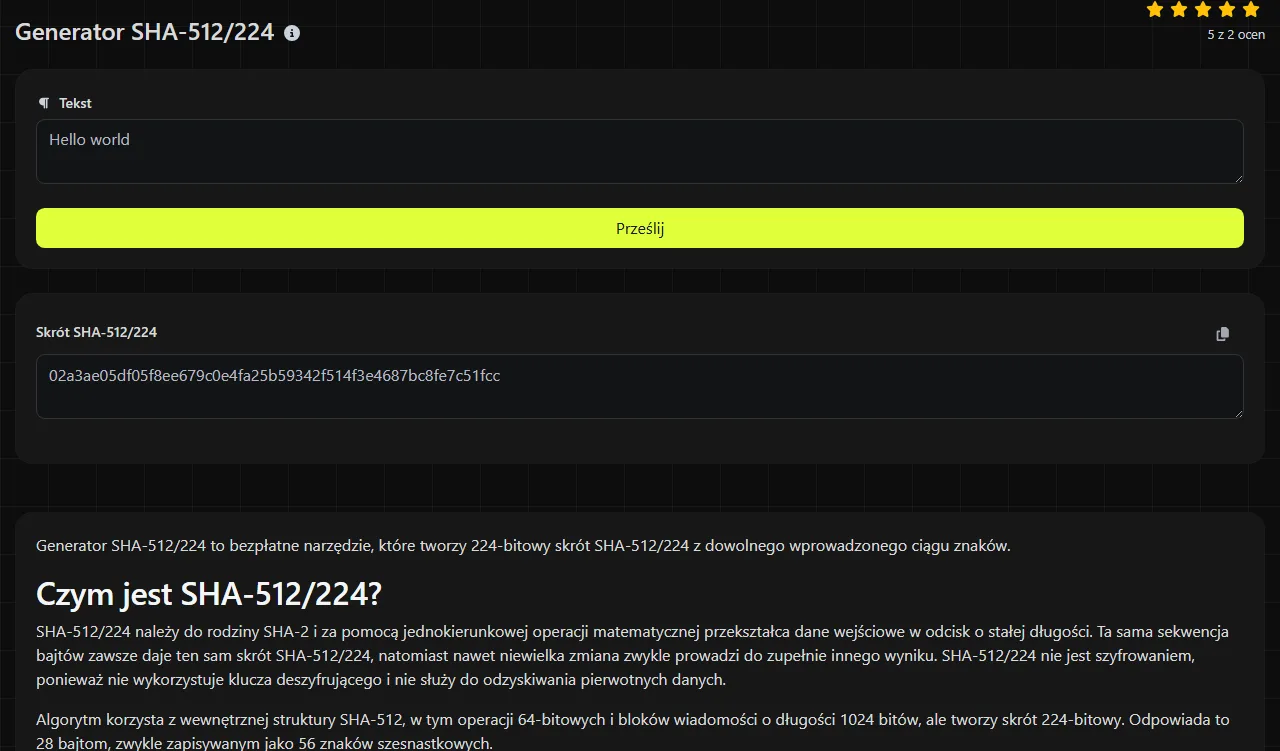
Wpisz ciąg znaków, dla którego chcesz obliczyć skrót, a następnie odczytaj wygenerowaną wartość w polu wyniku Skrót SHA-512/224. Wynik ma 56 znaków szesnastkowych i zawiera cyfry od 0 do 9 oraz litery od a do f.
Przykładowo dane wejściowe invoice-2026-0041 dają jeden 224-bitowy skrót. Po zmianie ostatniej cyfry na invoice-2026-0042 powstaje inny skrót SHA-512/224 o dokładnie tej samej długości. Zarówno długi akapit, jak i pojedyncza litera również dają wyniki SHA-512/224 tej samej długości.
Generowanie SHA-512/224 odbywa się na serwerze. Ciąg wpisany w generatorze jest przesyłany na serwer przez HTTPS i nie jest przechowywany. Nie przesyłaj do tego generatora haseł, kluczy prywatnych, tokenów dostępu ani innych poufnych danych tylko po to, aby sprawdzić ich skrót, ponieważ podczas przetwarzania dane wejściowe nadal opuszczają Twoje urządzenie.
Generator SHA-512/224 oblicza skrót z bajtów reprezentujących przesłany ciąg znaków, dlatego spacje, wielkość liter, znaki interpunkcyjne, podziały wierszy i tabulatory wpływają na wynik. Liczby są przetwarzane jako znaki, więc ciągi 7 i 07 są różne. Tekst zawierający znaki diakrytyczne lub znaki spoza alfabetu łacińskiego może mieć różne reprezentacje Unicode, nawet jeśli na ekranie wygląda identycznie. SHA-512/224 definiuje również skrót dla pustego ciągu bajtów.
Czy skrót SHA-512/224 można odszyfrować lub odwrócić?
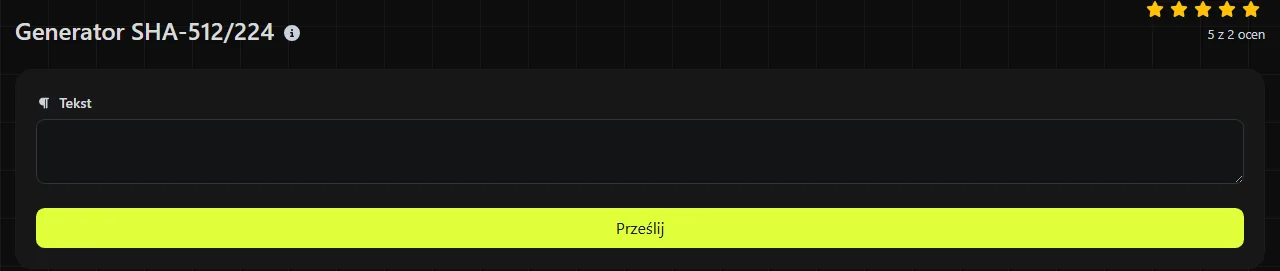
Nie. Skrótu SHA-512/224 nie można odszyfrować, ponieważ haszowanie nie jest szyfrowaniem. Nie istnieje klucz ani wbudowana operacja odwrotna, która przekształca skrót z powrotem w pierwotny ciąg znaków.
224-bitowy wynik nie uniemożliwia atakującemu obliczania skrótów dla potencjalnych danych wejściowych i porównywania każdego wyniku ze skrótem SHA-512/224. Przewidywalne wartości, takie jak popularne hasła, krótkie kody PIN czy niewielkie listy numerów referencyjnych, pozostają więc podatne na odgadywanie.
Teoretycznie dwa różne zestawy danych wejściowych mogą dać ten sam skrót. Takie zdarzenie nazywa się kolizją. Ze względu na 224-bitowy wynik teoretyczny poziom bezpieczeństwa SHA-512/224 wobec wyszukiwania kolizji wynosi około 112 bitów. Obecnie nie jest znany żaden praktyczny atak kolizyjny na SHA-512/224.
Zastosowania i ograniczenia bezpieczeństwa
SHA-512/224 sprawdza się wtedy, gdy system wymaga właśnie tego algorytmu albo przydatny jest krótki skrót z rodziny SHA-2. Ten rzadziej spotykany format może ograniczać zgodność, dlatego przed wymianą wartości z inną usługą sprawdź wymaganą nazwę algorytmu i długość skrótu.
- Sumy kontrolne wykorzystujące SHA-512/224 mogą ujawnić przypadkowe zmiany w tekście lub rekordach, pod warunkiem że oczekiwany skrót pochodzi z wiarygodnego źródła.
- Deduplikacja może wykorzystywać skróty SHA-512/224 jako wstępny sposób wyszukiwania prawdopodobnie zduplikowanej zawartości ciągów znaków. Jeśli ewentualna kolizja ma znaczenie, należy następnie bezpośrednio porównać dane.
- Zgodność ze starszymi rozwiązaniami może wymagać SHA-512/224 podczas pracy z istniejącym protokołem, polem bazy danych lub implementacją oprogramowania.
- Identyfikatory treści mogą reprezentować niezmienne sekwencje bajtów w systemach, w których 224-bitowe identyfikatory należą do uzgodnionego formatu.
Nie używaj zwykłego skrótu SHA-512/224 do przechowywania haseł. Algorytm zaprojektowano tak, aby działał szybko, co pozwala również atakującym szybko sprawdzać kolejne próby. Zamiast tego generatora do przechowywania haseł stosuj specjalny algorytm haszowania haseł, taki jak Argon2id, bcrypt, scrypt lub PBKDF2, z osobną solą i odpowiednimi parametrami kosztu.
Skrót SHA-512/224 uzyskany za pomocą tego generatora nie potwierdza, kto utworzył wejściowy ciąg znaków. Jeśli atakujący może podmienić zarówno ciąg, jak i jego skrót, taka kontrola nie zapewnia uwierzytelnienia. Gdy istotna jest autentyczność, użyj podpisu cyfrowego lub konstrukcji HMAC.
Czy wybrać SHA-512/224, SHA-512/256 czy SHA-384?
Wybierz SHA-512/224 tylko wtedy, gdy wymaga tego specyfikacja albo 224-bitowy wynik jest świadomym wyborem ze względu na zgodność. Nie jest to po prostu SHA-512 z wynikiem przyciętym do 224 bitów. Standard definiuje odrębny stan początkowy, aby odróżnić ten algorytm od zwykłego skróconego SHA-512.
SHA-512/256 tworzy skrót 256-bitowy, zapewniający około 128 bitów teoretycznej odporności na kolizje. Wybierz go, gdy specyfikacja wymaga wyniku 256-bitowego. SHA-384 tworzy skrót 384-bitowy i jest powszechnie używany w uznanych protokołach bezpieczeństwa. Generator SHA-512 zwraca pełny wynik 512-bitowy, gdy skrócenie nie jest ani wymagane, ani pożądane.
O wyborze między SHA-512/224, SHA-512/256, SHA-384 i SHA-512 zwykle decydują wymagania dotyczące zgodności. Skróty SHA-512/224 można porównać tylko wtedy, gdy obie strony używają SHA-512/224, tego samego kodowania bajtów i dokładnie tych samych danych wejściowych.
Najczęściej zadawane pytania
Czy SHA-512/224 to to samo co SHA-224?
Nie. SHA-224 korzysta z wewnętrznej struktury SHA-256, natomiast SHA-512/224 wykorzystuje strukturę SHA-512 z innymi wartościami początkowymi i tworzy wynik 224-bitowy. Oba algorytmy generują 56 znaków szesnastkowych, ale dla tych samych danych wejściowych dają różne skróty.
Czy wielkość liter w skrócie szesnastkowym ma znaczenie?
Nie. Wielkie i małe litery szesnastkowe reprezentują tę samą wartość liczbową skrótu, dlatego ab i AB są równoważne w wyświetlanym wyniku. Wielkość liter ma jednak znaczenie w ciągu przesyłanym do Generatora SHA-512/224.
Czy SHA-512/224 może służyć jako kod uwierzytelniania wiadomości?
Nie twórz takiego kodu przez proste umieszczenie sekretu przed wiadomością lub po niej. Funkcje skrótu z rodziny SHA-512 mają właściwości strukturalne, przez które własnoręcznie tworzone schematy z kluczem są niebezpieczne. Jeśli uzgodniono ten algorytm, użyj zamiast tego HMAC-SHA-512/224.
Dlaczego dwa identycznie wyglądające ciągi dają różne skróty?
Mogą zawierać ukryte spacje, różne znaki końca wiersza albo odmienne reprezentacje Unicode. Przykładowo litera ze znakiem diakrytycznym może być zapisana jako jeden punkt kodowy lub jako litera podstawowa, po której występuje znak łączący. Zanim porównasz wyniki z Generatora SHA-512/224 w różnych systemach, ujednolić tekst i kodowanie.
Czy można porównać skrót SHA-512/224 ze skrótem SHA-512?
Nie. Skrócenie standardowego skrótu SHA-512 do 56 znaków szesnastkowych nie tworzy skrótu SHA-512/224, ponieważ oba algorytmy zaczynają od innych wartości początkowych. Zanim zaczniesz polegać na takim porównaniu, upewnij się, że oba systemy wyraźnie wskazują SHA-512/224.
Popularne narzędzia
Utwórz własny podpis i pobierz go łatwo za pomocą naszego narzędzia do generowania podpisów dla spersonalizowanych e-podpisów.
Oblicz rozmiar dowolnego tekstu w bajtach (B), kilobajtach (KB) lub megabajtach (MB) za pomocą naszego narzędzia do obliczania rozmiaru tekstu.
Użyj narzędzia do odwrotnego wyszukiwania IP, aby szybko i łatwo znaleźć domenę lub hosta powiązanego z dowolnym adresem IP.
Użyj naszego narzędzia ping, aby szybko i efektywnie sprawdzić status i czas odpowiedzi dowolnej strony internetowej, serwera lub portu.
Narzędzie do wyszukiwania IP Digily Link dostarcza szczegółowych informacji o dowolnym adresie IP. Skorzystaj z tej darmowej usługi online, aby uzyskać kompleksowe dane o IP.
Wygeneruj swój darmowy link WhatsApp natychmiast za pomocą naszego Generatora Linków WhatsApp. Dodaj niestandardową wiadomość i rozpocznij czaty jednym kliknięciem. Bez logowania i kodowania.