Генератор SHA-512/224
Генеруйте хеші SHA-512/224 з будь-якого рядкового вводу за допомогою нашого інструменту генерації SHA-512/224 для підвищеної безпеки даних.
Генератор SHA-512/224, це безплатний інструмент, який створює 224-бітний хеш SHA-512/224 із будь-якого введеного рядка.
Що таке SHA-512/224?
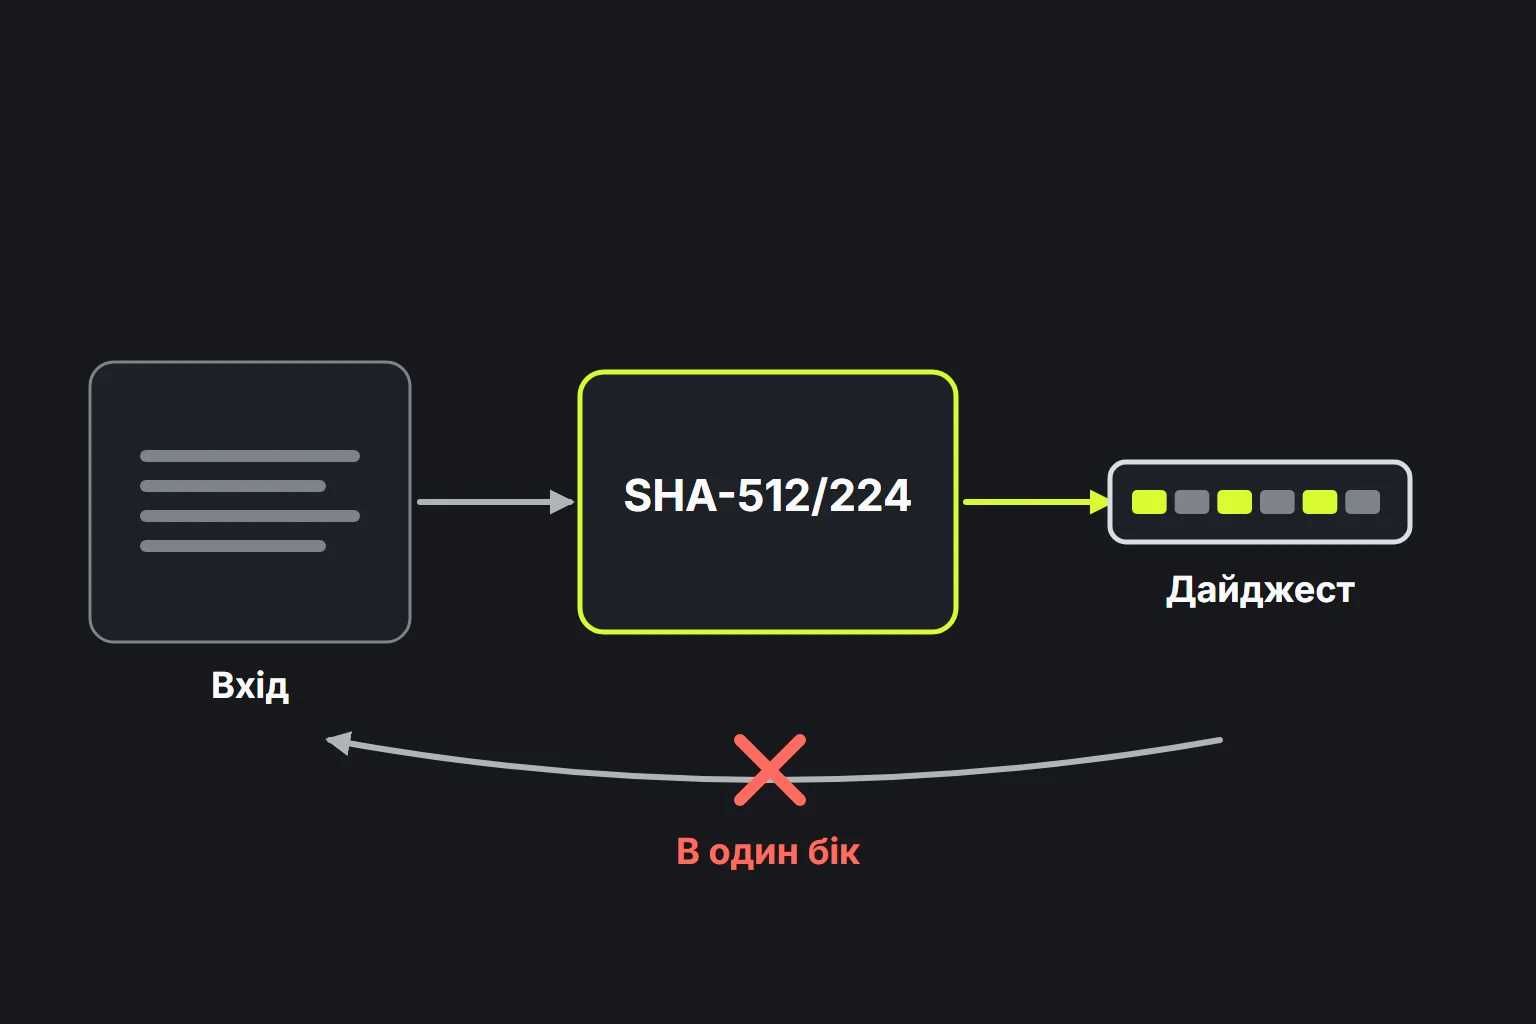
SHA-512/224 належить до сімейства SHA-2 і перетворює вхідні дані на відбиток фіксованої довжини за допомогою односторонньої математичної операції. Однакова послідовність байтів завжди дає той самий дайджест SHA-512/224, а навіть незначна зміна даних зазвичай призводить до зовсім іншого результату. SHA-512/224 не є шифруванням, адже не має ключа для розшифрування та не призначений для відновлення початкових даних.
Алгоритм використовує внутрішню структуру SHA-512, зокрема 64-бітні операції та блоки повідомлень розміром 1 024 біти, але створює 224-бітний дайджест. Це 28 байтів, які зазвичай відображаються як 56 шістнадцяткових символів.
SHA-2 розробило Агентство національної безпеки США, а NIST уперше стандартизував його у 2002 році. Варіант SHA-512/224 було визначено у FIPS 180-4 у 2012 році. Він досі залишається визнаним алгоритмом SHA-2, для якого не відомо практичних методів зламу, хоча 224-бітний результат забезпечує приблизно 112 бітів теоретичної стійкості до колізій.
Як створити хеш SHA-512/224?
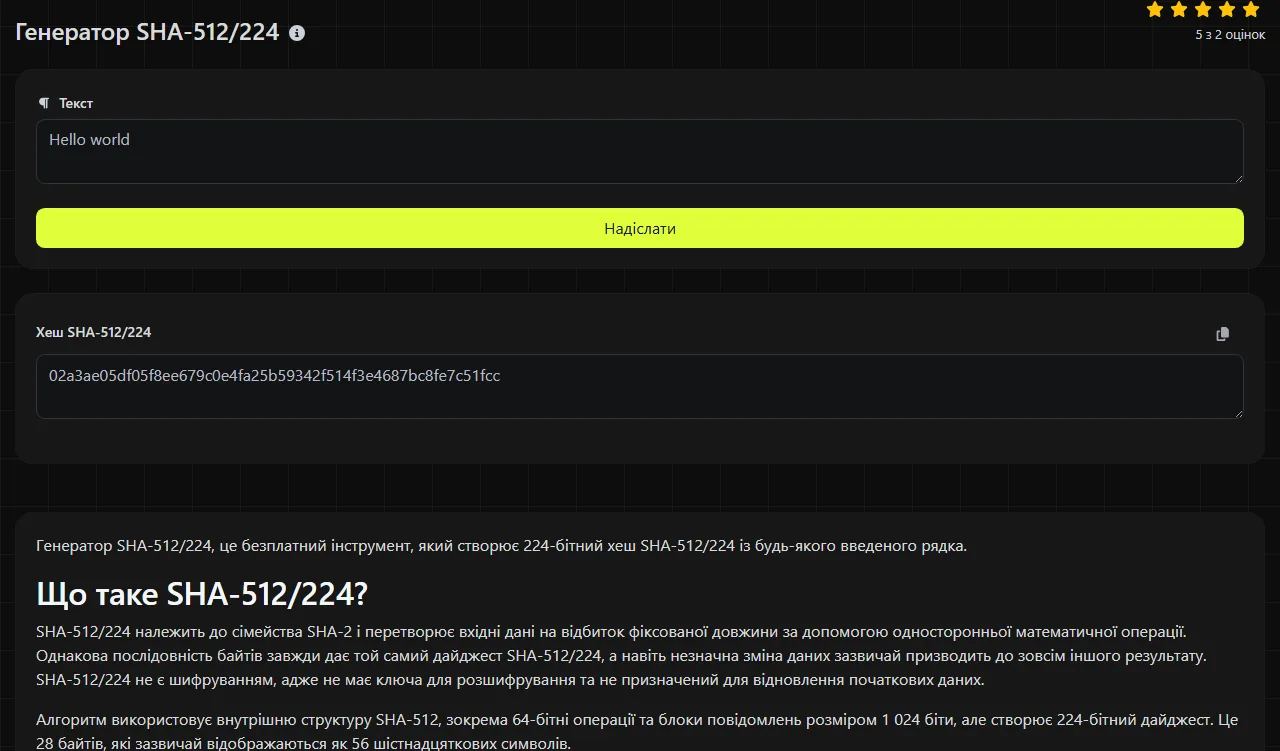
Введи рядок, який потрібно хешувати, і переглянь створене значення в полі результату Хеш SHA-512/224. Результат містить 56 шістнадцяткових символів: цифри від 0 до 9 і літери від a до f.
Наприклад, для вхідного значення invoice-2026-0041 буде створено один 224-бітний дайджест. Якщо змінити останню цифру на invoice-2026-0042, вийде інший дайджест SHA-512/224 точно такої самої довжини. І довгий абзац, і одна літера також дають результати SHA-512/224 однакової довжини.
Хеш SHA-512/224 створюється на сервері. Введений у цей генератор рядок передається на сервер через HTTPS і не зберігається. Не надсилай у генератор паролі, приватні ключі, токени доступу чи інші секретні дані лише для перевірки їхнього хешу, оскільки під час обробки введені дані все одно залишають твій пристрій.
Цей Генератор SHA-512/224 хешує байти, що представляють надісланий рядок, тому пробіли, регістр літер, розділові знаки, перенесення рядків і символи табуляції впливають на результат. Числа хешуються як символи, тому рядки 7 і 07 відрізняються. Текст із діакритичними знаками та символами нелатинських абеток може мати різні представлення Unicode, навіть якщо на екрані вони виглядають однаково. SHA-512/224 також визначає дайджест для порожньої послідовності байтів.
Чи можна розшифрувати або обернути SHA-512/224?
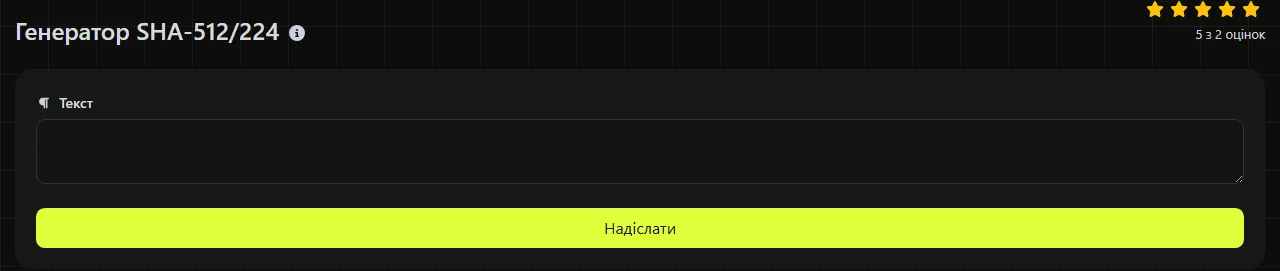
Ні, SHA-512/224 неможливо розшифрувати, оскільки хешування не є шифруванням. Не існує ані ключа, ані вбудованої зворотної операції, яка перетворює дайджест на початковий рядок.
224-бітний результат не заважає зловмиснику хешувати можливі вхідні значення та порівнювати кожен результат із дайджестом SHA-512/224. Тому передбачувані значення, як-от поширені паролі, короткі PIN-коди або невеликі списки номерів, залишаються вразливими до вгадування.
Теоретично два різні вхідні значення можуть дати однаковий дайджест. Це називається колізією. Через 224-бітний результат теоретичний рівень стійкості SHA-512/224 до пошуку колізій становить приблизно 112 бітів. Наразі не відомо жодної практичної атаки для пошуку колізій у SHA-512/224.
Допустимі способи використання та обмеження безпеки
SHA-512/224 підходить для систем, які прямо вимагають цей алгоритм, або коли потрібен компактний дайджест SHA-2. Цей формат використовується рідше, тому може мати обмежену сумісність. Перш ніж обмінюватися значеннями з іншим сервісом, перевір назву потрібного алгоритму та довжину дайджесту.
- Контрольні суми на основі SHA-512/224 дають змогу виявляти випадкові зміни в тексті або записах, якщо очікуваний хеш отримано з надійного джерела.
- Дедуплікація може використовувати дайджести SHA-512/224 для попереднього виявлення ймовірно однакового вмісту рядків. Якщо колізія має значення, після цього потрібно безпосередньо порівняти вміст.
- Сумісність із застарілими системами може вимагати SHA-512/224 під час роботи з наявним протоколом, полем бази даних або програмною реалізацією.
- Ідентифікатори вмісту можуть представляти незмінні послідовності байтів у системах, де 224-бітні ідентифікатори є частиною узгодженого формату.
Не використовуй звичайний дайджест SHA-512/224 для зберігання паролів. Алгоритм розрахований на швидке виконання, а це також дає змогу зловмисникам швидко перевіряти здогадки. Для зберігання паролів замість цього генератора слід застосовувати спеціалізовану схему хешування, як-от Argon2id, bcrypt, scrypt або PBKDF2, з індивідуальною сіллю та належними параметрами обчислювальної складності.
Дайджест SHA-512/224, отриманий за допомогою цього генератора, не підтверджує, хто створив вхідний рядок. Якщо зловмисник може замінити і рядок, і його дайджест, така перевірка не забезпечує автентифікації. Коли важливо підтвердити автентичність, використовуй цифровий підпис або конструкцію HMAC.
Що вибрати: SHA-512/224, SHA-512/256 чи SHA-384?
Вибирай SHA-512/224 лише тоді, коли цього вимагає специфікація або коли 224-бітний результат потрібен для сумісності. Це не просто SHA-512, результат якого скорочено до 224 бітів. Стандарт визначає окремий початковий стан, який відрізняє цей алгоритм від звичайного скороченого SHA-512.
SHA-512/256 створює 256-бітний дайджест і забезпечує приблизно 128 бітів теоретичної стійкості до колізій. Його слід вибирати, коли специфікація вимагає 256-бітний результат. SHA-384 створює 384-бітний дайджест і широко використовується в усталених протоколах безпеки. Генератор SHA-512 повертає повний 512-бітний результат, коли скорочення не потрібне або небажане.
Вибір між SHA-512/224, SHA-512/256, SHA-384 і SHA-512 зазвичай визначається вимогами сумісності. Дайджести SHA-512/224 можна порівнювати лише тоді, коли обидві сторони використовують SHA-512/224, однакове кодування байтів і абсолютно однакові вхідні дані.
Поширені запитання
SHA-512/224 і SHA-224, це те саме?
Ні. SHA-224 використовує внутрішню структуру SHA-256, а SHA-512/224 використовує структуру SHA-512 з іншими початковими значеннями та 224-бітним результатом. Обидва алгоритми створюють 56 шістнадцяткових символів, але їхні дайджести для тих самих вхідних даних відрізняються.
Чи має значення регістр літер у шістнадцятковому хеші?
Ні. Великі й малі шістнадцяткові літери представляють те саме числове значення дайджесту, тому ab і AB у відображеному хеші рівнозначні. Однак регістр має значення в рядку, надісланому до цього генератора SHA-512/224.
Чи можна використовувати SHA-512/224 як код автентифікації повідомлення?
Не створюй такий код, просто додаючи секрет до або після повідомлення. Хеші сімейства SHA-512 мають структурні властивості, через які саморобні схеми з ключем небезпечні. Якщо погоджено саме цей алгоритм, використовуй HMAC-SHA-512/224.
Чому візуально однакові рядки дають різні хеші?
Вони можуть містити приховані пробіли, різні символи завершення рядка або відмінні представлення Unicode. Наприклад, літера з діакритичним знаком може зберігатися як одна кодова точка або як базова літера, після якої йде комбінувальний знак. Перш ніж порівнювати результати цього генератора SHA-512/224 у різних системах, нормалізуй текст і кодування.
Чи можна порівняти хеш SHA-512/224 із хешем SHA-512?
Ні. Якщо скоротити стандартний дайджест SHA-512 до 56 шістнадцяткових символів, він не стане дайджестом SHA-512/224, оскільки алгоритми використовують різні початкові значення. Перш ніж покладатися на порівняння, переконайся, що в обох системах явно зазначено SHA-512/224.
Популярні інструменти
Створіть свій власний підпис і легко завантажте його за допомогою нашого інструменту генератора підписів для персоналізованих електронних підписів.
Розрахуйте розмір будь-якого тексту в байтах (B), кілобайтах (KB) або мегабайтах (MB) за допомогою нашого інструменту для обчислення розміру тексту.
Використовуйте інструмент зворотного пошуку IP, щоб швидко та легко знайти домен або хост, пов'язаний з будь-якою IP-адресою.
Використовуйте наш інструмент ping, щоб швидко та ефективно перевірити статус і час відгуку будь-якого вебсайту, сервера або порту.
Інструмент перевірки IP-адреси від Digily Link надає детальну інформацію про будь-яку IP-адресу. Скористайтеся цим безкоштовним онлайн-сервісом, щоб отримати всебічні дані про IP.
Створіть своє безкоштовне посилання на WhatsApp миттєво за допомогою нашого генератора посилань WhatsApp. Додайте власне повідомлення та починайте чати в один клік. Без входу в систему або кодування.