Генератор SHA-512/256
Створюйте хеші SHA-512/256 з будь-якого рядкового вводу за допомогою нашого генератора SHA-512/256 для безпечного шифрування даних.
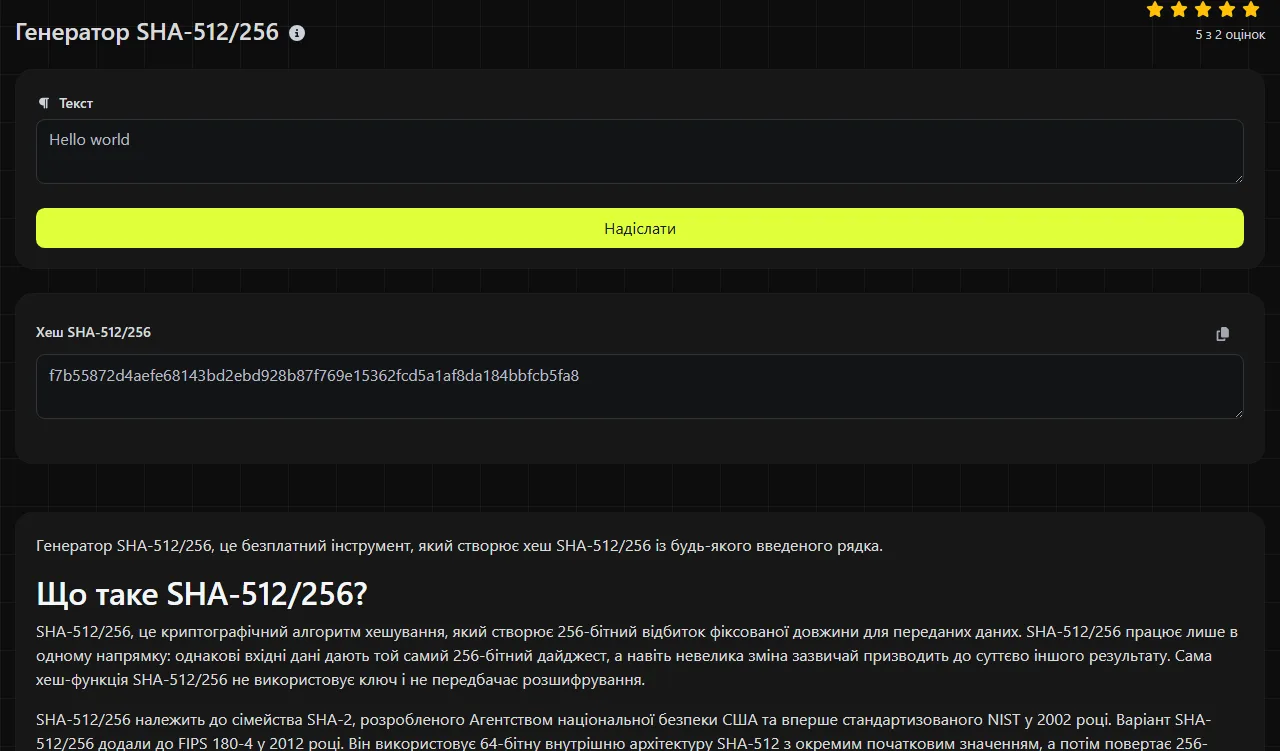
Генератор SHA-512/256, це безплатний інструмент, який створює хеш SHA-512/256 із будь-якого введеного рядка.
Що таке SHA-512/256?
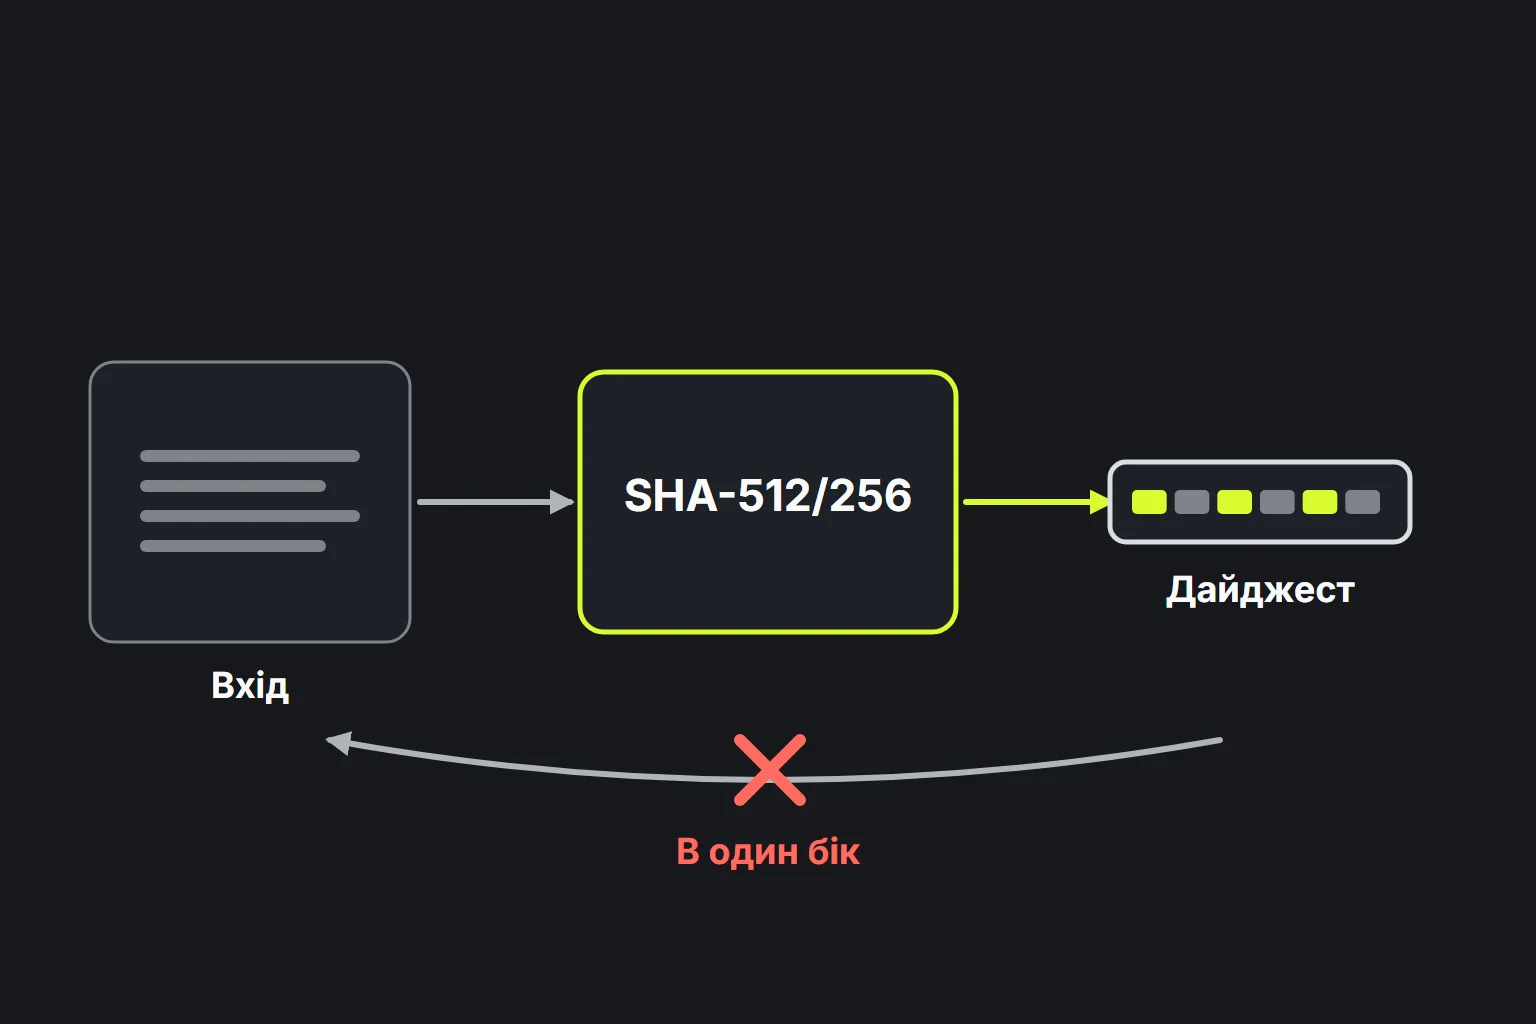
SHA-512/256, це криптографічний алгоритм хешування, який створює 256-бітний відбиток фіксованої довжини для переданих даних. SHA-512/256 працює лише в одному напрямку: однакові вхідні дані дають той самий 256-бітний дайджест, а навіть невелика зміна зазвичай призводить до суттєво іншого результату. Сама хеш-функція SHA-512/256 не використовує ключ і не передбачає розшифрування.
SHA-512/256 належить до сімейства SHA-2, розробленого Агентством національної безпеки США та вперше стандартизованого NIST у 2002 році. Варіант SHA-512/256 додали до FIPS 180-4 у 2012 році. Він використовує 64-бітну внутрішню архітектуру SHA-512 з окремим початковим значенням, а потім повертає 256-бітний дайджест. Тому це не просто SHA-512, скорочений до 256 бітів.
Дайджест має розмір 32 байти й зазвичай записується як 64 шістнадцяткові символи. SHA-512/256 досі придатний для криптографічного хешування, а практичних атак для пошуку колізій або прообразу не відомо. Очікувана стійкість до колізій становить близько 128 бітів, а стійкість до пошуку прообразу, близько 256 бітів.
Як створити хеш SHA-512/256?
Введи точний рядок, який потрібно хешувати, і скористайся значенням із поля результату Хеш SHA-512/256. Обчислення виконується на сервері. Введені дані передаються на сервер через HTTPS і не зберігаються.
Копіюй повний дайджест із 64 символів, а не його скорочену частину, якщо лише специфікація прямо не вимагає обрізання. Наприклад, хешування рядка invoice-1042 дає 256-бітне значення, показане як 64 шістнадцяткові символи. Для Invoice-1042 результат буде іншим, оскільки регістр літер є частиною вхідних даних.
Перш ніж покладатися на результат, уважно перевір рядок, введений у Генератор SHA-512/256. Усі наведені нижче варіанти є різними послідовностями байтів, тому мають різні хеші:
- report
- Report
- report із пробілом наприкінці
- report. зі знаком пунктуації
- report, після якого є прихований перенос рядка
Чи можна розшифрувати або обернути SHA-512/256?
Ні, дайджест SHA-512/256 неможливо розшифрувати, оскільки хешування не є шифруванням. Дайджест не містить копії початкового рядка, яку можна відновити, і не існує ключа для обернення обчислення.
Водночас зловмисник може хешувати ймовірні вхідні дані за допомогою SHA-512/256 і порівнювати результати. Тому короткі, поширені або передбачувані рядки вразливі до словникового пошуку та перебору, хоча сам алгоритм при цьому не обертається. Це одна з причин, чому звичайний хеш SHA-512/256 не можна використовувати для зберігання паролів. Для цього застосовуй навмисно повільну схему хешування паролів із сіллю, наприклад Argon2id, bcrypt або scrypt, а не звичайний результат SHA-512/256 із цього інструмента.
Де досі використовують SHA-512/256?
SHA-512/256 застосовують там, де потрібен 256-бітний дайджест, а програмне забезпечення підтримує саме цей варіант SHA-2. Внутрішня архітектура на основі SHA-512 може бути доречною для реалізацій, розрахованих на 64-бітну обробку, але фактична швидкодія залежить від обладнання та програмної бібліотеки.
- Контрольні суми для виявлення випадкових змін у текстах, записах або файлах. Щоб виявляти несанкціоновані зміни, результат потрібно порівнювати з довіреним або незалежно захищеним дайджестом SHA-512/256.
- Дедуплікація для пошуку записів або вмісту, які, ймовірно, містять однакові байти. Застосунки все одно мають враховувати теоретичну можливість колізії.
- Сумісність зі старими системами, коли наявний формат файлу, API, протокол або стовпець бази даних прямо визначає використання SHA-512/256.
- Криптографічні протоколи, які передбачають цей алгоритм для створення дайджесту даних або підтримуваного HMAC.
Не замінюй SHA-512/256 на SHA-256 лише тому, що обидва алгоритми повертають 256 бітів. Їхні дайджести відрізняються, як і назви самих алгоритмів. Так само Генератор SHA-512/224 і Генератор SHA-512 створюють дайджести іншої довжини, а Генератор SHA-3/224 належить до окремого сімейства хеш-функцій.
Як SHA-512/256 обробляє пробіли та текст Unicode?
SHA-512/256 хешує байти, тому на результат впливають пробіли, розділові знаки, цифри та кодування символів. Генератор SHA-512/256 хешує введене як текст число у вигляді послідовності його символів. Наприклад, 42, 042 і 42.0 з погляду алгоритму є не пов'язаними між собою вхідними даними.
Символи з діакритичними знаками та символи нелатинських абеток спочатку потрібно перетворити на байти, зазвичай у кодуванні UTF-8. Два рядки, які виглядають однаково, можуть мати різні хеші, якщо в них використано різні представлення Unicode. Літера з діакритичним знаком може зберігатися як одна кодова точка або як базова літера, після якої йде комбінований знак. Перш ніж порівнювати дайджести SHA-512/256 із цього інструмента з результатами інших систем, послідовно застосуй однакову нормалізацію тексту.
Навіть дуже довгі вхідні дані дають 256-бітний дайджест. Для порожніх вхідних даних також визначено дайджест SHA-512/256, хоча інтерфейс може обробляти незаповнене поле інакше, ніж навмисно переданий рядок нульової довжини. Неправильний алгоритм, різні кодування, а також звичайні пробіли на початку чи в кінці часто спричиняють розбіжності контрольних сум. До них також можуть призводити приховані знаки табуляції, різні символи завершення рядків у Windows і Unix та скопійовані нерозривні пробіли, якщо вони присутні у вхідних даних.
Поширені запитання
SHA-512/256 і SHA-256, це одне й те саме?
Ні. Обидва алгоритми повертають 256-бітні дайджести, але SHA-256 використовує 32-бітну внутрішню архітектуру, а SHA-512/256, архітектуру SHA-512 із власними початковими значеннями. Однакові вхідні дані дають різні результати в цих двох алгоритмах.
SHA-512/256, це просто скорочений хеш SHA-512?
Ні. SHA-512/256 починає обчислення з інших початкових хеш-значень, тому його результат не є першими 256 бітами звичайного дайджесту SHA-512. Через це обрізаний SHA-512 не пройде перевірку сумісності там, де потрібен SHA-512/256.
Чи впливає регістр шістнадцяткових літер на хеш?
У дайджесті SHA-512/256 шістнадцятковий запис у верхньому та нижньому регістрі може представляти ті самі байти. Однак база даних або порівняння рядків із урахуванням регістру можуть вважати ці форми різними, тому в усій системі слід використовувати один узгоджений формат.
Чи можуть різні вхідні дані мати однаковий дайджест SHA-512/256?
Теоретично так, оскільки необмежена кількість можливих вхідних даних відображається на скінченну кількість результатів. Така пара називається колізією. Для SHA-512/256 не відомо практичних атак для пошуку колізій, але застосунки не повинні виходити з припущення про математичну унікальність.
Чи можна використовувати SHA-512/256 як код автентифікації повідомлення?
Не створюй MAC, додаючи секрет перед повідомленням і хешуючи об'єднаний текст. Якщо потрібна автентифікація за допомогою секретного ключа, використовуй стандартну реалізацію HMAC-SHA-512/256.
Що перевірити наостанок
Перед порівнянням дайджесту з цього інструмента переконайся, що інше значення також використовує SHA-512/256, те саме кодування вхідних даних і той самий шістнадцятковий формат. Видали ненавмисні пробіли або переноси рядків, але не змінюй текст, якщо вони мають бути його частиною. Працюючи з конфіденційними даними, пам'ятай: інструмент обробляє значення на сервері та передає його через HTTPS, хоча й не зберігає.
Популярні інструменти
Створіть свій власний підпис і легко завантажте його за допомогою нашого інструменту генератора підписів для персоналізованих електронних підписів.
Розрахуйте розмір будь-якого тексту в байтах (B), кілобайтах (KB) або мегабайтах (MB) за допомогою нашого інструменту для обчислення розміру тексту.
Використовуйте інструмент зворотного пошуку IP, щоб швидко та легко знайти домен або хост, пов'язаний з будь-якою IP-адресою.
Використовуйте наш інструмент ping, щоб швидко та ефективно перевірити статус і час відгуку будь-якого вебсайту, сервера або порту.
Інструмент перевірки IP-адреси від Digily Link надає детальну інформацію про будь-яку IP-адресу. Скористайтеся цим безкоштовним онлайн-сервісом, щоб отримати всебічні дані про IP.
Створіть своє безкоштовне посилання на WhatsApp миттєво за допомогою нашого генератора посилань WhatsApp. Додайте власне повідомлення та починайте чати в один клік. Без входу в систему або кодування.