مولد SHA-512/256
إنشاء تجزئات SHA-512/256 من أي إدخال نصي باستخدام أداة مولد SHA-512/256 الخاصة بنا لتشفير البيانات بشكل آمن.
مولد SHA-512/256 هو أداة مجانية تنشئ تجزئة SHA-512/256 لأي سلسلة نصية تُدخلها.
ما خوارزمية SHA-512/256؟
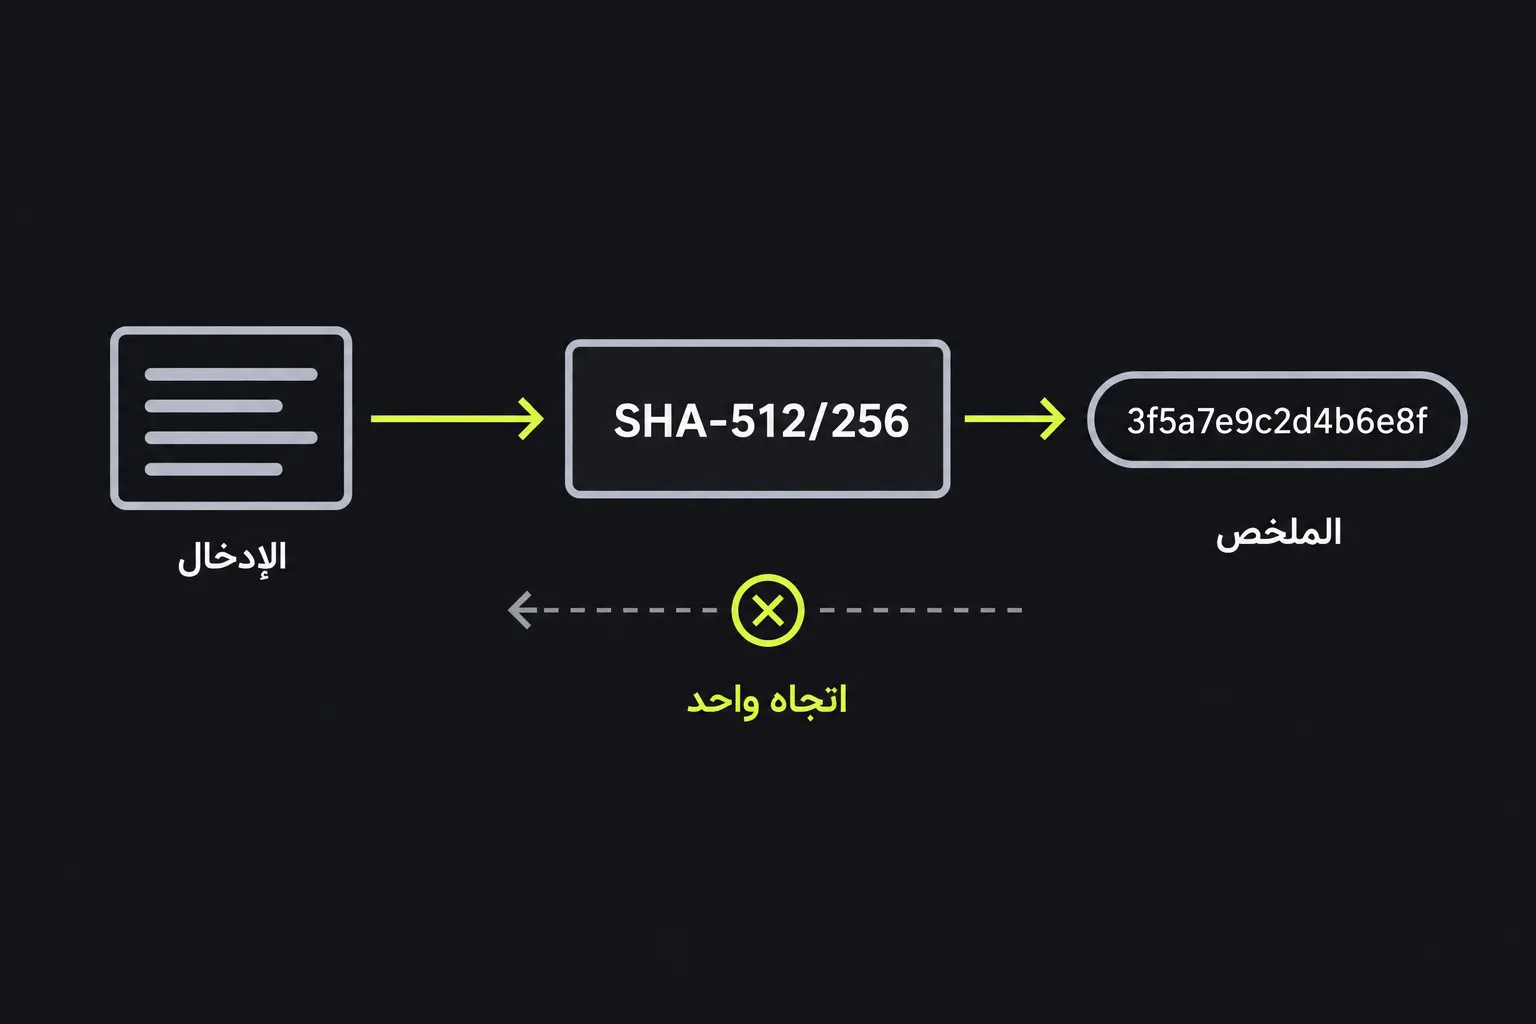
SHA-512/256 هي خوارزمية تجزئة تشفيرية تنتج بصمة ثابتة الطول بحجم 256 بت للبيانات المقدمة. تعمل SHA-512/256 في اتجاه واحد، فالمدخل نفسه ينتج دائمًا الملخص نفسه بحجم 256 بت، بينما يؤدي أي تغيير بسيط عادةً إلى نتيجة مختلفة بدرجة كبيرة. لا تستخدم دالة التجزئة SHA-512/256 نفسها أي مفتاح، ولا تتضمن خطوة لفك التشفير.
تنتمي SHA-512/256 إلى عائلة SHA-2 التي صممتها وكالة الأمن القومي الأمريكية، ووحّد المعهد الوطني الأمريكي للمعايير والتقنية NIST مواصفاتها لأول مرة عام 2002. أُضيف متغير SHA-512/256 إلى المعيار FIPS 180-4 عام 2012. وهو يستخدم التصميم الداخلي ذي 64 بت الخاص بخوارزمية SHA-512 مع قيمة ابتدائية مختلفة، ثم يعيد ملخصًا بحجم 256 بت. لذلك فهو ليس مجرد تجزئة SHA-512 مقتطعة إلى 256 بت.
يبلغ حجم الملخص 32 بايت، ويُكتب عادةً في صورة 64 محرفًا سداسيًا عشريًا. ما زالت SHA-512/256 مناسبة للتجزئة التشفيرية، ولا يُعرف لها أي هجوم عملي بالتصادم أو باستعادة المدخل الأصلي. وتبلغ مقاومة التصادم المتوقعة نحو 128 بت، بينما تبلغ مقاومة استعادة المدخل نحو 256 بت.
كيف أنشئ تجزئة SHA-512/256؟
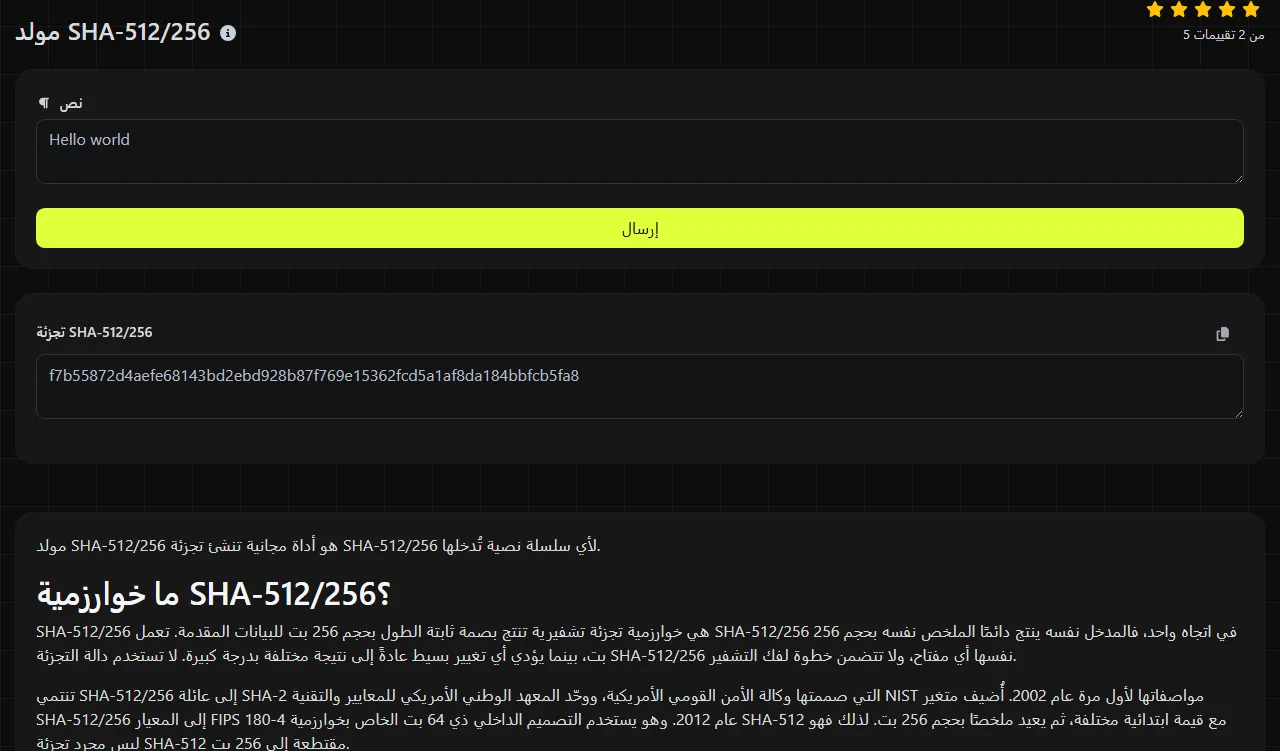
أدخل السلسلة النصية التي تريد تجزئتها بدقة، ثم استخدم القيمة الظاهرة في حقل النتيجة تجزئة SHA-512/256. تُجرى العملية الحسابية على الخادم. ويُنقل مدخلك إلى الخادم عبر HTTPS من دون تخزينه.
انسخ الملخص الكامل المؤلف من 64 محرفًا بدلًا من نسخ جزء مختصر منه، إلا إذا كانت المواصفات تشترط اقتطاعه صراحةً. على سبيل المثال، تنتج تجزئة السلسلة invoice-1042 قيمة بحجم 256 بت تظهر في صورة 64 محرفًا سداسيًا عشريًا. أما تجزئة Invoice-1042 فتنتج قيمة مختلفة، لأن حالة الأحرف جزء من المدخل.
راجع السلسلة التي أدخلتها في مولد SHA-512/256 بعناية قبل الاعتماد على النتيجة. تمثل الأمثلة التالية تسلسلات بايتات مختلفة، ولذلك تختلف تجزئاتها:
- report
- Report
- report متبوعة بمسافة
- report. متبوعة بعلامة ترقيم
- report متبوعة بفاصل أسطر مخفي
هل يمكن فك تجزئة SHA-512/256 أو عكسها؟
لا، لا يمكن فك ملخص SHA-512/256 لأن التجزئة ليست تشفيرًا. فالملخص لا يحتوي على نسخة قابلة للاستعادة من السلسلة الأصلية، ولا يوجد مفتاح يعكس العملية الحسابية.
مع ذلك، يستطيع المهاجم استخدام SHA-512/256 لتجزئة مدخلات محتملة ثم مقارنة النتائج. لذلك تظل السلاسل القصيرة أو الشائعة أو القابلة للتوقع عرضة لهجمات القاموس والبحث بالقوة الغاشمة، رغم عدم عكس الخوارزمية نفسها. ولهذا السبب لا يجوز استخدام تجزئة SHA-512/256 عادية لتخزين كلمات المرور. عند تخزين كلمات المرور، استخدم نظامًا بطيئًا عمدًا لتجزئتها مع إضافة قيمة ملح، مثل Argon2id أو bcrypt أو scrypt، بدلًا من ناتج SHA-512/256 العادي الذي توفره هذه الأداة.
أين لا تزال SHA-512/256 مستخدمة؟
تُستخدم SHA-512/256 عندما يلزم ملخص بحجم 256 بت ويدعم البرنامج هذا المتغير المحدد من SHA-2. وقد يناسب تصميمها الداخلي المبني على SHA-512 التطبيقات المصممة لمعالجة 64 بت، لكن الأداء الفعلي يعتمد على الأجهزة ومكتبة البرامج.
- المجاميع الاختبارية: لاكتشاف التغييرات غير المقصودة في النصوص أو السجلات أو الملفات. أما اكتشاف التغييرات غير المصرح بها، فيتطلب المقارنة بملخص SHA-512/256 موثوق أو محمي بصورة مستقلة.
- إزالة التكرار: لتحديد السجلات أو المحتوى الذي يُرجح أن يحتوي على بايتات متطابقة. ومع ذلك، ينبغي للتطبيقات التعامل مع الاحتمال النظري لحدوث تصادم.
- التوافق مع الأنظمة القديمة: عندما يحدد تنسيق ملف أو API أو بروتوكول أو عمود في قاعدة بيانات خوارزمية SHA-512/256 صراحةً.
- بروتوكولات التشفير: التي تحدد هذه الخوارزمية لتجزئة البيانات أو لإنشاء HMAC مدعوم.
لا تستبدل SHA-512/256 بخوارزمية SHA-256 لمجرد أن كلتيهما تعيدان 256 بت. فالملخصات مختلفة، ولكل خوارزمية اسم مختلف. وبالمثل، ينتج مولد SHA-512/224 ومولد SHA-512 ملخصات بأطوال مختلفة، بينما ينتمي مولد SHA-3/224 إلى عائلة تجزئة منفصلة.
كيف تتعامل SHA-512/256 مع المسافات ونصوص Unicode؟
تجزئ SHA-512/256 البايتات، لذا تؤثر المسافات وعلامات الترقيم والأرقام وترميز المحارف كلها في النتيجة. يعالج مولد SHA-512/256 الرقم المُدخل كنص وفق تمثيله بالمحارف. فعلى سبيل المثال، تُعد 42 و042 و42.0 مدخلات غير مترابطة من منظور الخوارزمية.
يجب أولًا ترميز المحارف ذات العلامات والحروف غير اللاتينية إلى بايتات، وغالبًا ما يُستخدم UTF-8. وقد تنتج سلسلتان تبدوان متطابقتين تجزئتين مختلفتين إذا استخدمتا تمثيلين مختلفين في Unicode. فقد يُخزن الحرف ذو العلامة كنقطة ترميز واحدة، أو كحرف أساسي تتبعه علامة تركيب. قبل مقارنة ملخصات SHA-512/256 الصادرة من هذه الأداة مع ملخصات أنظمة أخرى، طبّع النص بالطريقة نفسها في جميع الأنظمة.
حتى المدخل الطويل جدًا ينتج ملخصًا بحجم 256 بت. وللمدخل الفارغ أيضًا ملخص SHA-512/256 محدد، مع أن الواجهة قد تتعامل مع الحقل الفارغ بطريقة تختلف عن سلسلة بطول صفري أُرسلت عمدًا. ومن الأسباب الشائعة لعدم تطابق المجاميع الاختبارية استخدام خوارزمية خاطئة، أو اختلاف الترميز، أو وجود مسافات عادية في بداية المدخل أو نهايته. كما قد تتسبب علامات الجدولة المخفية، واختلاف نهايات الأسطر بين Windows وUnix، والمسافات غير المنقسمة المنسوخة في عدم التطابق عند وجودها.
الأسئلة الشائعة
هل SHA-512/256 هي نفسها SHA-256؟
لا. تُنتج كلتاهما ملخصًا بحجم 256 بت، لكن SHA-256 تستخدم تصميمًا داخليًا بحجم 32 بت، بينما تستخدم SHA-512/256 تصميم SHA-512 مع قيم ابتدائية خاصة بها. لذلك ينتج المدخل نفسه مخرجًا مختلفًا مع كل خوارزمية.
هل SHA-512/256 مجرد نسخة مختصرة من تجزئة SHA-512؟
لا. تبدأ SHA-512/256 بقيم تجزئة ابتدائية مختلفة، ولذلك لا يساوي ناتجها أول 256 بت من ملخص SHA-512 عادي. ومن ثم، لن يجتاز اقتطاع SHA-512 اختبارات التوافق التي تشترط SHA-512/256.
هل تؤثر حالة الأحرف السداسية العشرية في التجزئة؟
يمكن للنص السداسي العشري المكتوب بأحرف كبيرة أو صغيرة أن يمثل بايتات ملخص SHA-512/256 نفسها. لكن قاعدة البيانات أو مقارنة السلاسل الحساسة لحالة الأحرف قد تتعامل مع هاتين الصيغتين المكتوبتين على أنهما مختلفتان، لذا استخدم تنسيقًا واحدًا متفقًا عليه في النظام بأكمله.
هل يمكن أن يكون لمدخلين مختلفين ملخص SHA-512/256 نفسه؟
نعم من الناحية النظرية، لأن عددًا غير محدود من المدخلات المحتملة يُربط بعدد ثابت من المخرجات. ويُسمى وجود مدخلين من هذا النوع تصادمًا. لا يُعرف هجوم تصادم عملي على SHA-512/256، لكن ينبغي ألا تفترض التطبيقات وجود تفرد رياضي.
هل يمكنني استخدام SHA-512/256 كرمز لمصادقة الرسائل؟
لا تنشئ MAC بوضع سر قبل الرسالة ثم تجزئة النص المدمج. استخدم تطبيقًا قياسيًا لخوارزمية HMAC-SHA-512/256 عند الحاجة إلى المصادقة باستخدام مفتاح سري.
مراجعات أخيرة
قبل مقارنة الملخص الصادر من هذه الأداة، تأكد من أن القيمة الأخرى تستخدم SHA-512/256، وترميز المدخل نفسه، والتنسيق السداسي العشري نفسه. أزل المسافات أو فواصل الأسطر غير المقصودة، لكن لا تغيّر نصًا يُفترض أن يحتوي عليها. وبالنسبة إلى المدخلات الحساسة، تذكر أن الأداة تعالج القيمة على الخادم عبر HTTPS، حتى وإن كانت لا تخزنها.
الأدوات الشائعة
أنشئ توقيعك الخاص وقم بتنزيله بسهولة باستخدام أداة إنشاء التوقيعات الخاصة بنا للتوقيعات الإلكترونية المخصصة.
احسب حجم أي نص بالبايت (B) أو الكيلوبايت (KB) أو الميجابايت (MB) باستخدام أداة حساب حجم النص لدينا.
استخدم أداة البحث العكسي عن IP للعثور على النطاق أو المضيف المرتبط بأي عنوان IP بسرعة وسهولة.
استخدم أداة البينج الخاصة بنا للتحقق من حالة ووقت استجابة أي موقع ويب أو خادم أو منفذ بسرعة وكفاءة.
أداة البحث عن عنوان IP من Digily Link توفر معلومات مفصلة عن أي عنوان IP. استخدم هذه الخدمة المجانية عبر الإنترنت للحصول على بيانات شاملة عن IP.
أنشئ رابط WhatsApp المجاني فورًا باستخدام أداة إنشاء روابط WhatsApp. أضف رسالة مخصصة وابدأ المحادثات بنقرة واحدة، دون تسجيل دخول أو برمجة.