Генератор SHA-512/256
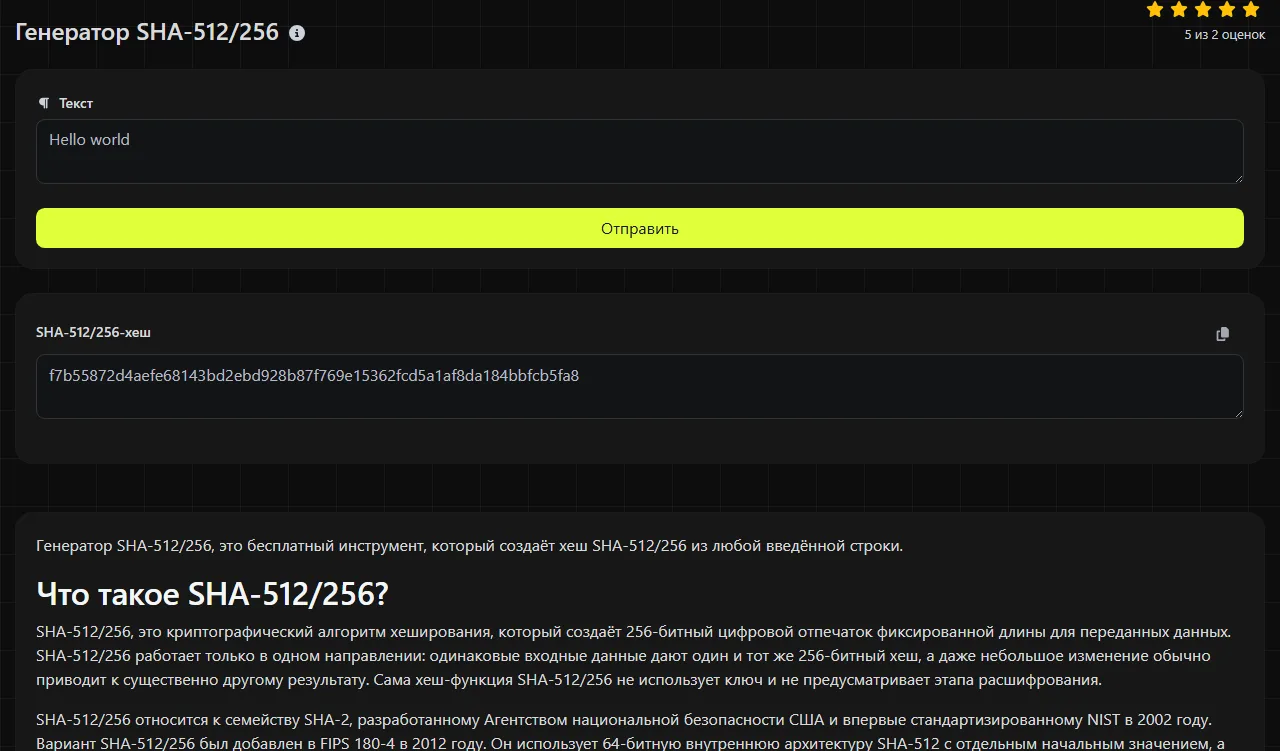
Генератор SHA-512/256, это бесплатный инструмент, который создаёт хеш SHA-512/256 из любой введённой строки.
Что такое SHA-512/256?
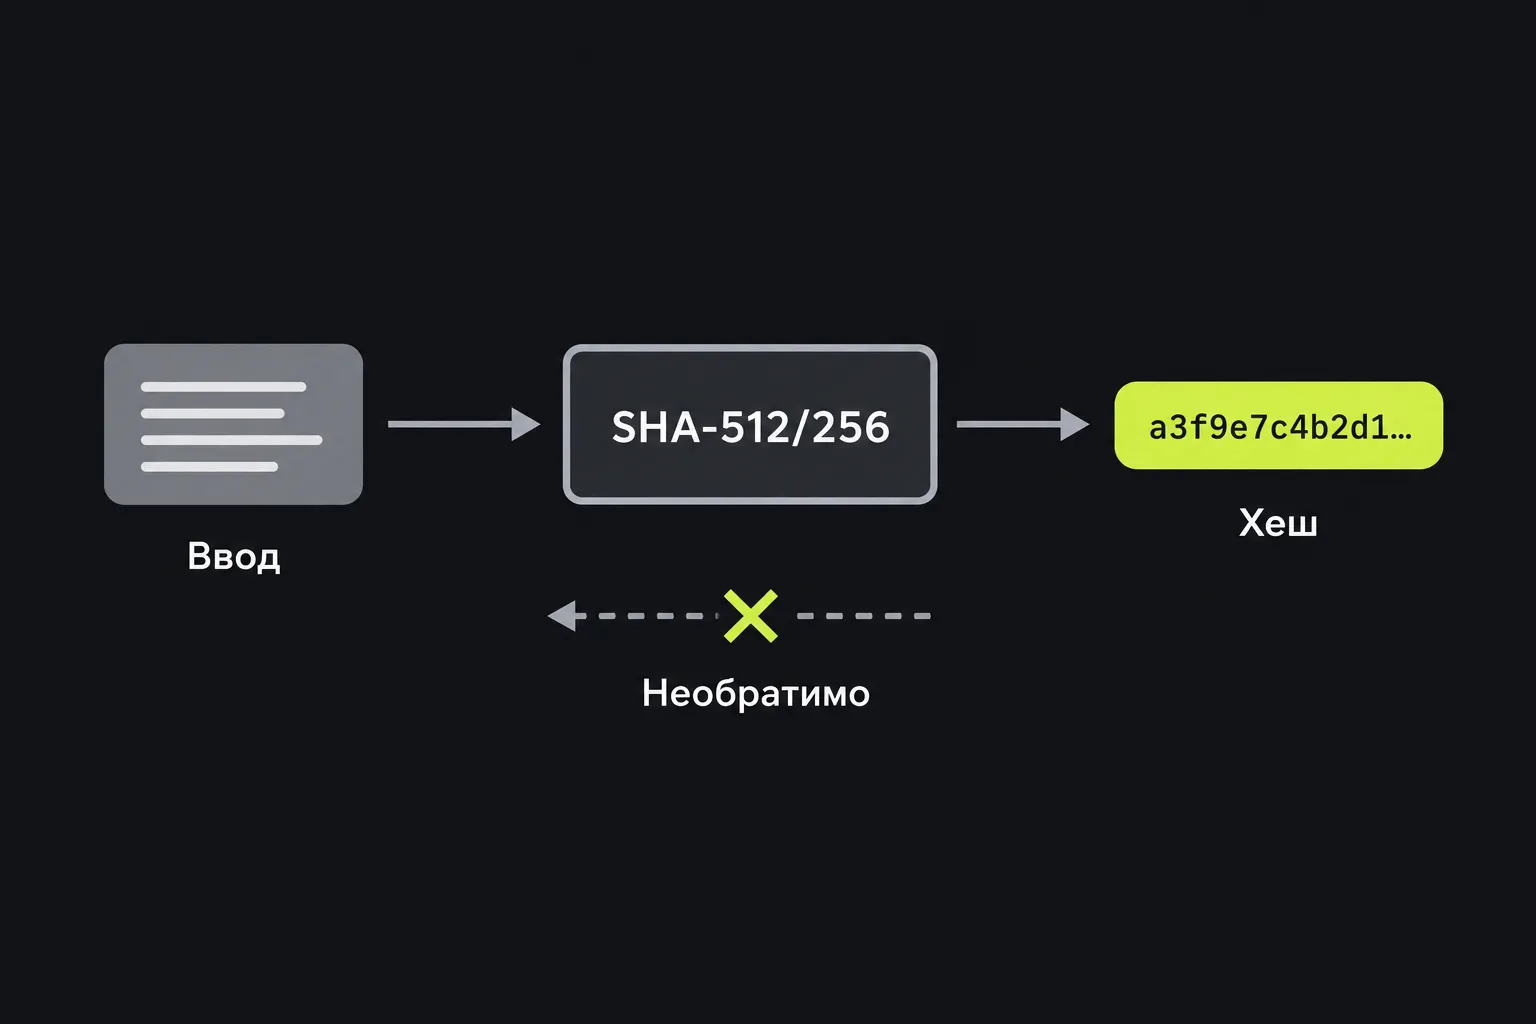
SHA-512/256, это криптографический алгоритм хеширования, который создаёт 256-битный цифровой отпечаток фиксированной длины для переданных данных. SHA-512/256 работает только в одном направлении: одинаковые входные данные дают один и тот же 256-битный хеш, а даже небольшое изменение обычно приводит к существенно другому результату. Сама хеш-функция SHA-512/256 не использует ключ и не предусматривает этапа расшифрования.
SHA-512/256 относится к семейству SHA-2, разработанному Агентством национальной безопасности США и впервые стандартизированному NIST в 2002 году. Вариант SHA-512/256 был добавлен в FIPS 180-4 в 2012 году. Он использует 64-битную внутреннюю архитектуру SHA-512 с отдельным начальным значением, а затем возвращает 256-битный хеш. Поэтому это не просто SHA-512, сокращённый до 256 бит.
Длина хеша составляет 32 байта. Обычно он записывается в виде 64 шестнадцатеричных символов. SHA-512/256 по-прежнему подходит для криптографического хеширования, и практические атаки для поиска коллизий или прообразов для него неизвестны. Ожидаемая стойкость к коллизиям составляет около 128 бит, а стойкость к нахождению прообраза, около 256 бит.
Как создать хеш SHA-512/256?
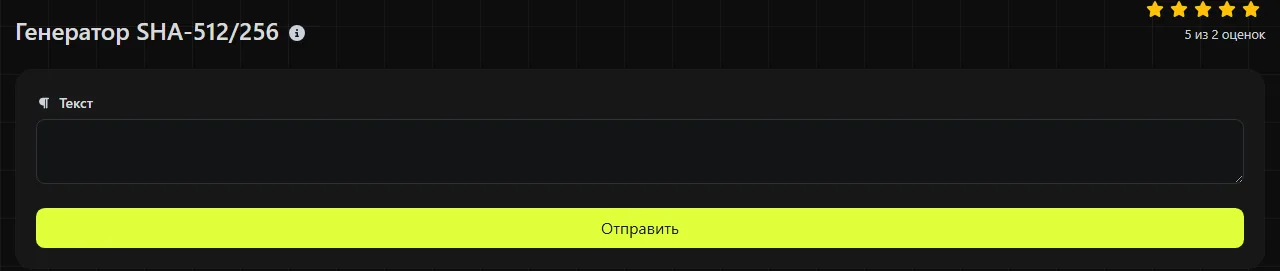
Введите точную строку, для которой нужно вычислить хеш, и используйте значение из поля результата SHA-512/256-хеш. Вычисление выполняется на сервере. Введённые данные передаются на сервер по HTTPS и не сохраняются.
Копируйте полный хеш из 64 символов, а не его сокращённую часть, если только конкретная спецификация явно не требует усечения. Например, для строки invoice-1042 получится 256-битное значение, показанное в виде 64 шестнадцатеричных символов. Для строки Invoice-1042 результат будет другим, поскольку регистр букв учитывается как часть входных данных.
Внимательно проверьте строку, введённую в Генератор SHA-512/256, прежде чем использовать результат. Все следующие варианты представляют собой разные последовательности байтов и поэтому имеют разные хеши:
- report
- Report
- report с пробелом в конце
- report. со знаком препинания
- report, после которого стоит скрытый перенос строки
Можно ли расшифровать SHA-512/256 или восстановить исходную строку?
Нет, хеш SHA-512/256 нельзя расшифровать, поскольку хеширование не является шифрованием. Хеш не содержит копии исходной строки, которую можно было бы восстановить, и ключа для обратного вычисления не существует.
Однако злоумышленник может вычислять SHA-512/256 для возможных входных данных и сравнивать результаты. Поэтому короткие, распространённые или предсказуемые строки уязвимы для перебора по словарю и полного перебора, хотя сам алгоритм при этом не обращается вспять. По этой причине обычный хеш SHA-512/256 нельзя использовать для хранения паролей. Для этой задачи применяйте намеренно медленные алгоритмы хеширования паролей с солью, например Argon2id, bcrypt или scrypt, а не обычный результат SHA-512/256 из этого инструмента.
Где до сих пор используется SHA-512/256?
SHA-512/256 применяется там, где нужен 256-битный хеш, а программное обеспечение поддерживает именно этот вариант SHA-2. Внутренняя архитектура на основе SHA-512 может подходить для реализаций, рассчитанных на 64-битную обработку, однако реальная производительность зависит от оборудования и программной библиотеки.
- Контрольные суммы: используются для обнаружения случайных изменений в тексте, записях или файлах. Чтобы выявлять несанкционированные изменения, результат нужно сравнивать с доверенным или независимо защищённым хешем SHA-512/256.
- Дедупликация: используется для поиска записей или данных, которые, вероятно, содержат одинаковые байты. При этом приложениям всё равно следует учитывать теоретическую возможность коллизии.
- Совместимость с существующими системами: нужна, если в существующем формате файла, API, протоколе или столбце базы данных явно указан SHA-512/256.
- Криптографические протоколы: могут предусматривать этот алгоритм для хеширования данных или построения поддерживаемого варианта HMAC.
Не заменяйте SHA-512/256 на SHA-256 только потому, что оба алгоритма возвращают 256 бит. Они создают разные хеши и обозначаются разными названиями алгоритмов. Аналогично, Генератор SHA-512/224 и Генератор SHA-512 создают хеши другой длины, а Генератор SHA-3/224 относится к отдельному семейству хеш-функций.
Как SHA-512/256 обрабатывает пробелы и текст Unicode?
SHA-512/256 хеширует байты, поэтому пробелы, знаки препинания, цифры и кодировка символов влияют на результат. Генератор SHA-512/256 воспринимает введённое число как текст и хеширует его символьное представление. Например, с точки зрения алгоритма 42, 042 и 42.0 являются совершенно разными входными данными.
Символы с диакритическими знаками и символы нелатинских алфавитов сначала нужно представить в виде байтов, обычно в кодировке UTF-8. Две визуально одинаковые строки могут давать разные хеши, если в них используются разные представления Unicode. Буква с диакритическим знаком может храниться как одна кодовая точка или как базовая буква с последующим комбинируемым знаком. Перед сравнением хешей SHA-512/256 из этого инструмента с результатами других систем нормализуйте текст одинаковым способом.
Даже для очень длинных входных данных результат остаётся 256-битным. Для пустой строки также определён хеш SHA-512/256, хотя интерфейс может обрабатывать незаполненное поле иначе, чем намеренно переданную строку нулевой длины. Несовпадения контрольных сумм часто возникают из-за выбора неправильного алгоритма, разных кодировок и пробельных символов в начале или конце строки. Причиной также могут стать скрытые символы табуляции, различия между окончаниями строк Windows и Unix, а также скопированные неразрывные пробелы.
Часто задаваемые вопросы
SHA-512/256 и SHA-256, это одно и то же?
Нет. Оба алгоритма возвращают 256-битные хеши, но SHA-256 использует 32-битную внутреннюю архитектуру, а SHA-512/256 основан на архитектуре SHA-512 и применяет собственные начальные значения. Для одних и тех же входных данных эти алгоритмы дают разные результаты.
SHA-512/256, это просто сокращённый хеш SHA-512?
Нет. SHA-512/256 использует другие начальные значения хеша, поэтому его результат не совпадает с первыми 256 битами обычного хеша SHA-512. Если просто усечь SHA-512, результат не пройдёт проверки совместимости, требующие SHA-512/256.
Влияет ли регистр шестнадцатеричных букв на хеш?
Нет, шестнадцатеричные буквы в верхнем и нижнем регистре могут обозначать одни и те же байты хеша SHA-512/256. Однако база данных или операция сравнения строк с учётом регистра может считать такие записи разными, поэтому во всей системе следует использовать один согласованный формат.
Могут ли разные данные иметь одинаковый хеш SHA-512/256?
Теоретически да, поскольку неограниченное количество возможных входных данных сопоставляется с конечным числом результатов. Такая пара называется коллизией. Практические атаки для поиска коллизий SHA-512/256 неизвестны, однако приложения не должны исходить из математической уникальности хешей.
Можно ли использовать SHA-512/256 как код аутентификации сообщения?
Не создавайте MAC, добавляя секрет перед сообщением и хешируя объединённый текст. Если требуется аутентификация с секретным ключом, используйте стандартную реализацию HMAC-SHA-512/256.
Что проверить перед использованием результата
Перед сравнением хеша из этого инструмента убедитесь, что другое значение также вычислено с помощью SHA-512/256, для входных данных использована та же кодировка, а хеш записан в том же шестнадцатеричном формате. Удалите случайные пробелы и переносы строк, но не меняйте текст, если они должны в нём присутствовать. При обработке конфиденциальных данных помните, что инструмент передаёт значение на сервер по HTTPS и обрабатывает его там, хотя само значение не сохраняется.
Популярные инструменты
Создайте свою собственную подпись и легко скачайте её с помощью нашего инструмента для генерации персонализированных электронных подписей.
Рассчитайте размер любого текста в байтах (B), килобайтах (KB) или мегабайтах (MB) с помощью нашего инструмента калькулятора размера текста.
Используйте инструмент обратного поиска IP, чтобы быстро и легко найти домен или хост, связанный с любым IP-адресом.
Используйте наш инструмент ping, чтобы быстро и эффективно проверить статус и время отклика любого веб-сайта, сервера или порта.
Инструмент поиска IP-адресов от Digily Link предоставляет подробную информацию о любом IP-адресе. Используйте этот бесплатный онлайн-сервис, чтобы получить полные данные об IP.
Мгновенно создайте бесплатную ссылку WhatsApp с помощью нашего генератора. Добавьте собственное сообщение и начинайте чаты одним нажатием без входа в систему и программирования.