Генератор SHA-3/224
Генератор SHA-3/224 представляет собой бесплатный инструмент, который преобразует введённую строку в криптографический хеш SHA-3/224 фиксированной длины.
Что такое хеш SHA-3/224?
На сайте этот инструмент обозначен как SHA-3/224, а в стандарте FIPS 202 функция называется SHA3-224.
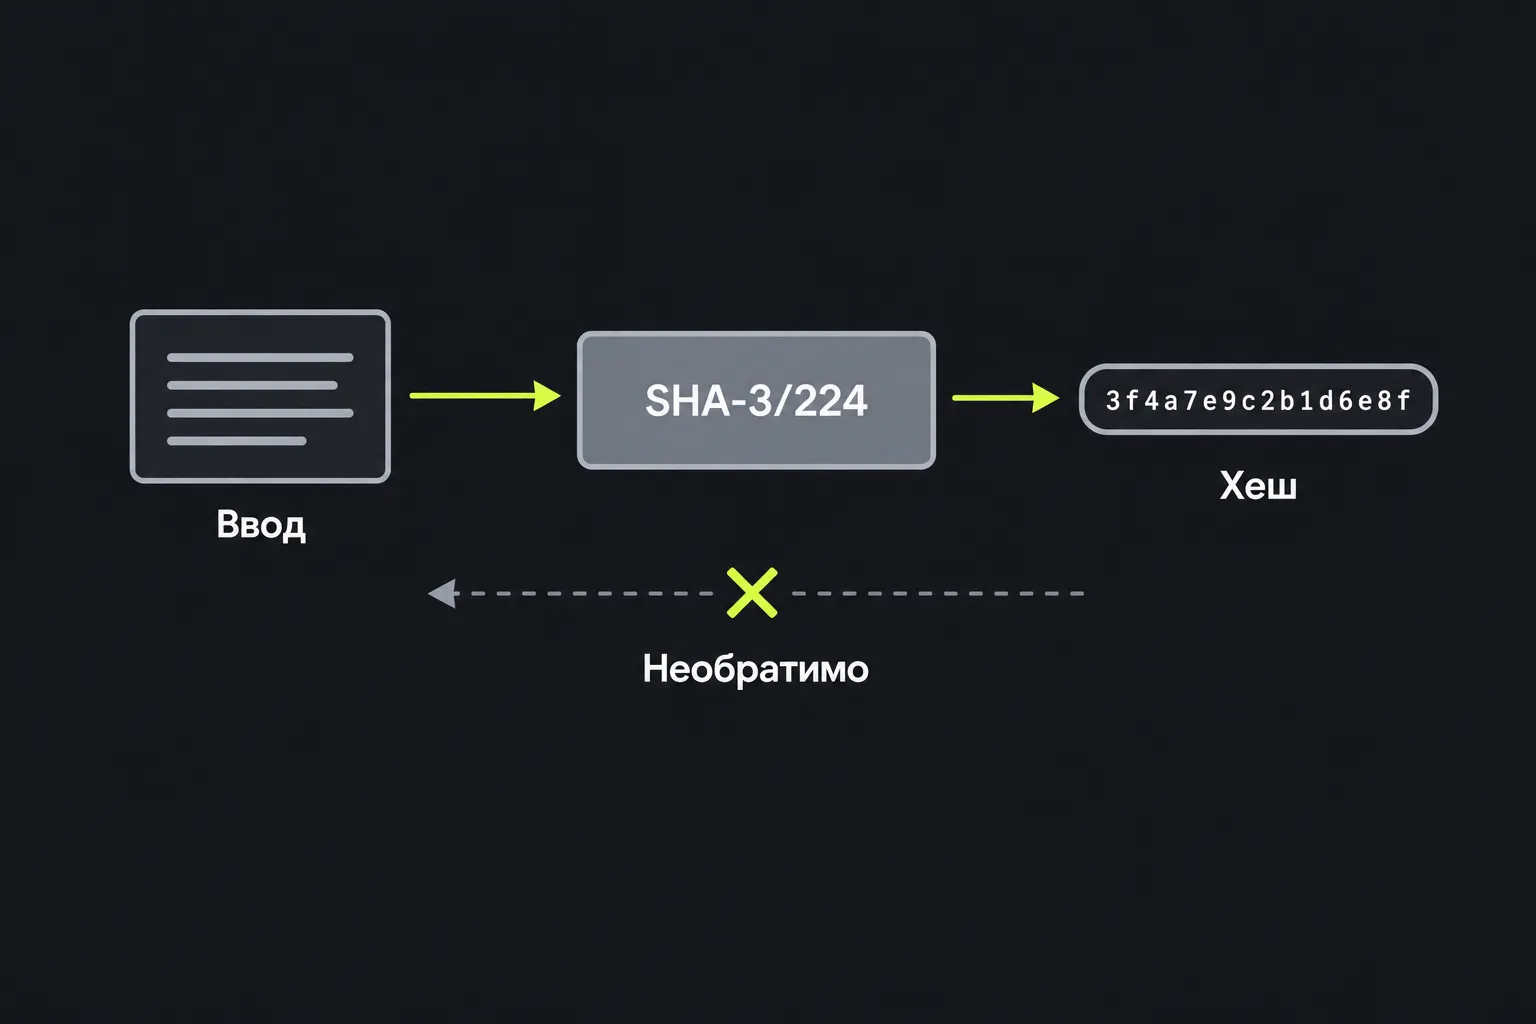
Хеш SHA-3/224 представляет собой 224-битный отпечаток, вычисленный из последовательности байтов. Хеширование с помощью SHA3-224 необратимо, поэтому дайджест не содержит копии исходного текста, которую можно восстановить. Независимо от длины входных данных SHA-3/224 всегда выдаёт 28 байт, обычно записанных в виде 56 шестнадцатеричных символов.
SHA-3 основан на алгоритме Keccak, разработанном Гвидо Бертони, Йоаном Даменом, Михаэлем Петерсом и Жилем Ван Аше. В 2012 году NIST выбрал Keccak победителем конкурса SHA-3, а в 2015 году опубликовал стандарт SHA-3. В SHA3-224 используется губчатая конструкция, которая отличается от конструкции SHA-2.
SHA-3/224 по-прежнему считается безопасным для хеширования общего назначения. Практических атак, способных взломать полный алгоритм, не известно. Благодаря 224-битному результату стойкость к коллизиям составляет около 112 бит, поскольку для поиска коллизии обычно требуется перебрать примерно квадратный корень из числа возможных результатов. Если нужен больший запас безопасности, обычно выбирают SHA-3/256.
Как пользоваться генератором SHA-3/224?
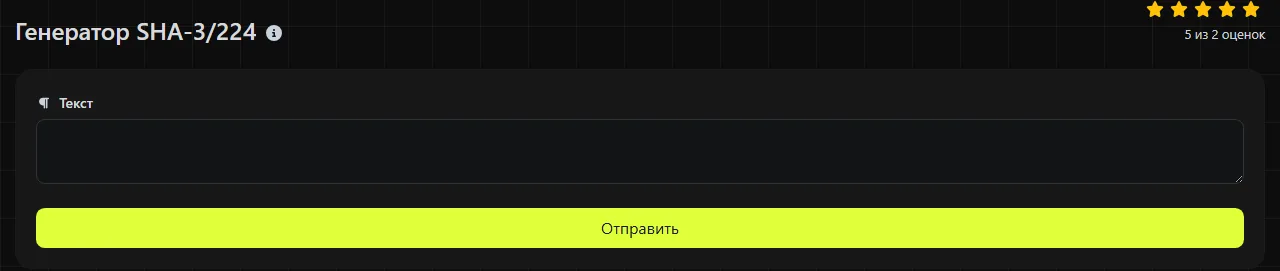
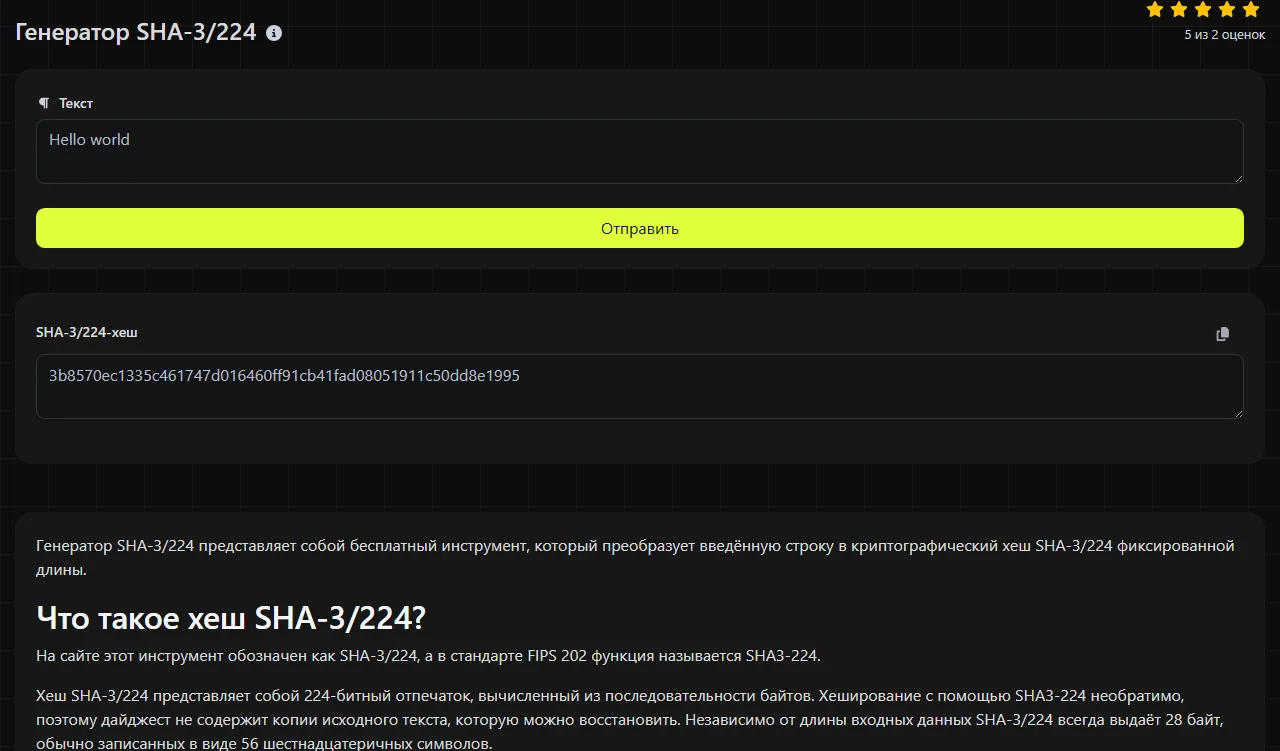
Введи точную строку, для которой нужно вычислить хеш, и запусти генерацию. Инструмент вернёт SHA-3/224-хеш из 56 шестнадцатеричных символов.
Вычисление выполняется на сервере. Введённые данные передаются на сервер по HTTPS и не сохраняются. HTTPS защищает соединение во время передачи, но не отправляй в онлайн-инструмент для хеширования пароли, закрытые ключи, фразы восстановления и другие секретные данные.
Сравнивая 56-символьный результат SHA3-224 с ожидаемой контрольной суммой, копируй дайджест целиком. Даже один пропущенный символ изменит значение и сделает сравнение некорректным.
Можно ли расшифровать или обратить SHA-3/224?
Нет. Хеш SHA-3/224 нельзя расшифровать, поскольку хеширование не является шифрованием и ключа расшифрования не существует. Единственный универсальный способ определить неизвестные входные данные по дайджесту SHA3-224 заключается в том, чтобы перебирать возможные значения, хешировать каждое из них и сравнивать результаты.
Это особенно важно для коротких или предсказуемых данных, хешированных с помощью SHA3-224. Злоумышленник может угадать почтовый индекс, распространённый пароль или шестизначный код, хотя сам алгоритм при этом не был обращён. Поэтому хеш SHA3-224 не делает данные с низкой энтропией секретными.
Коллизии теоретически возможны, поскольку неограниченное число входных значений отображается в конечное 224-битное пространство. На практике найти коллизию для полного SHA-3/224 в настоящее время нереалистично, но это не превращает дайджест в зашифрованное хранилище.
Когда стоит использовать SHA-3/224?
Используй SHA-3/224, если именно этот вариант явно требуется спецификацией, существующей системой или предоставленной контрольной суммой. Более короткий дайджест может подойти для форматов с фиксированным 224-битным полем, однако SHA-3/224 встречается реже, чем SHA-3/256.
- Проверка контрольной суммы SHA3-224: вычисление дайджеста и его сравнение со значением, опубликованным доверенным источником.
- Дедупликация: поиск совпадающих записей или содержимого без многократного сравнения полных входных данных. Приложения, использующие SHA3-224, всё равно должны учитывать теоретическую возможность коллизии.
- Совместимость с устаревшими системами: необходима, если существующая база данных, протокол или интеграция уже хранит значения SHA-3/224.
- Тестовые наборы: известные входные данные и дайджесты, с помощью которых можно проверить правильность настройки другой реализации SHA3-224.
Не используй SHA-3/224 для хранения паролей. SHA3-224 намеренно работает быстро, поэтому злоумышленник также сможет быстро проверять предполагаемые варианты. Для хранения паролей нужна специализированная медленная схема хеширования, например Argon2id, scrypt, bcrypt или PBKDF2, с подходящими параметрами и уникальной солью.
Для нового формата контрольных сумм общего назначения чаще выбирают SHA-3/256, поскольку он создаёт более длинный дайджест. Генератор SHA-3/256 подойдёт, если внешние требования не ограничивают результат 224 битами. SHA-512/224 выдаёт дайджест той же длины, но относится к семейству SHA-2, поэтому его результат нельзя взаимозаменяемо использовать вместо SHA-3/224.
Точные входные данные и примеры
SHA3-224 обрабатывает байты, поэтому для строк, введённых в этот генератор, важны каждый символ и его кодировка. Две внешне похожие строки могут давать совершенно разные дайджесты SHA3-224.
- Для строки invoice получается шестнадцатеричный дайджест из 56 символов.
- Строка Invoice даёт другой дайджест, поскольку прописные и строчные буквы представлены разными байтами.
- Строки order 42 и order42 различаются, потому что пробел является частью данных.
- При вводе в этот генератор учитываются знаки препинания и символы конца строки. paid, paid. и строка с paid, после которой стоит перевод строки, дают разные хеши.
- У пустых входных данных есть корректный дайджест SHA-3/224. Результат не будет пустым.
- Если передать числа этому генератору как строку, хешируется их закодированное текстовое представление. 007 и 7 являются разными входными данными.
Чтобы воспроизвести байты, отправленные этому серверному генератору SHA3-224, для текста с диакритическими и нелатинскими символами во всех системах должна использоваться одна и та же кодировка, обычно UTF-8. Кроме того, Unicode может представлять некоторые видимые символы несколькими последовательностями байтов. Если другое приложение нормализует текст перед хешированием, обе стороны должны использовать одну и ту же форму нормализации.
Длина входных данных не влияет на длину результата. Даже для очень длинной строки получится 56 шестнадцатеричных символов, хотя её обработка и передача займут больше времени, чем обработка и передача короткой строки.
Часто задаваемые вопросы
SHA-3/224 и SHA-224, это одно и то же?
Нет. SHA-224 является вариантом SHA-2, а SHA-3/224 использует конструкцию SHA-3 на основе Keccak. Оба алгоритма создают 224-битные дайджесты, но для одинаковых входных данных их значения будут совершенно разными.
Регистр шестнадцатеричных символов меняет хеш?
Нет. В поле хеша SHA-3/224 этого инструмента прописные и строчные шестнадцатеричные символы являются разными вариантами записи одних и тех же байтов дайджеста. Однако сравнение может завершиться неудачей, если программа учитывает регистр текста. Поэтому перед сравнением приведи оба значения к одному регистру.
Уязвим ли SHA-3/224 для атак с удлинением сообщения?
Нет. Стандартные хеши SHA-3 не подвержены классической атаке с удлинением сообщения, которая затрагивает некоторые хеш-функции на основе конструкции Меркла-Дамгора. Однако устойчивость SHA3-224 к этой атаке не означает, что обычный хеш всегда подходит в качестве кода аутентификации сообщения. Если требуется аутентификация, используй предусмотренную для этого конструкцию MAC.
Можно ли сравнивать результаты SHA-3/224 из разных языков программирования?
Да. Реализации, соответствующие формальному алгоритму SHA3-224, создают одинаковый дайджест для идентичных байтов. Если сравниваешь результат для строки из этого генератора, проверь кодировку символов, соглашение о переводах строк и не хеширует ли одна из реализаций текстовое шестнадцатеричное представление вместо исходных байтов.
Можно ли хешировать загруженный файл в этом генераторе?
Нет, инструмент предназначен для строковых входных данных, поэтому не следует считать, что он напрямую считывает байты файла. Чтобы получить контрольную сумму файла, используй утилиту хеширования с поддержкой файлов или реализацию для командной строки и явно выбери SHA3-224.
Что проверить в конце
Убедись, что требуется именно SHA-3/224, а не SHA-224, SHA-512/224 или SHA-3/256. Сохрани все пробелы, знаки препинания, регистр и символы конца строки, а затем проверь, что результат содержит ровно 56 шестнадцатеричных символов. Чтобы проверки давали одинаковый результат в разных системах, зафиксируй кодировку входных данных и сведения о любой нормализации Unicode, применённой перед хешированием.
Популярные инструменты
Создайте свою собственную подпись и легко скачайте её с помощью нашего инструмента для генерации персонализированных электронных подписей.
Рассчитайте размер любого текста в байтах (B), килобайтах (KB) или мегабайтах (MB) с помощью нашего инструмента калькулятора размера текста.
Используйте инструмент обратного поиска IP, чтобы быстро и легко найти домен или хост, связанный с любым IP-адресом.
Используйте наш инструмент ping, чтобы быстро и эффективно проверить статус и время отклика любого веб-сайта, сервера или порта.
Инструмент поиска IP-адресов от Digily Link предоставляет подробную информацию о любом IP-адресе. Используйте этот бесплатный онлайн-сервис, чтобы получить полные данные об IP.
Мгновенно создайте бесплатную ссылку WhatsApp с помощью нашего генератора. Добавьте собственное сообщение и начинайте чаты одним нажатием без входа в систему и программирования.