Generator SHA-3/224
Generuj hashe SHA-3/224 z dowolnego ciągu znaków za pomocą naszego narzędzia do generowania SHA-3/224 dla silnego szyfrowania danych.
Generator SHA-3/224 to bezpłatne narzędzie, które przekształca podany ciąg znaków w skrót kryptograficzny SHA-3/224 o stałej długości.
Czym jest skrót SHA-3/224?
W serwisie narzędzie jest oznaczone jako SHA-3/224, natomiast w standardzie FIPS 202 funkcja nosi nazwę SHA3-224.
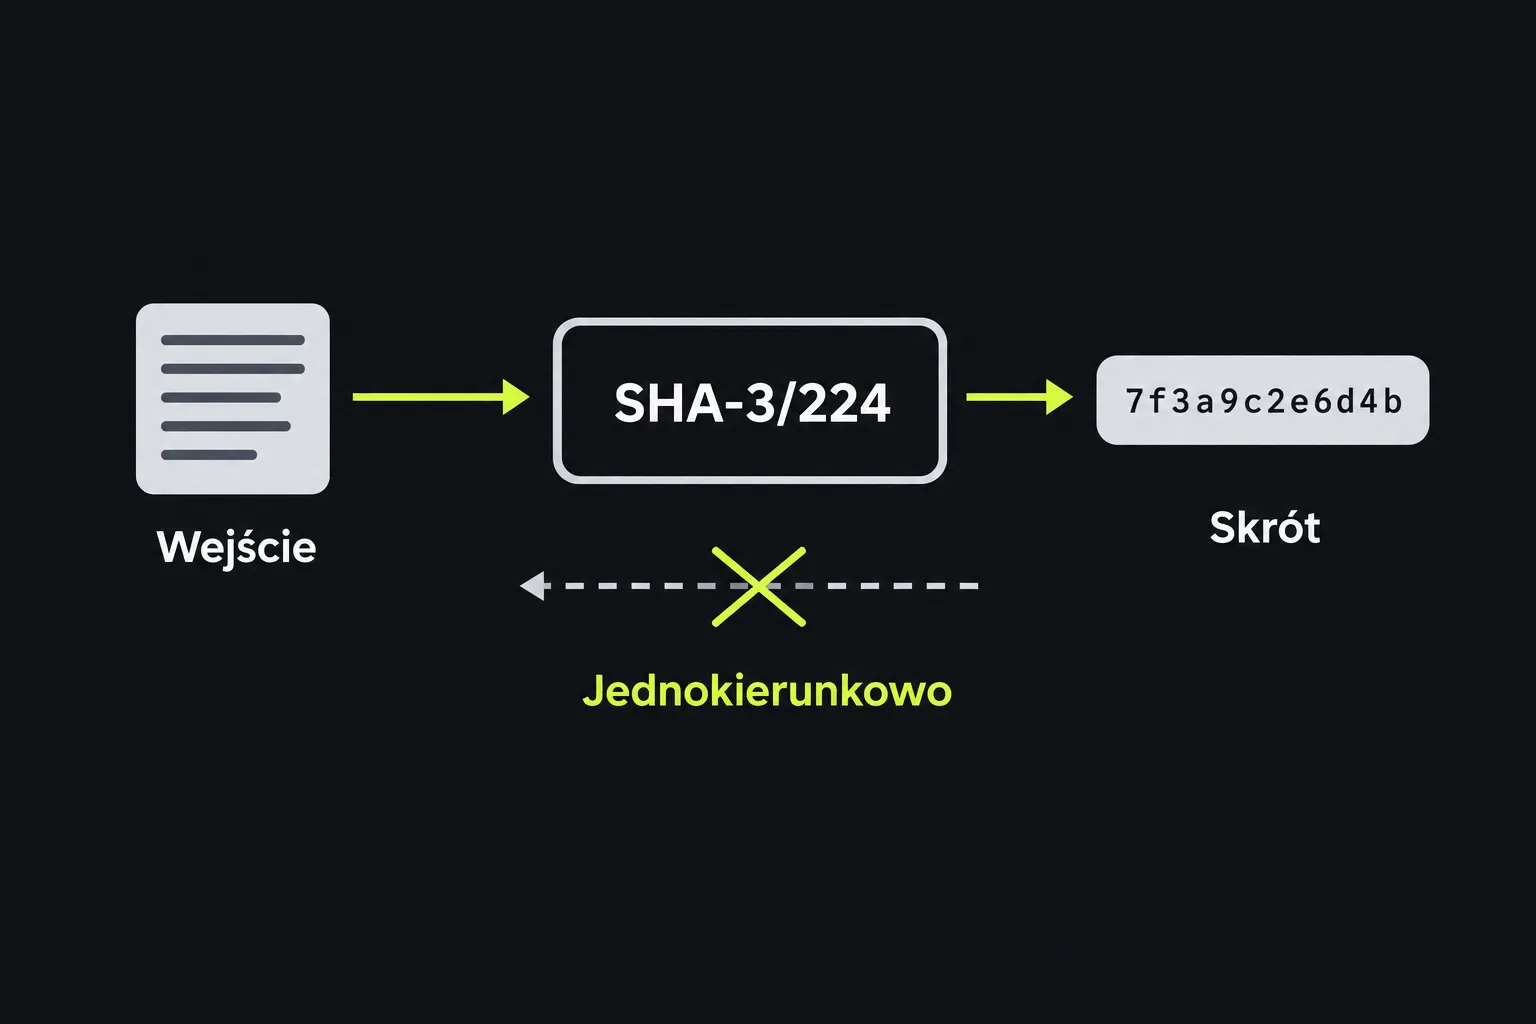
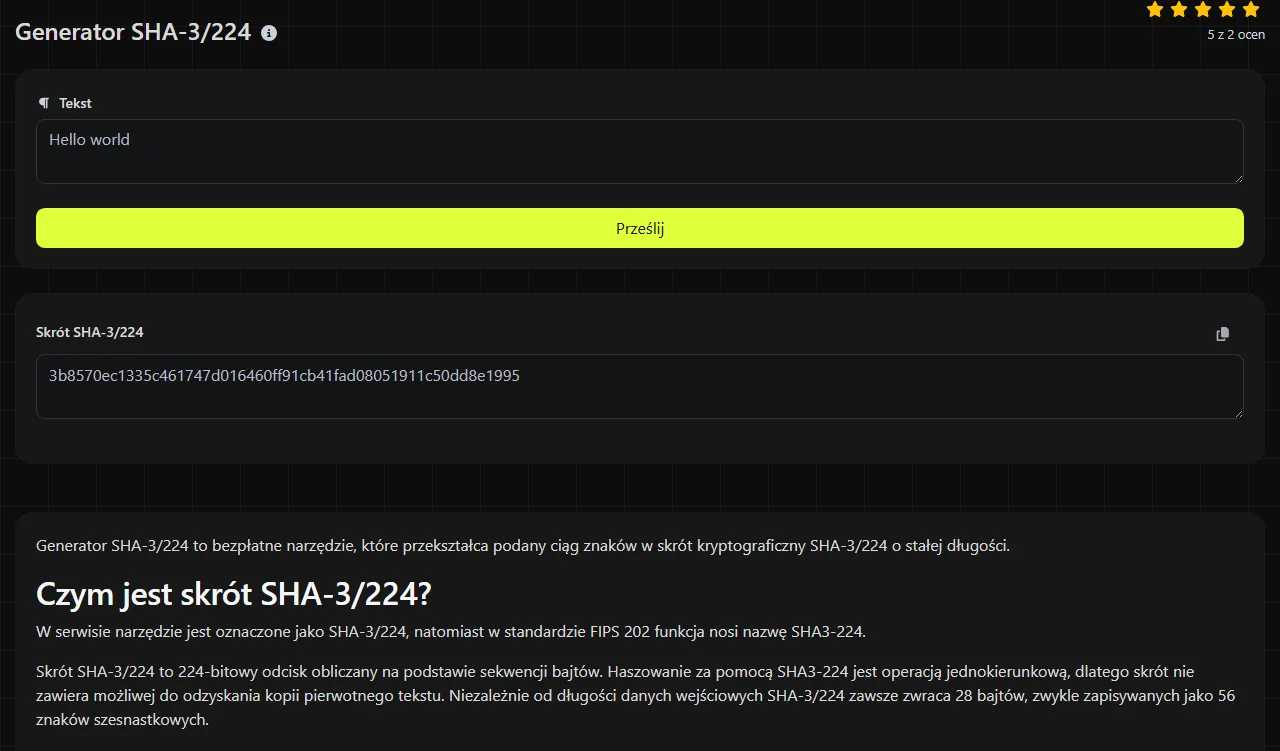
Skrót SHA-3/224 to 224-bitowy odcisk obliczany na podstawie sekwencji bajtów. Haszowanie za pomocą SHA3-224 jest operacją jednokierunkową, dlatego skrót nie zawiera możliwej do odzyskania kopii pierwotnego tekstu. Niezależnie od długości danych wejściowych SHA-3/224 zawsze zwraca 28 bajtów, zwykle zapisywanych jako 56 znaków szesnastkowych.
SHA-3 wywodzi się z algorytmu Keccak, zaprojektowanego przez Guido Bertoniego, Joan Daemen, Michaëla Peetersa i Gilles'a Van Assche. W 2012 roku NIST wybrał Keccak jako zwycięzcę konkursu SHA-3, a w 2015 roku opublikował standard SHA-3. SHA3-224 wykorzystuje konstrukcję gąbki, inną niż konstrukcja stosowana w SHA-2.
SHA-3/224 nadal jest uznawany za bezpieczny do ogólnych zastosowań związanych z haszowaniem. Nie są znane praktyczne ataki, które przełamywałyby pełny algorytm. Jego 224-bitowy wynik zapewnia około 112 bitów odporności na kolizje, ponieważ ataki kolizyjne wymagają zazwyczaj sprawdzenia liczby możliwości zbliżonej do pierwiastka kwadratowego z całej przestrzeni wyników. W zastosowaniach wymagających większego marginesu bezpieczeństwa często wybiera się SHA-3/256.
Jak korzystać z generatora SHA-3/224?
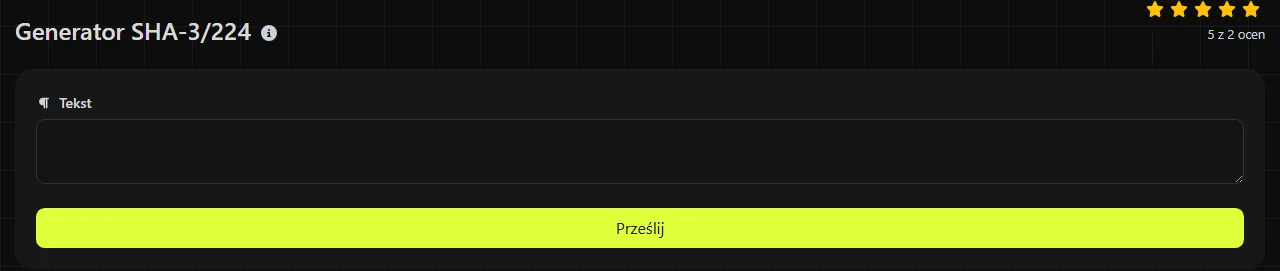
Wpisz dokładny ciąg znaków, który chcesz zahaszować, i wygeneruj wynik. Narzędzie zwróci Skrót SHA-3/224 zawierający 56 znaków szesnastkowych.
Obliczenia odbywają się na serwerze. Wprowadzone dane są przesyłane do niego przez HTTPS i nie są przechowywane. Choć HTTPS chroni połączenie podczas transmisji, nie przesyłaj do internetowego narzędzia haszującego haseł, kluczy prywatnych, fraz odzyskiwania ani innych poufnych danych.
Porównując 56-znakowy wynik SHA3-224 z oczekiwaną sumą kontrolną, skopiuj cały skrót. Brak choćby jednego znaku zmienia wartość i unieważnia porównanie.
Czy skrót SHA-3/224 można odszyfrować lub odwrócić?
Nie. Skrótu SHA-3/224 nie można odszyfrować, ponieważ haszowanie nie jest szyfrowaniem i nie istnieje klucz deszyfrujący. Jedynym ogólnym sposobem ustalenia nieznanych danych wejściowych na podstawie skrótu SHA3-224 jest sprawdzanie możliwych wartości, haszowanie każdej z nich i porównywanie wyników.
Ma to szczególne znaczenie w przypadku krótkich lub przewidywalnych danych haszowanych za pomocą SHA3-224. Atakujący może odgadnąć kod pocztowy, popularne hasło lub sześciocyfrowy kod, mimo że sam algorytm nie został odwrócony. Skrót SHA3-224 nie zapewnia więc poufności danych o małej entropii.
Kolizje są teoretycznie możliwe, ponieważ nieograniczona liczba danych wejściowych jest odwzorowywana na skończoną, 224-bitową przestrzeń. Znalezienie kolizji dla pełnego SHA-3/224 nie jest obecnie wykonalne w praktyce, ale nie oznacza to, że skrót może służyć jako zaszyfrowany magazyn danych.
Kiedy warto używać SHA-3/224?
Używaj SHA-3/224, gdy ten konkretny wariant jest wyraźnie wymagany przez specyfikację, istniejący system lub dostarczoną sumę kontrolną. Krótszy skrót może pasować do formatów ze stałym polem 224-bitowym, ale występuje rzadziej niż SHA-3/256.
- Weryfikacja sumy kontrolnej SHA3-224 polega na obliczeniu skrótu i porównaniu go z wartością opublikowaną przez zaufane źródło.
- Deduplikacja pozwala wykrywać identyczne rekordy lub treści bez wielokrotnego porównywania całych danych wejściowych. Aplikacje korzystające z SHA3-224 powinny mimo to uwzględniać teoretyczną możliwość wystąpienia kolizji.
- Zgodność ze starszymi rozwiązaniami ma znaczenie, gdy istniejąca baza danych, protokół lub integracja przechowuje już wartości SHA-3/224.
- Dane testowe mogą obejmować znane dane wejściowe i skróty, aby sprawdzić, czy inna implementacja SHA3-224 została poprawnie skonfigurowana.
Nie używaj SHA-3/224 do przechowywania haseł. SHA3-224 jest celowo szybki, co pozwala również atakującemu szybko sprawdzać kolejne próby. Do przechowywania haseł potrzebny jest specjalny, wolny schemat haszowania, taki jak Argon2id, scrypt, bcrypt lub PBKDF2, z odpowiednimi parametrami i unikatową solą.
W nowym formacie sum kontrolnych ogólnego przeznaczenia SHA-3/256 zapewnia dłuższy skrót i jest częściej wybierany. Generator SHA-3/256 sprawdzi się, jeśli żadne zewnętrzne wymaganie nie ogranicza wyniku do 224 bitów. SHA-512/224 tworzy skrót o tej samej długości, ale należy do rodziny SHA-2, dlatego jego wynik nie jest zamienny z SHA-3/224.
Dokładna postać danych wejściowych i przykłady
W przypadku ciągów znaków podawanych w tym generatorze SHA3-224 przetwarza bajty, dlatego znaczenie ma każdy znak oraz jego kodowanie. Dwa podobnie wyglądające ciągi mogą dać zupełnie różne skróty SHA3-224.
- Dane wejściowe invoice dają 56-znakowy skrót szesnastkowy.
- Dane wejściowe Invoice dają inny skrót, ponieważ wielkie i małe litery są reprezentowane przez inne bajty.
- Dane wejściowe order 42 i order42 różnią się, ponieważ spacja jest częścią danych.
- W tym generatorze uwzględniane są znaki interpunkcyjne oraz znaki końca wiersza. paid, paid. oraz wiersz zawierający paid i zakończony znakiem nowego wiersza mają różne skróty.
- Puste dane wejściowe mają prawidłowy skrót SHA-3/224. Wynik nie jest pusty.
- Liczby podane w tym generatorze jako ciąg znaków są haszowane w postaci zakodowanego tekstu. 007 i 7 to różne dane wejściowe.
Aby odtworzyć bajty przesłane do tego serwerowego generatora SHA3-224, tekst ze znakami diakrytycznymi lub znakami spoza alfabetu łacińskiego musi być kodowany tak samo w każdym systemie, zwykle w UTF-8. Unicode może również reprezentować niektóre widoczne znaki za pomocą więcej niż jednej sekwencji bajtów. Jeśli inna aplikacja normalizuje tekst przed haszowaniem, obie strony muszą korzystać z tej samej formy normalizacji.
Długość danych wejściowych nie zmienia długości wyniku. Nawet bardzo długi ciąg daje 56 znaków szesnastkowych, choć jego przetworzenie i przesłanie trwa dłużej niż w przypadku krótkiego ciągu.
Najczęściej zadawane pytania
Czy SHA-3/224 i SHA-224 to ten sam algorytm?
Nie. SHA-224 jest wariantem SHA-2, natomiast SHA-3/224 korzysta z konstrukcji SHA-3 opartej na Keccak. Oba algorytmy tworzą 224-bitowe skróty, ale dla tych samych danych wejściowych ich wartości są całkowicie różne.
Czy wielkość liter w zapisie szesnastkowym zmienia skrót?
Nie. W polu skrótu SHA-3/224 tego narzędzia wielkie i małe litery szesnastkowe są alternatywnymi zapisami tych samych bajtów skrótu. Porównanie może jednak się nie udać, jeśli oprogramowanie rozróżnia wielkość liter w tekście. Przed porównaniem ujednolić wielkość liter w obu wartościach.
Czy SHA-3/224 jest podatny na ataki rozszerzające długość?
Standardowe skróty SHA-3 nie są podatne na klasyczny atak rozszerzający długość, który dotyczy niektórych funkcji skrótu opartych na konstrukcji Merkle'a-Damgårda. Odporność SHA3-224 na ten atak nie oznacza, że zwykły skrót zawsze nadaje się do uwierzytelniania wiadomości. Jeśli wymagane jest uwierzytelnianie, użyj określonej konstrukcji MAC.
Czy mogę porównywać wyniki SHA-3/224 z różnych języków programowania?
Tak. Implementacje zgodne z formalną specyfikacją algorytmu SHA3-224 tworzą ten sam skrót z identycznych bajtów. W przypadku ciągu znaków wprowadzanego do tego generatora sprawdź kodowanie znaków, sposób zapisu końca wiersza oraz to, czy któraś implementacja haszuje tekstową reprezentację szesnastkową zamiast właściwych bajtów.
Czy ten generator może obliczyć skrót przesłanego pliku?
Narzędzie jest przeznaczone do ciągów znaków, dlatego nie zakładaj, że bezpośrednio odczytuje bajty pliku. Aby obliczyć sumę kontrolną pliku, użyj narzędzia obsługującego pliki lub implementacji wiersza poleceń i wybierz bezpośrednio SHA3-224.
Kontrola przed użyciem wyniku
Upewnij się, że wymaganym algorytmem jest SHA-3/224, a nie SHA-224, SHA-512/224 lub SHA-3/256. Zachowaj spacje, znaki interpunkcyjne, wielkość liter i znaki końca wiersza, a następnie sprawdź, czy wynik zawiera dokładnie 56 znaków szesnastkowych. Aby uzyskiwać powtarzalne wyniki w różnych systemach, zapisz użyte kodowanie danych wejściowych oraz każdą normalizację Unicode wykonaną przed haszowaniem.
Popularne narzędzia
Utwórz własny podpis i pobierz go łatwo za pomocą naszego narzędzia do generowania podpisów dla spersonalizowanych e-podpisów.
Oblicz rozmiar dowolnego tekstu w bajtach (B), kilobajtach (KB) lub megabajtach (MB) za pomocą naszego narzędzia do obliczania rozmiaru tekstu.
Użyj narzędzia do odwrotnego wyszukiwania IP, aby szybko i łatwo znaleźć domenę lub hosta powiązanego z dowolnym adresem IP.
Użyj naszego narzędzia ping, aby szybko i efektywnie sprawdzić status i czas odpowiedzi dowolnej strony internetowej, serwera lub portu.
Narzędzie do wyszukiwania IP Digily Link dostarcza szczegółowych informacji o dowolnym adresie IP. Skorzystaj z tej darmowej usługi online, aby uzyskać kompleksowe dane o IP.
Wygeneruj swój darmowy link WhatsApp natychmiast za pomocą naszego Generatora Linków WhatsApp. Dodaj niestandardową wiadomość i rozpocznij czaty jednym kliknięciem. Bez logowania i kodowania.