Generator SHA-3/256
Utwórz hashe SHA-3/256 z dowolnego ciągu znaków za pomocą naszego narzędzia do generowania SHA-3/256 dla solidnego zabezpieczenia danych.
Generator SHA-3/256 to bezpłatne narzędzie, które tworzy 256-bitowy skrót SHA-3 z dowolnego ciągu znaków.
Czym jest SHA-3/256?
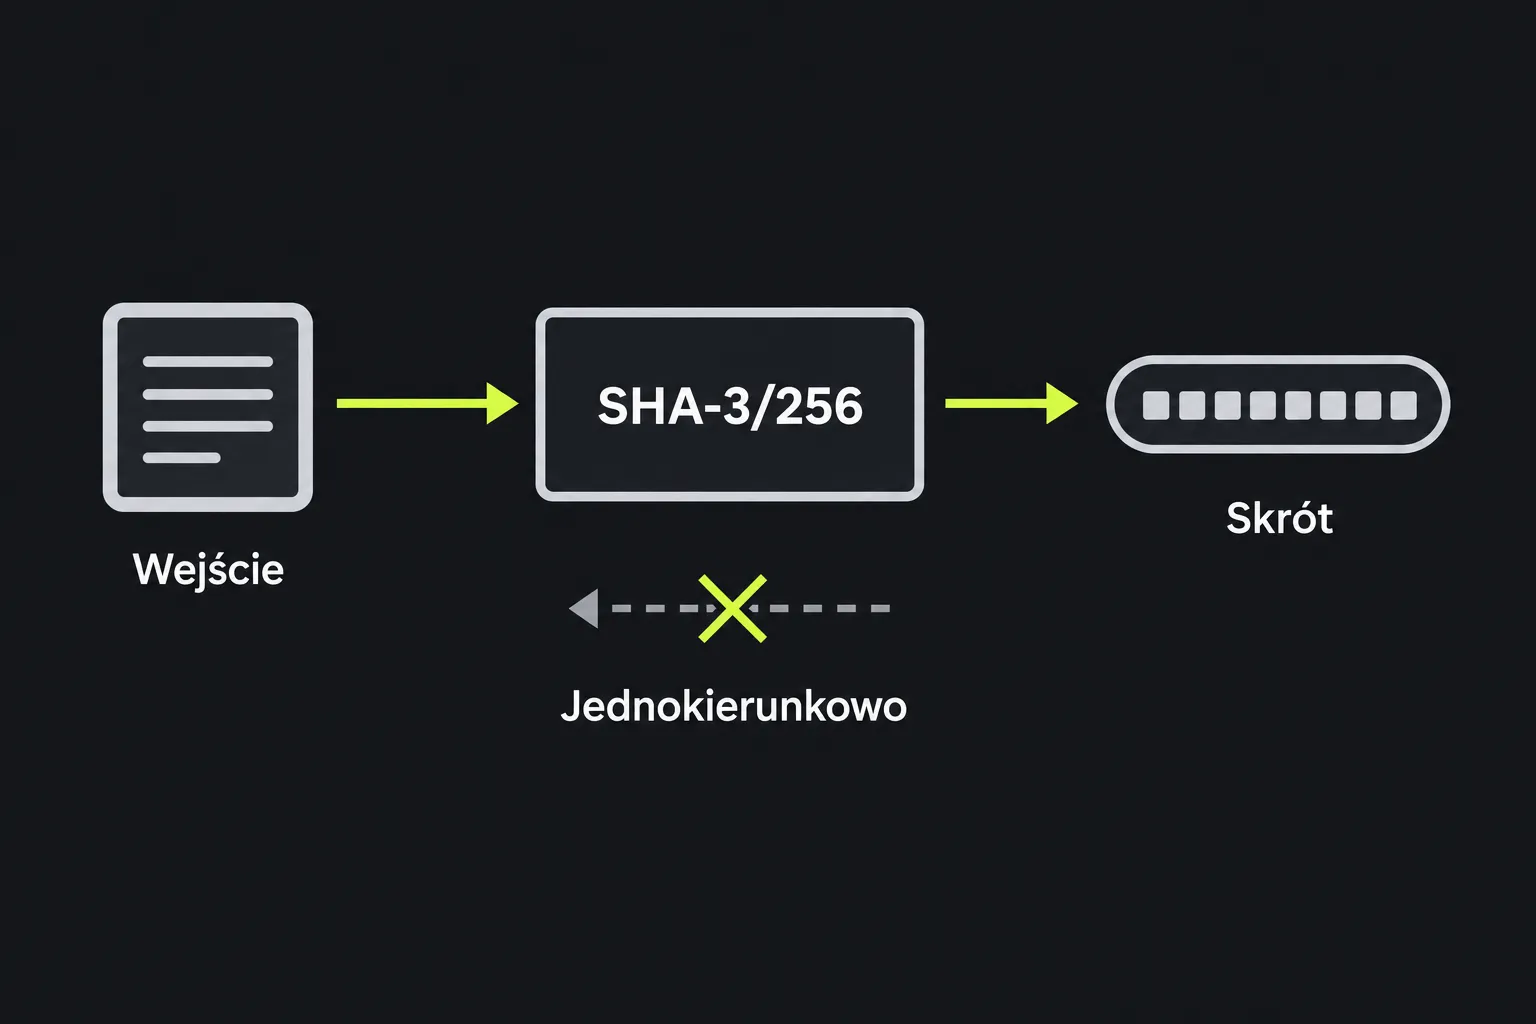
Oznaczenie SHA-3/256 używane w tym generatorze odnosi się do standardowego algorytmu SHA3-256. Jest to kryptograficzna funkcja skrótu, która przekształca dane dowolnej długości w 256-bitowy odcisk o stałej długości. Haszowanie jest procesem jednokierunkowym, a skrót pozwala sprawdzić, czy dwa zestawy danych wejściowych dają tę samą wartość. Jednak jednakowe skróty nie dowodzą, że dane były identyczne, ponieważ mogą wystąpić kolizje. W przypadku SHA3-256 te same bajty zawsze dają ten sam skrót, natomiast nawet niewielka zmiana zwykle prowadzi do zupełnie innego wyniku.
SHA-3 opiera się na algorytmie Keccak opracowanym przez Guido Bertoniego, Joan Daemen, Michaëla Peetersa i Gillesa Van Assche. NIST wybrał Keccak w 2012 roku, a w 2015 roku opublikował SHA-3 jako standard FIPS 202. SHA3-256 generuje 32 bajty, zwykle przedstawiane jako 64 znaki szesnastkowe.
SHA3-256 pozostaje aktualnym algorytmem i nie są znane żadne praktyczne metody jego złamania. Oczekiwana odporność na kolizje wynosi 128 bitów, a oczekiwana odporność na znalezienie przeciwobrazu to 256 bitów. Algorytm korzysta z konstrukcji gąbczastej, a nie z konstrukcji używanej przez SHA-2. Dlatego SHA3-256 i SHA-256 są odrębnymi algorytmami, mimo że tworzą skróty tej samej długości.
Jak wygenerować skrót SHA-3/256?
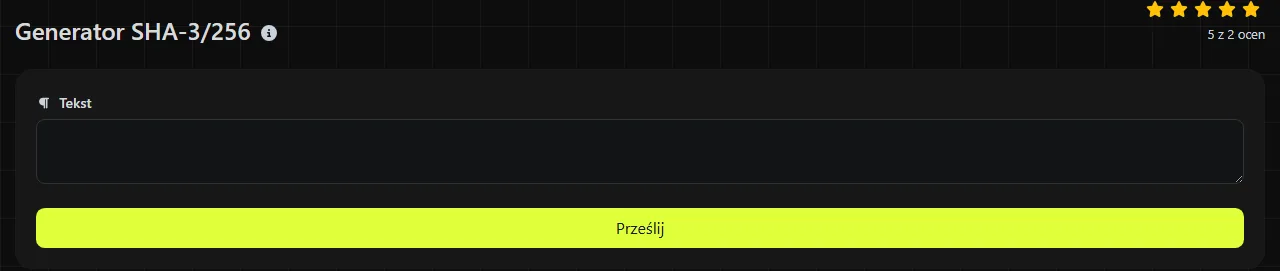
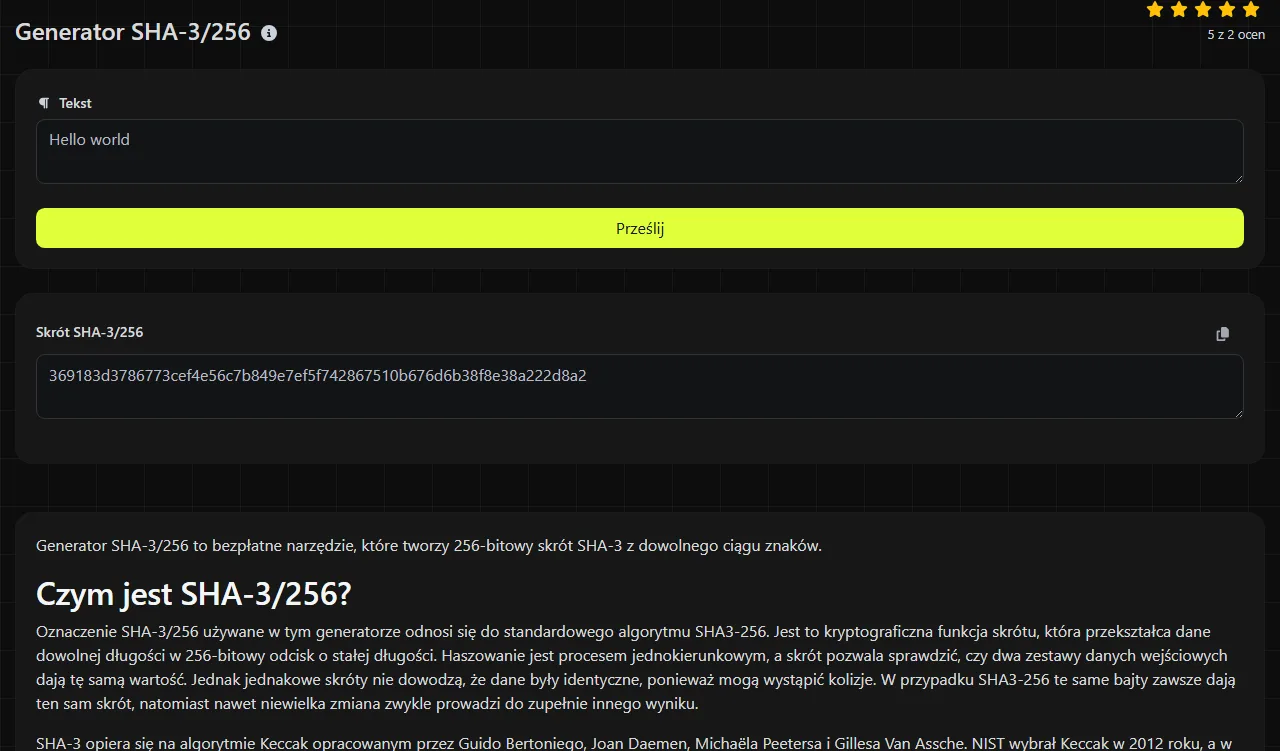
Wpisz ciąg znaków, który chcesz zahaszować, uruchom generator, a następnie skopiuj wartość widoczną w polu Skrót SHA-3/256. Wynikiem będzie 64-znakowy ciąg szesnastkowy zawierający znaki od 0 do 9 oraz od a do f.
Generator oblicza SHA3-256 na serwerze. Wprowadzone dane są przesyłane na serwer przez HTTPS i nie są przechowywane. Nie przesyłaj więc materiałów, których zgodnie z zasadami bezpieczeństwa nie wolno przekazywać do usług zewnętrznych.
- Skopiuj dokładny tekst źródłowy, łącznie ze wszystkimi spacjami i znakami końca wiersza, które powinny się w nim znaleźć.
- Wygeneruj skrót i sprawdź, czy wynik zawiera 64 znaki szesnastkowe.
- Porównaj go dokładnie z inną wartością SHA3-256. Nie porównuj go ze skrótem SHA-256 ani Keccak-256.
Czy skrót SHA3-256 można odszyfrować lub odwrócić?
Nie. Skrótu SHA3-256 nie można odszyfrować, ponieważ haszowanie nie jest szyfrowaniem i nie istnieje klucz deszyfrujący. Odzyskanie dowolnych pierwotnych danych na podstawie ich skrótu ma być obliczeniowo niewykonalne.
Nie oznacza to jednak, że każde dane wejściowe są bezpiecznie ukryte. Atakujący może haszować prawdopodobne wartości, takie jak popularne hasła, krótkie kody PIN lub znane numery referencyjne, a następnie porównywać wyniki. Z powodu takich prób odgadywania zwykłego skrótu SHA3-256 nie wolno używać do przechowywania haseł. Nie korzystaj z tego generatora do haseł. Zastosuj specjalną metodę haszowania haseł, taką jak Argon2id, scrypt lub bcrypt, z indywidualną solą i odpowiednimi ustawieniami kosztu obliczeniowego.
Kiedy warto używać SHA3-256?
Użyj SHA3-256, jeśli wymaga tego specyfikacja albo potrzebujesz aktualnego, 256-bitowego skrótu zgodnego ze standardem SHA-3. Typowe prawidłowe zastosowania obejmują:
- Sprawdzanie, czy skopiowane lub pobrane dane uległy zmianie, pod warunkiem że oczekiwana suma kontrolna pochodzi z zaufanego źródła.
- Wyszukiwanie zduplikowanych rekordów lub treści przez porównywanie skrótów, z zachowaniem porównania bajt po bajcie tam, gdzie istotna jest obsługa kolizji.
- Generowanie stałych identyfikatorów treści w systemie zaprojektowanym do pracy z SHA3-256.
- Zachowanie zgodności z istniejącym API, archiwum lub starszą integracją, które wymagają dokładnie tego algorytmu.
Suma kontrolna SHA3-256 pozwala wykryć przypadkowe uszkodzenie danych, ale zwykły skrót SHA3-256 nie potwierdza, kto je dostarczył. Jeśli atakujący może zmienić zarówno plik, jak i opublikowany skrót, ich porównanie nie zapewnia żadnej ochrony. Gdy trzeba potwierdzić autentyczność, użyj podpisu cyfrowego albo konstrukcji z kluczem, takiej jak HMAC.
SHA3-256 może działać wolniej niż SHA-256 w systemach wyposażonych w sprzętową akcelerację SHA-2, choć wydajność zależy od implementacji i rodzaju obciążenia. Jeśli inny system wymaga konkretnie SHA3-384, użyj narzędzia Generator SHA-3/384 zamiast skracać lub uzupełniać ten wynik.
Szczegóły danych wejściowych, które zmieniają skrót
SHA3-256 haszuje bajty, dlatego każdy znak i sposób jego kodowania wpływają na wynik. Teksty wyglądające niemal identycznie mogą więc dawać zupełnie różne skróty.
- hello i Hello dają różne wyniki, ponieważ haszowanie rozróżnia wielkość liter.
- hello i hello różnią się, ponieważ drugi ciąg kończy się spacją.
- Końcowy znak nowego wiersza skopiowany z pliku tekstowego staje się częścią danych wejściowych.
- Znaki interpunkcyjne i cyfry są haszowane jako dane, a nie interpretowane matematycznie.
- Znaki diakrytyczne i znaki spoza alfabetu łacińskiego zależą od kodowania bajtów oraz normalizacji Unicode. Dwa wizualnie identyczne ciągi mogą mieć różną reprezentację bajtową.
- Pusta sekwencja bajtów ma prawidłowy skrót SHA3-256. Nie jest tym samym co spacja ani pusty wiersz.
Na przykład zahaszowanie tekstu Invoice 0042 daje jeden 64-znakowy skrót szesnastkowy. Zmiana danych wejściowych na Invoice 0042., z kropką, daje inny 64-znakowy skrót. Jeśli chcesz uzyskać wynik zgodny z innym systemem, sprawdź używane w nim kodowanie znaków, sposób zapisu końców wierszy oraz obsługę początkowych i końcowych białych znaków.
Najczęstsze pytania
Czy SHA3-256 i Keccak-256 to ten sam algorytm?
Nie. Standardowy SHA3-256 i pierwotny wariant Keccak-256 używają innego dopełnienia rozdzielającego domeny, dlatego dla tych samych danych wejściowych zwracają różne skróty. Niektóre systemy blockchain, w tym Ethereum, korzystają z Keccak-256 i mogą nieformalnie nazywać go SHA-3. Dlatego sprawdź, którego algorytmu wymaga dana specyfikacja.
Czy wielkie litery w zapisie szesnastkowym zmieniają skrót?
Nie. Wielkie i małe litery w zapisie szesnastkowym to dwa tekstowe sposoby przedstawienia tych samych bajtów skrótu SHA3-256. Aplikacja rozróżniająca wielkość liter może jednak odrzucić nieoczekiwany zapis, dlatego zachowaj format wymagany przez system odbierający dane.
Czy tym generatorem można zahaszować plik?
Pole wejściowe przyjmuje ciąg znaków, a nie przesłany plik. Wklejenie wyświetlanej zawartości pliku może zmienić końce wierszy lub kodowanie, a w przypadku danych binarnych jest niebezpieczne. Aby obliczyć sumę kontrolną pliku, użyj narzędzia SHA3-256 obsługującego pliki i odczytującego oryginalne bajty bez zmian.
Czy SHA3-256 jest podatny na ataki length extension?
SHA3-256 nie jest podatny na klasyczny atak length extension związany z funkcjami skrótu opartymi na konstrukcji Merkle'a-Damgårda. Mimo to tworzenie własnego mechanizmu uwierzytelniania na podstawie zwykłego skrótu SHA3-256 jest ryzykowne. Użyj standardowej konstrukcji z kluczem lub podpisem i upewnij się, że wszystkie uczestniczące systemy wskazują ten sam algorytm.
Popularne narzędzia
Utwórz własny podpis i pobierz go łatwo za pomocą naszego narzędzia do generowania podpisów dla spersonalizowanych e-podpisów.
Oblicz rozmiar dowolnego tekstu w bajtach (B), kilobajtach (KB) lub megabajtach (MB) za pomocą naszego narzędzia do obliczania rozmiaru tekstu.
Użyj narzędzia do odwrotnego wyszukiwania IP, aby szybko i łatwo znaleźć domenę lub hosta powiązanego z dowolnym adresem IP.
Użyj naszego narzędzia ping, aby szybko i efektywnie sprawdzić status i czas odpowiedzi dowolnej strony internetowej, serwera lub portu.
Narzędzie do wyszukiwania IP Digily Link dostarcza szczegółowych informacji o dowolnym adresie IP. Skorzystaj z tej darmowej usługi online, aby uzyskać kompleksowe dane o IP.
Wygeneruj swój darmowy link WhatsApp natychmiast za pomocą naszego Generatora Linków WhatsApp. Dodaj niestandardową wiadomość i rozpocznij czaty jednym kliknięciem. Bez logowania i kodowania.