Генератор SHA-3/256
Създайте SHA-3/256 хешове от всякакъв входен низ, използвайки нашия инструмент за генериране на SHA-3/256 за надеждна защита на данните.
Генераторът SHA-3/256 е безплатен инструмент, който създава 256-битов SHA-3 отпечатък от всеки входен низ.
Какво е SHA-3/256?
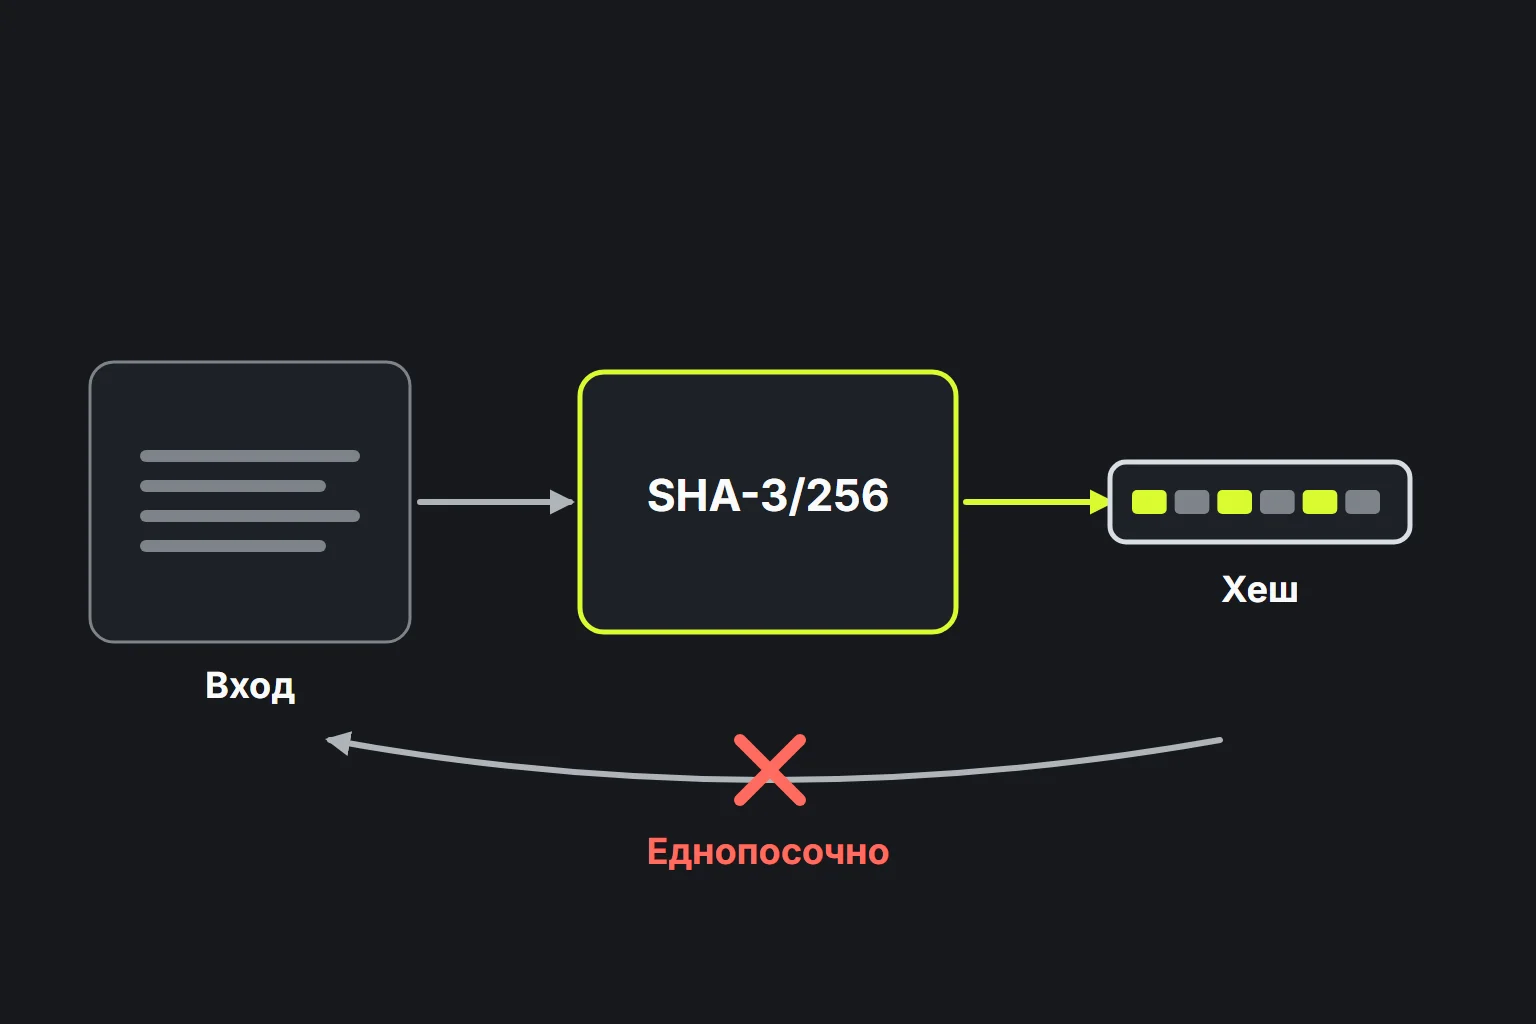
Означението SHA-3/256 в този генератор се отнася до стандартния алгоритъм SHA3-256. Това е криптографска хеш функция, която преобразува данни с произволна дължина в 256-битов отпечатък с фиксирана дължина. Хеширането е еднопосочен процес. Отпечатъкът може да се използва, за да се провери дали два входа дават една и съща стойност, но еднаквите отпечатъци не доказват, че входните данни са идентични, защото са възможни колизии. При SHA3-256 едни и същи байтове винаги дават един и същ отпечатък, докато дори малка промяна обикновено води до напълно различен резултат.
SHA-3 е базиран на Keccak, разработен от Guido Bertoni, Joan Daemen, Michaël Peeters и Gilles Van Assche. NIST избира Keccak през 2012 г., а през 2015 г. публикува SHA-3 като стандарта FIPS 202. SHA3-256 създава 32 байта, които обикновено се представят като 64 шестнадесетични знака.
SHA3-256 продължава да бъде актуален и за него няма известно практическо разбиване. Очакваната му устойчивост на колизии е 128 бита, а очакваната устойчивост при намиране на първообраз е 256 бита. Той използва гъбеста конструкция, а не конструкцията на SHA-2. Затова SHA3-256 и SHA-256 са различни алгоритми, въпреки че отпечатъците им са с еднаква дължина.
Как да генерирам SHA-3/256 хеш?
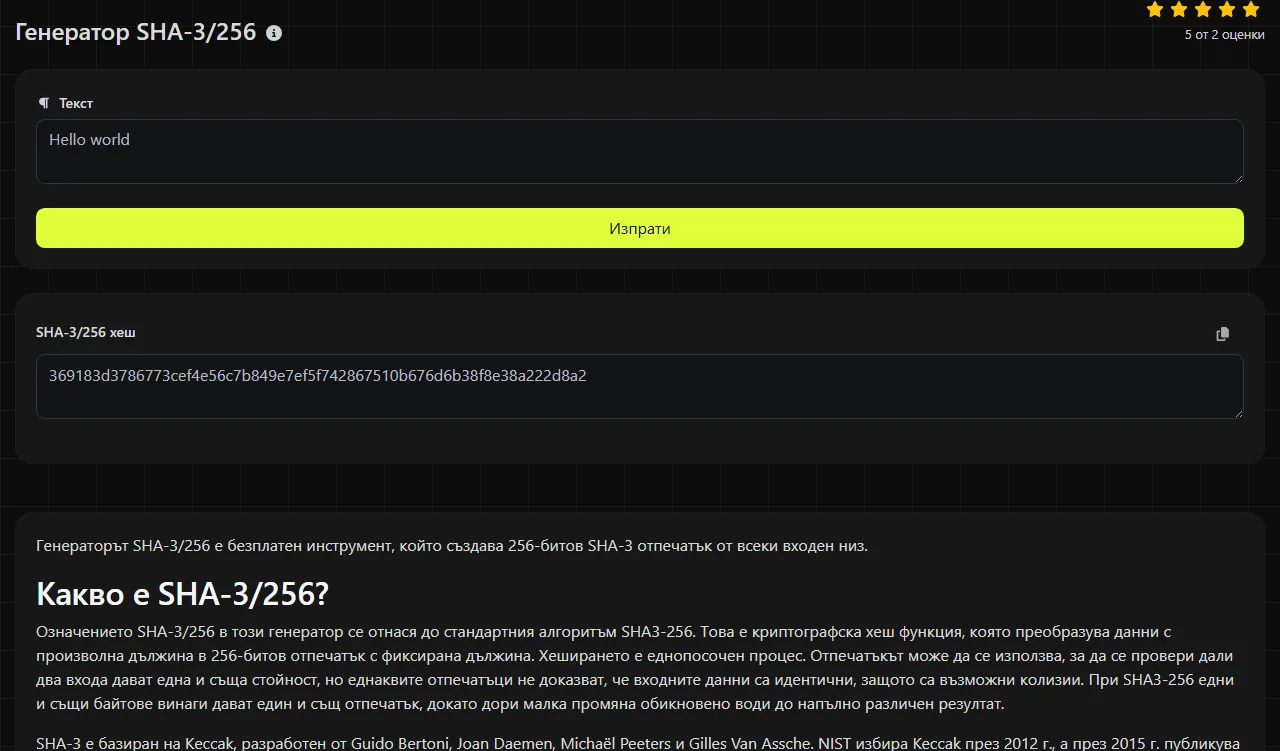
Въведи низа, който искаш да хешираш, стартирай генератора и копирай стойността от SHA-3/256 Hash. Резултатът е шестнадесетичен низ от 64 знака, съдържащ цифрите от 0 до 9 и буквите от a до f.
Изчисляването на SHA3-256 в този генератор се извършва на сървъра. Въведените от теб данни се изпращат към него през HTTPS и не се съхраняват. Не изпращай съдържание, което според правилата ти за сигурност не трябва да се предава на външна услуга.
- Копирай изходния текст точно, включително всички интервали и нови редове, които трябва да присъстват.
- Генерирай отпечатъка и провери дали резултатът съдържа 64 шестнадесетични знака.
- Сравни го точно с друга стойност SHA3-256. Не го сравнявай с отпечатък SHA-256 или Keccak-256.
Може ли SHA3-256 да бъде декриптиран или обърнат?
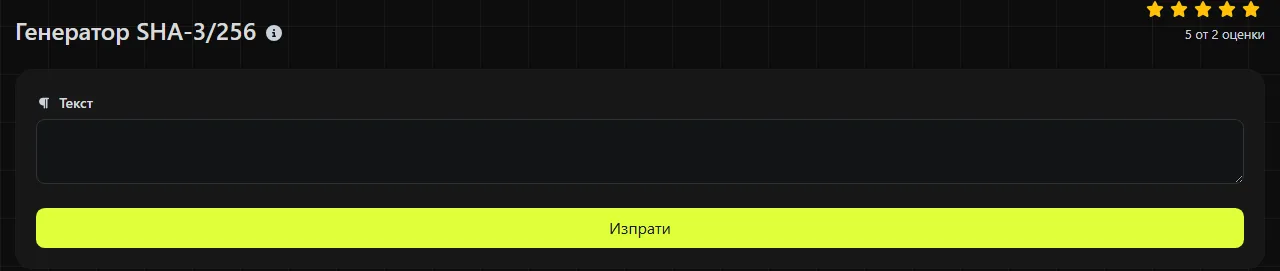
Не. Отпечатъкът SHA3-256 не може да бъде декриптиран, защото хеширането не е шифроване и няма ключ за декриптиране. Намирането на произволни оригинални входни данни по техния отпечатък е замислено да бъде изчислително неосъществимо.
Това не означава, че всеки вход е надеждно скрит. Нападател може да хешира вероятни стойности, например често използвани пароли, кратки ПИН кодове или известни референтни номера, и да сравни резултатите. Именно тази възможност за отгатване е причината обикновен SHA3-256 хеш да не се използва за съхраняване на пароли. Не използвай този генератор за пароли. Избери специализиран метод за хеширане на пароли като Argon2id, scrypt или bcrypt, с отделна сол и подходящи настройки за изчислителна сложност.
Кога да използвам SHA3-256?
Използвай SHA3-256, когато дадена спецификация го изисква или когато ти е необходим актуален 256-битов отпечатък по стандарта SHA-3. Сред обичайните коректни приложения са следните.
- Проверка дали копирани или изтеглени данни са променени, при условие че очакваната контролна сума идва от надежден източник.
- Откриване на дублирани записи или съдържание чрез сравняване на отпечатъци, като се запазва и побайтово сравнение, когато обработката на колизии е от значение.
- Създаване на постоянни идентификатори за съдържание в система, проектирана да работи със SHA3-256.
- Поддържане на съвместимост със съществуващ API, архив или по-стара интеграция, която изисква точно този алгоритъм.
Контролната сума SHA3-256 може да открива случайни повреди, но обикновеният SHA3-256 хеш не доказва кой е предоставил данните. Ако нападател може да промени както файла, така и публикувания му отпечатък, сравнението не осигурява защита. Когато трябва да удостовериш автентичността, използвай цифров подпис или конструкция с ключ като HMAC.
SHA3-256 може да е по-бавен от SHA-256 при системи със специализирано хардуерно ускорение за SHA-2, макар че производителността зависи от реализацията и натоварването. Ако друга система изисква конкретно SHA3-384, използвай SHA-3/384 генератор, вместо да съкращаваш или допълваш този резултат.
Особености на входните данни, които променят отпечатъка
SHA3-256 хешира байтове, затова всеки знак и неговото кодиране влияят върху резултата. Поради това текстове, които изглеждат почти еднакво, могат да дадат напълно несвързани отпечатъци.
- hello и Hello се различават, защото хеширането отчита регистъра на буквите.
- hello и hello се различават, защото вторият вход завършва с интервал.
- Последният нов ред, копиран от текстов файл, става част от входните данни.
- Пунктуационните знаци и числата се хешират като данни, вместо да се тълкуват математически.
- Знаците с диакритични знаци и знаците от нелатински азбуки зависят от байтовото си кодиране и нормализацията на Unicode. Два визуално еднакви низа може да съдържат различни байтове.
- Празната последователност от байтове има валиден SHA3-256 отпечатък. Тя не е същото като интервал или празен ред.
Например хеширането на текста Invoice 0042 създава един шестнадесетичен отпечатък от 64 знака. Ако входът се промени на Invoice 0042., с точка в края, се получава различен отпечатък от 64 знака. Когато сравняваш резултата с друга система, провери използваното кодиране на знаците, формата на новите редове и начина, по който се обработват интервалите в началото и края.
Често задавани въпроси
SHA3-256 и Keccak-256 едно и също ли са?
Не. Стандартният SHA3-256 и оригиналният вариант Keccak-256 използват различно допълване за разделяне на домейни, затова дават различни отпечатъци за едни и същи входни данни. Някои блокчейн системи, включително Ethereum, използват Keccak-256 и понякога неофициално го наричат SHA-3. Затова провери коя спецификация се изисква.
Главните букви в шестнадесетичния запис променят ли хеша?
Не. Шестнадесетичният запис с главни и с малки букви представлява два текстови начина за изписване на едни и същи байтове от SHA3-256 отпечатъка. Приложение, което отчита регистъра, все пак може да отхвърли неочаквания формат. Запази изписването, изисквано от приемащата система.
Мога ли да хеширам файл с този генератор?
Полето приема низ, а не качен файл. Поставянето на показаното съдържание на файл може да промени новите редове или кодирането и не е безопасно за двоични данни. За контролна сума на файл използвай помощна програма за SHA3-256, която работи с файлове и прочита оригиналните байтове без промяна.
Уязвим ли е SHA3-256 към атаки с удължаване на съобщението?
SHA3-256 не е уязвим към класическата атака с удължаване на съобщението, характерна за хеш функциите с конструкция Merkle-Damgård. Въпреки това е рисковано да създаваш собствена схема за удостоверяване само с обикновен SHA3-256 хеш. Използвай стандартна конструкция с ключ или цифров подпис и провери дали всички участващи системи посочват един и същ алгоритъм.
Популярни инструменти
Създайте свой собствен подпис и го изтеглете лесно с нашия инструмент за генериране на подписи за персонализирани електронни подписи.
Изчислете размера на всеки текст в байтове (B), килобайти (KB) или мегабайти (MB) с помощта на нашия инструмент за изчисляване на размера на текста.
Използвайте инструмента за обратна IP проверка, за да намерите домейна или хоста, свързан с всеки IP адрес бързо и лесно.
Използвайте нашия инструмент за пинг, за да проверите състоянието и времето за отговор на всеки уебсайт, сървър или порт бързо и ефективно.
Инструментът за търсене на IP на Digily Link предоставя подробна информация за всеки IP адрес. Използвайте тази безплатна онлайн услуга, за да получите изчерпателни данни за IP.
Генерирайте своя безплатен WhatsApp линк мигновено с нашия генератор на WhatsApp линкове. Добавете персонализирано съобщение и започнете чатове с едно кликване. Без нужда от вход или програмиране.