Générateur SHA-3/256
Créez des hachages SHA-3/256 à partir de n'importe quelle entrée de chaîne en utilisant notre outil générateur SHA-3/256 pour une sécurité des données robuste.
Le Générateur SHA-3/256 est un outil gratuit qui crée une empreinte SHA-3 de 256 bits à partir de n'importe quelle chaîne de caractères.
Qu'est-ce que SHA-3/256 ?
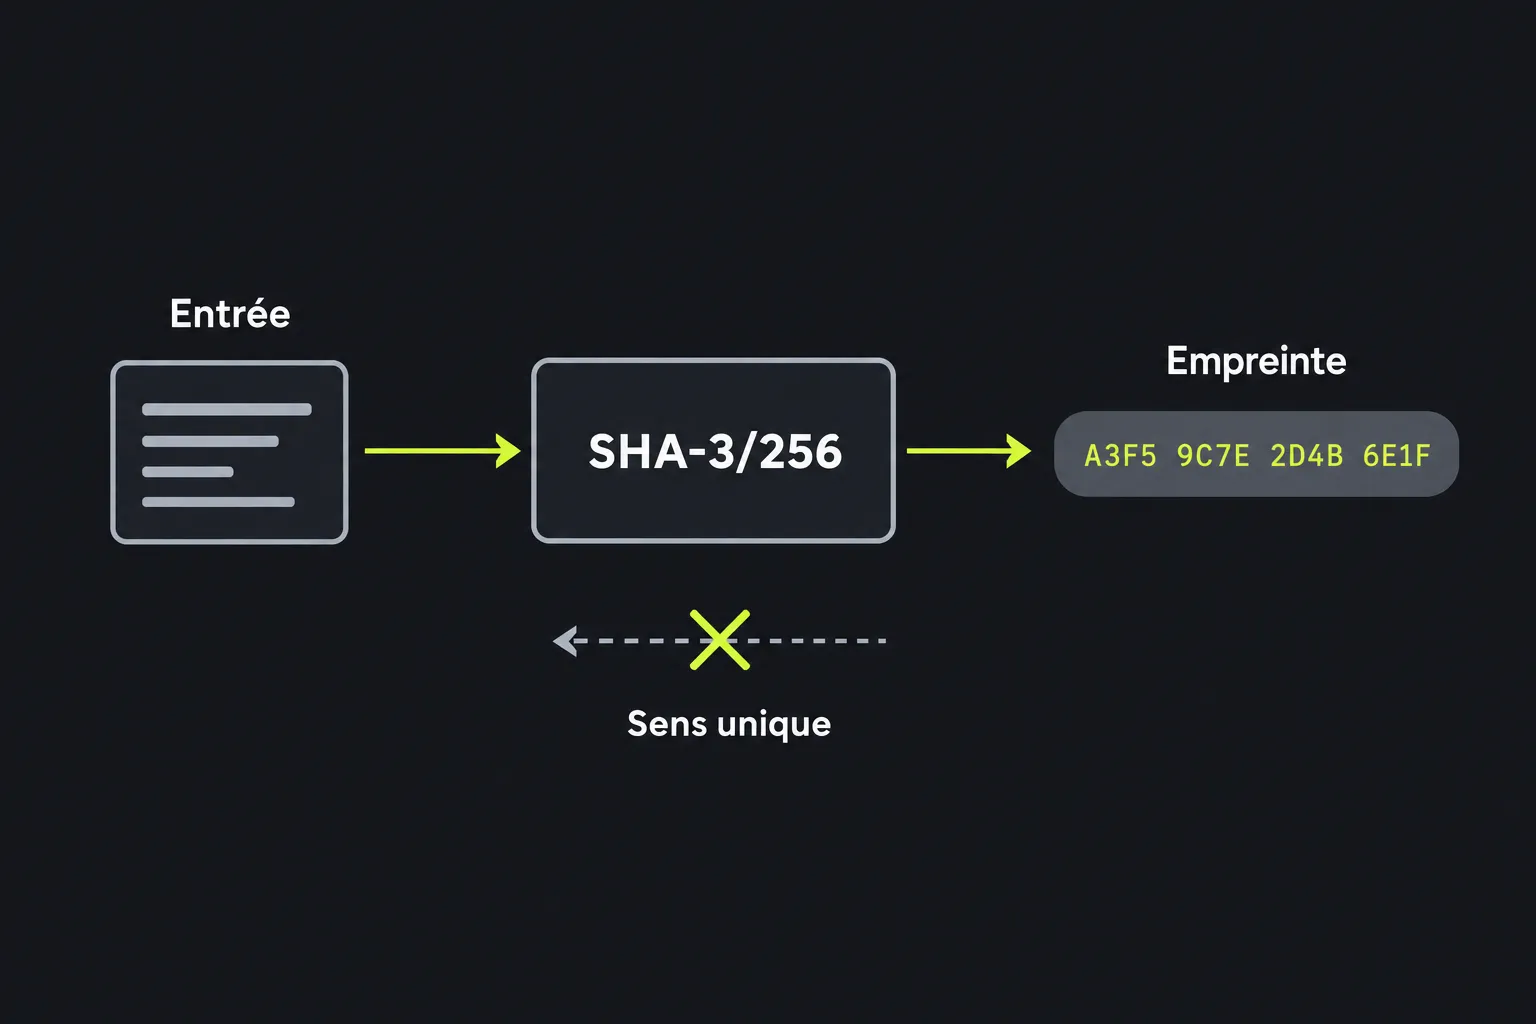
Dans ce générateur, l'appellation SHA-3/256 désigne l'algorithme standard SHA3-256, une fonction de hachage cryptographique qui transforme des données de longueur quelconque en une empreinte fixe de 256 bits. Le hachage est irréversible. L'empreinte permet de vérifier si deux entrées produisent la même valeur, mais deux empreintes identiques ne prouvent pas que les entrées le sont aussi, car des collisions restent possibles. Avec SHA3-256, les mêmes octets produisent toujours la même empreinte, tandis qu'une modification même minime donne normalement un résultat complètement différent.
SHA-3 repose sur Keccak, conçu par Guido Bertoni, Joan Daemen, Michaël Peeters et Gilles Van Assche. Le NIST a sélectionné Keccak en 2012, puis publié SHA-3 en 2015 sous la norme FIPS 202. SHA3-256 produit 32 octets, généralement affichés sous la forme de 64 caractères hexadécimaux.
SHA3-256 reste un algorithme actuel et ne présente aucune faille pratique connue. Sa résistance attendue aux collisions est de 128 bits, tandis que sa résistance attendue à la préimage est de 256 bits. Il repose sur une construction en éponge, différente de celle employée par SHA-2. SHA3-256 et SHA-256 sont donc deux algorithmes distincts, malgré la longueur identique de leurs empreintes.
Comment générer une empreinte SHA-3/256 ?
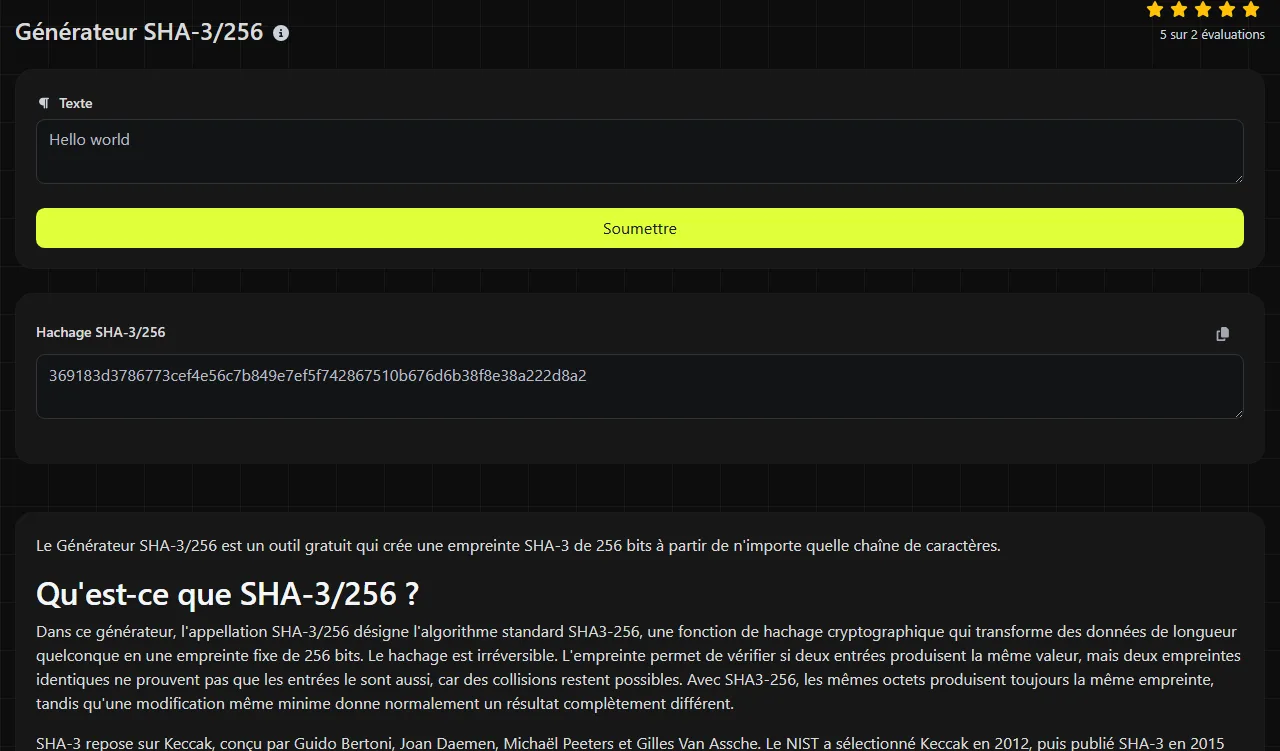
Saisis la chaîne à hacher et lance le générateur, puis copie la valeur affichée dans Hachage SHA-3/256. Le résultat est une chaîne hexadécimale de 64 caractères, composée des chiffres 0 à 9 et des lettres a à f.
Le calcul SHA3-256 de ce générateur s'effectue sur le serveur. Ton entrée est transmise au serveur via HTTPS et n'est pas stockée. Évite donc d'envoyer tout contenu que ta politique de sécurité interdit de communiquer à un service externe.
- Copie exactement le texte source, y compris les espaces et les sauts de ligne qui doivent être présents.
- Génère l'empreinte et vérifie que le résultat contient 64 caractères hexadécimaux.
- Compare-la rigoureusement à une autre valeur SHA3-256. Ne la compare pas à une empreinte SHA-256 ou Keccak-256.
Peut-on déchiffrer ou inverser SHA3-256 ?
Non, une empreinte SHA3-256 ne peut pas être déchiffrée, car le hachage n'est pas un chiffrement et il n'existe aucune clé de déchiffrement. Retrouver une entrée d'origine quelconque à partir de son empreinte est conçu pour être irréalisable en pratique sur le plan informatique.
Cela ne signifie pas que toutes les entrées sont protégées. Un attaquant peut hacher des valeurs probables, comme des mots de passe courants, des codes PIN courts ou des numéros de référence connus, puis comparer les résultats. Cette méthode par essais explique pourquoi une simple empreinte SHA3-256 ne doit pas servir à stocker des mots de passe. Pour les mots de passe, n'utilise pas ce générateur. Choisis une méthode de hachage dédiée, comme Argon2id, scrypt ou bcrypt, avec un sel propre à chaque mot de passe et des paramètres de coût adaptés.
Quand utiliser SHA3-256 ?
Utilise SHA3-256 lorsqu'une spécification l'exige ou lorsque tu as besoin d'une empreinte actuelle de 256 bits fondée sur la norme SHA-3. Voici quelques usages légitimes courants.
- Vérifier si des données copiées ou téléchargées ont été modifiées, à condition que la somme de contrôle attendue provienne d'une source fiable.
- Repérer des enregistrements ou des contenus en double en comparant leurs empreintes, tout en conservant une comparaison octet par octet lorsqu'il est important de gérer les collisions.
- Générer des identifiants de contenu stables dans un système conçu autour de SHA3-256.
- Assurer la compatibilité avec une API, une archive ou une ancienne intégration qui impose précisément cet algorithme.
Une somme de contrôle SHA3-256 peut détecter une altération accidentelle, mais une simple empreinte SHA3-256 ne permet pas de prouver qui a fourni les données. Si un attaquant peut modifier à la fois un fichier et son empreinte publiée, la comparaison n'offre aucune protection. Lorsqu'il faut garantir l'authenticité, utilise une signature numérique ou une construction avec clé, comme HMAC.
SHA3-256 peut être plus lent que SHA-256 sur les systèmes dotés d'une accélération matérielle dédiée à SHA-2, même si les performances dépendent de l'implémentation et de la charge de travail. Si un autre système exige spécifiquement SHA3-384, utilise le Générateur SHA-3/384 au lieu de tronquer ou de compléter cette sortie.
Détails de l'entrée qui modifient l'empreinte
SHA3-256 hache des octets. Chaque caractère et son encodage influencent donc le résultat. Deux textes presque identiques en apparence peuvent ainsi produire des empreintes sans rapport.
- hello et Hello diffèrent, car le hachage distingue les majuscules des minuscules.
- hello et hello diffèrent, car la seconde entrée contient une espace finale.
- Un saut de ligne final copié depuis un fichier texte fait partie de l'entrée.
- Les signes de ponctuation et les nombres sont hachés comme des données, sans être interprétés mathématiquement.
- Les caractères accentués et non latins dépendent de leur encodage en octets et de leur normalisation Unicode. Deux chaînes visuellement identiques peuvent correspondre à des octets différents.
- Une séquence d'octets vide possède une empreinte SHA3-256 valide. Elle n'équivaut ni à une espace ni à une ligne vide.
Par exemple, le hachage du texte Invoice 0042 produit une empreinte hexadécimale de 64 caractères. Si l'entrée devient Invoice 0042., avec un point, elle produit une autre empreinte de 64 caractères. Pour obtenir la même valeur qu'un autre système, vérifie son encodage des caractères, sa convention de fin de ligne et sa manière de traiter les espaces placées avant ou après le texte.
Questions fréquentes
SHA3-256 et Keccak-256 sont-ils identiques ?
Non. La norme SHA3-256 et la variante d'origine Keccak-256 utilisent des remplissages de séparation de domaines différents. Elles produisent donc des empreintes différentes pour une même entrée. Certains systèmes de blockchain, dont Ethereum, utilisent Keccak-256 tout en l'appelant parfois SHA-3 de manière informelle. Vérifie donc la spécification requise.
Les majuscules dans une valeur hexadécimale changent-elles l'empreinte ?
Non. Les caractères hexadécimaux en majuscules et en minuscules sont deux représentations textuelles des mêmes octets d'une empreinte SHA3-256. Une application sensible à la casse peut néanmoins refuser une représentation inattendue. Conserve donc le format demandé par le système destinataire.
Puis-je utiliser ce générateur pour hacher un fichier ?
Le champ de saisie accepte une chaîne de caractères, pas un fichier importé. Coller le contenu affiché d'un fichier peut modifier les fins de ligne ou l'encodage, et cette méthode n'est pas sûre pour les données binaires. Pour calculer la somme de contrôle d'un fichier, utilise un utilitaire SHA3-256 conçu pour les fichiers et capable de lire les octets d'origine sans les modifier.
SHA3-256 est-il vulnérable aux attaques par extension de longueur ?
SHA3-256 n'est pas vulnérable à l'attaque classique par extension de longueur associée aux fonctions de hachage Merkle-Damgård. Malgré cela, concevoir un mécanisme d'authentification à partir d'une simple empreinte SHA3-256 reste risqué. Utilise une construction standard avec clé ou signature, et vérifie que tous les systèmes concernés désignent le même algorithme.
Outils populaires
Créez votre propre signature personnalisée et téléchargez-la facilement avec notre outil de génération de signatures pour des signatures électroniques personnalisées.
Calculez la taille de n'importe quel texte en octets (B), kilooctets (KB) ou mégaoctets (MB) à l'aide de notre outil de calcul de taille de texte.
Utilisez l'outil de recherche inversée d'IP pour trouver rapidement et facilement le domaine ou l'hôte associé à une adresse IP.
Utilisez notre outil de ping pour vérifier rapidement et efficacement le statut et le temps de réponse de n'importe quel site web, serveur ou port.
L'outil de recherche d'IP de Digily Link fournit des informations détaillées sur toute adresse IP. Utilisez ce service en ligne gratuit pour obtenir des données IP complètes.
Générez instantanément votre lien WhatsApp gratuit avec notre générateur de liens WhatsApp. Ajoutez un message personnalisé et lancez des discussions en un clic, sans connexion ni code.