Generatore SHA-3/256
Crea hash SHA-3/256 da qualsiasi input di stringa utilizzando il nostro strumento generatore SHA-3/256 per una sicurezza dei dati robusta.
Il Generatore SHA-3/256 è uno strumento gratuito che crea un digest SHA-3 a 256 bit a partire da qualsiasi stringa inserita.
Che cos'è SHA-3/256?
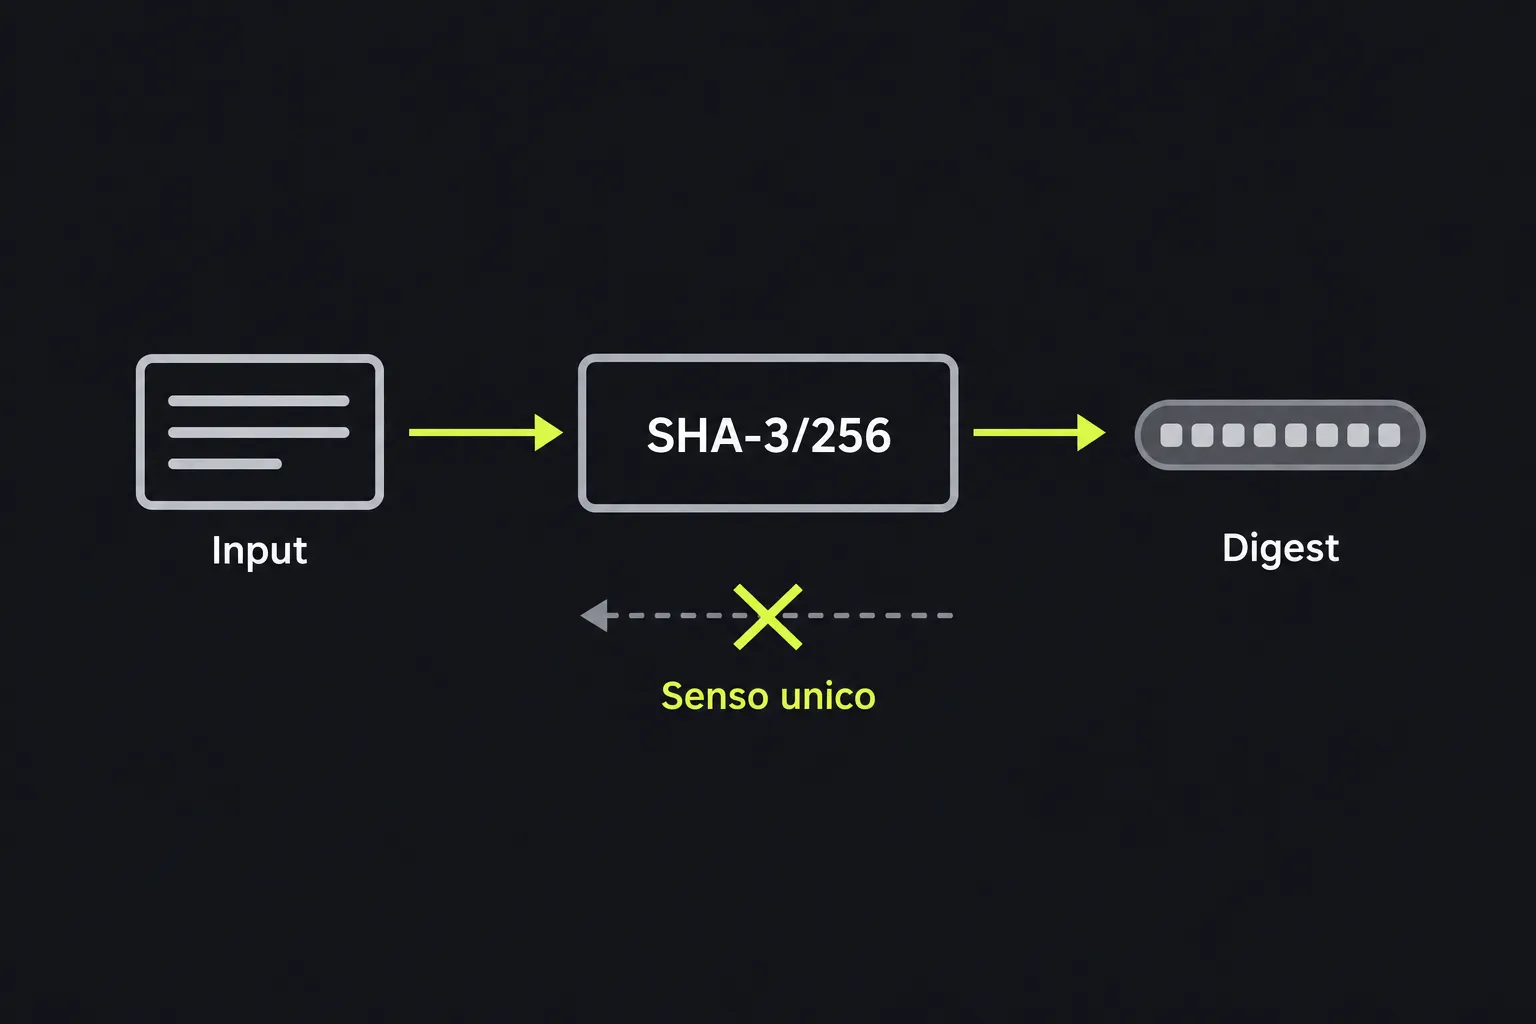
La sigla SHA-3/256 usata da questo generatore indica l'algoritmo standard SHA3-256, una funzione hash crittografica che trasforma dati di qualsiasi lunghezza in un'impronta di lunghezza fissa pari a 256 bit. L'hashing è un processo unidirezionale e il digest può servire a verificare se due input producono lo stesso valore. Tuttavia, digest uguali non dimostrano che gli input siano identici, perché possono verificarsi collisioni. Con SHA3-256, gli stessi byte producono sempre lo stesso digest, mentre anche una piccola modifica genera normalmente un risultato completamente diverso.
SHA-3 si basa su Keccak, progettato da Guido Bertoni, Joan Daemen, Michaël Peeters e Gilles Van Assche. Il NIST ha selezionato Keccak nel 2012 e pubblicato SHA-3 come standard FIPS 202 nel 2015. SHA3-256 produce 32 byte, normalmente rappresentati da 64 caratteri esadecimali.
SHA3-256 è tuttora attuale e non presenta vulnerabilità pratiche note. La sua resistenza prevista alle collisioni è di 128 bit, mentre quella alla preimmagine è di 256 bit. Utilizza una costruzione sponge, diversa da quella impiegata da SHA-2. SHA3-256 e SHA-256 sono quindi algoritmi distinti, nonostante producano digest della stessa lunghezza.
Come si genera un hash SHA-3/256?
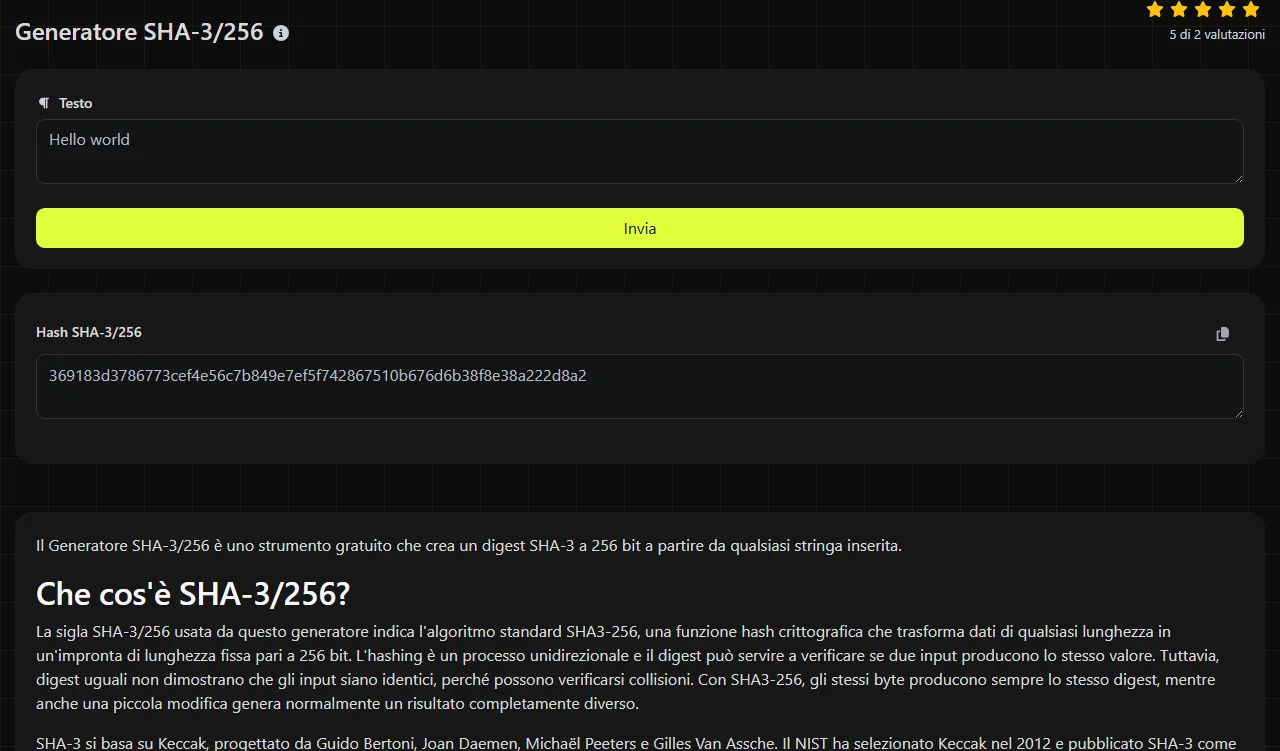
Inserisci la stringa da sottoporre ad hashing, avvia il generatore e copia il valore mostrato nel campo Hash SHA-3/256. Il risultato sarà una stringa esadecimale di 64 caratteri, composta dai numeri da 0 a 9 e dalle lettere da a a f.
Il calcolo SHA3-256 di questo generatore avviene sul server. L'input viene trasmesso al server tramite HTTPS e non viene memorizzato. Evita quindi di inviare materiale che le tue regole di sicurezza non consentono di trasmettere a un servizio esterno.
- Copia esattamente il testo di origine, inclusi gli spazi e le interruzioni di riga che devono essere presenti.
- Genera il digest e verifica che il risultato contenga 64 caratteri esadecimali.
- Confrontalo esattamente con un altro valore SHA3-256. Non confrontarlo con un digest SHA-256 o Keccak-256.
Si può decifrare o invertire SHA3-256?
No, un digest SHA3-256 non può essere decifrato, perché l'hashing non è una forma di cifratura e non esiste una chiave di decifratura. Risalire da un digest a un qualsiasi input originale è concepito per essere computazionalmente impraticabile.
Questo non significa che ogni input sia protetto in modo sicuro. Un aggressore può calcolare l'hash di valori probabili, come password comuni, PIN brevi o numeri di riferimento noti, e confrontare i risultati. Proprio per la possibilità di procedere per tentativi, un semplice hash SHA3-256 non deve essere usato per memorizzare password. Per le password, non usare questo generatore. Scegli un metodo specifico per l'hashing delle password, come Argon2id, scrypt o bcrypt, con un salt individuale e parametri di costo adeguati.
Quando conviene usare SHA3-256?
Usa SHA3-256 quando è richiesto da una specifica o quando ti serve un digest attuale a 256 bit basato sullo standard SHA-3. Tra gli impieghi legittimi più comuni rientrano i seguenti.
- Verificare se i dati copiati o scaricati sono stati modificati, purché il checksum atteso provenga da una fonte affidabile.
- Individuare record o contenuti duplicati confrontando i digest, mantenendo anche un confronto byte per byte nei casi in cui sia necessario gestire le collisioni.
- Generare identificatori stabili dei contenuti all'interno di un sistema progettato per SHA3-256.
- Mantenere la compatibilità con un'API, un archivio o un'integrazione precedente che richiede esattamente questo algoritmo.
Un checksum SHA3-256 può rilevare un danneggiamento accidentale, ma un semplice hash SHA3-256 non dimostra chi abbia fornito i dati. Se un aggressore può modificare sia un file sia il digest pubblicato, il confronto non offre alcuna protezione. Quando è necessario verificarne l'autenticità, usa una firma digitale o una costruzione con chiave come HMAC.
SHA3-256 può essere più lento di SHA-256 sui sistemi dotati di accelerazione hardware dedicata a SHA-2, anche se le prestazioni dipendono dall'implementazione e dal carico di lavoro. Se un altro sistema richiede espressamente SHA3-384, usa il Generatore SHA-3/384 invece di troncare o completare questo risultato.
Dettagli dell'input che modificano il digest
SHA3-256 calcola l'hash dei byte, quindi ogni carattere e la relativa codifica incidono sul risultato. Testi dall'aspetto quasi identico possono perciò produrre digest completamente diversi.
- hello e Hello sono diversi perché l'hashing distingue tra maiuscole e minuscole.
- hello e hello sono diversi perché il secondo input contiene uno spazio finale.
- Un'interruzione di riga finale copiata da un file di testo diventa parte dell'input.
- La punteggiatura e i numeri vengono elaborati come dati, non interpretati matematicamente.
- I caratteri accentati e quelli non latini dipendono dalla codifica dei byte e dalla normalizzazione Unicode. Due stringhe visivamente identiche possono essere composte da byte diversi.
- Una sequenza vuota di byte ha un digest SHA3-256 valido. Non equivale a uno spazio o a una riga vuota.
Per esempio, calcolando l'hash del testo Invoice 0042 si ottiene un digest esadecimale di 64 caratteri. Se l'input diventa Invoice 0042., con un punto finale, si ottiene un digest diverso, sempre di 64 caratteri. Quando devi confrontare il risultato con quello di un altro sistema, verifica la codifica dei caratteri, la convenzione usata per le interruzioni di riga e il trattamento degli spazi iniziali e finali.
Domande frequenti
SHA3-256 e Keccak-256 sono la stessa cosa?
No. Lo standard SHA3-256 e la variante originale Keccak-256 utilizzano un padding diverso per la separazione dei domini, quindi restituiscono digest differenti per lo stesso input. Alcuni sistemi blockchain, tra cui Ethereum, usano Keccak-256 e talvolta lo indicano informalmente come SHA-3. Controlla quindi quale algoritmo richiede la specifica.
Scrivere l'esadecimale in maiuscolo cambia l'hash?
No. Le lettere esadecimali maiuscole e minuscole sono due rappresentazioni testuali degli stessi byte del digest SHA3-256. Un'applicazione che distingue tra maiuscole e minuscole potrebbe comunque rifiutare una rappresentazione diversa da quella prevista, quindi mantieni il formato richiesto dal sistema destinatario.
Posso usare questo generatore per calcolare l'hash di un file?
Il campo di input accetta una stringa, non un file caricato. Incollare il contenuto visualizzato di un file può modificare le interruzioni di riga o la codifica e non è sicuro per i dati binari. Per calcolare il checksum di un file, usa un'utilità SHA3-256 in grado di leggere direttamente i byte originali senza modificarli.
SHA3-256 è vulnerabile agli attacchi di estensione della lunghezza?
SHA3-256 non è vulnerabile al classico attacco di estensione della lunghezza associato agli hash Merkle-Damgård. Tuttavia, creare un sistema di autenticazione basato su un semplice hash SHA3-256 è rischioso. Usa una costruzione standard con chiave o firma e verifica che tutti i sistemi coinvolti indichino lo stesso algoritmo.
Strumenti popolari
Crea la tua firma personalizzata e scaricala facilmente con il nostro strumento generatore di firme per e-firme personalizzate.
Calcola la dimensione di qualsiasi testo in Byte (B), Kilobyte (KB) o Megabyte (MB) utilizzando il nostro strumento calcolatore di dimensioni del testo.
Utilizza lo strumento di ricerca inversa IP per trovare il dominio o l'host associato a qualsiasi indirizzo IP in modo rapido e semplice.
Utilizza il nostro strumento di ping per controllare rapidamente ed efficacemente lo stato e il tempo di risposta di qualsiasi sito web, server o porta.
Lo strumento di ricerca IP di Digily Link fornisce informazioni dettagliate su qualsiasi indirizzo IP. Utilizza questo servizio online gratuito per ottenere dati IP completi.
Genera subito il tuo link WhatsApp gratuito con il nostro generatore di link WhatsApp. Aggiungi un messaggio personalizzato e avvia chat con un clic, senza accesso né programmazione.