SHA-3/256ジェネレーター
SHA-3/256ジェネレーターは、任意の文字列から256ビットのSHA-3ダイジェストを生成できる無料ツールです。
SHA-3/256とは?
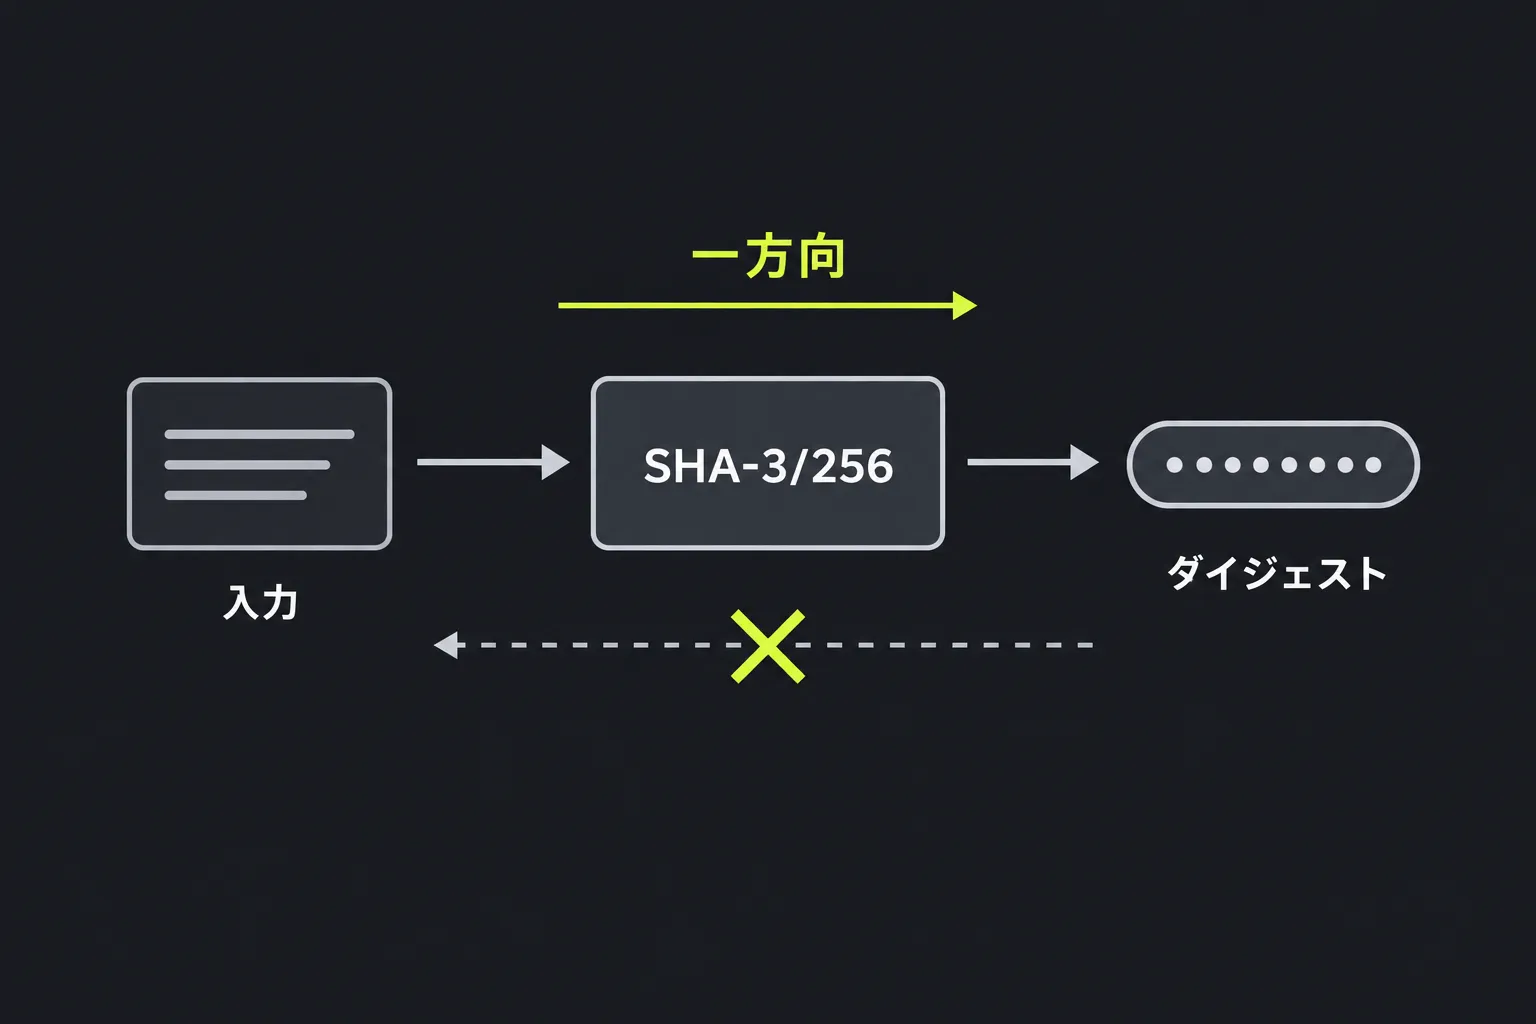
このジェネレーターでいうSHA-3/256は、標準のSHA3-256アルゴリズムを指します。任意の長さのデータを、固定長の256ビットのフィンガープリントに変換する暗号学的ハッシュ関数です。ハッシュ化は一方向の処理です。2つの入力から同じ値が得られるかをダイジェストで確認できますが、同じダイジェストでも入力が同一であるとは証明できません。衝突が起こる可能性があるためです。SHA3-256では、同じバイト列からは常に同じダイジェストが生成され、わずかな変更でも通常はまったく異なる結果になります。
SHA-3は、Guido Bertoni、Joan Daemen、Michaël Peeters、Gilles Van Asscheが設計したKeccakを基にしています。NISTは2012年にKeccakを選定し、2015年にSHA-3をFIPS 202規格として公開しました。SHA3-256の出力は32バイトで、通常は64文字の16進数で表示されます。
SHA3-256は現在も有効な方式であり、実用上の既知の解読手法はありません。想定される衝突耐性は128ビット、原像計算困難性は256ビットです。SHA-2とは異なるスポンジ構造を採用しているため、ダイジェスト長は同じでも、SHA3-256とSHA-256は別のアルゴリズムです。
SHA-3/256ハッシュを生成するには?
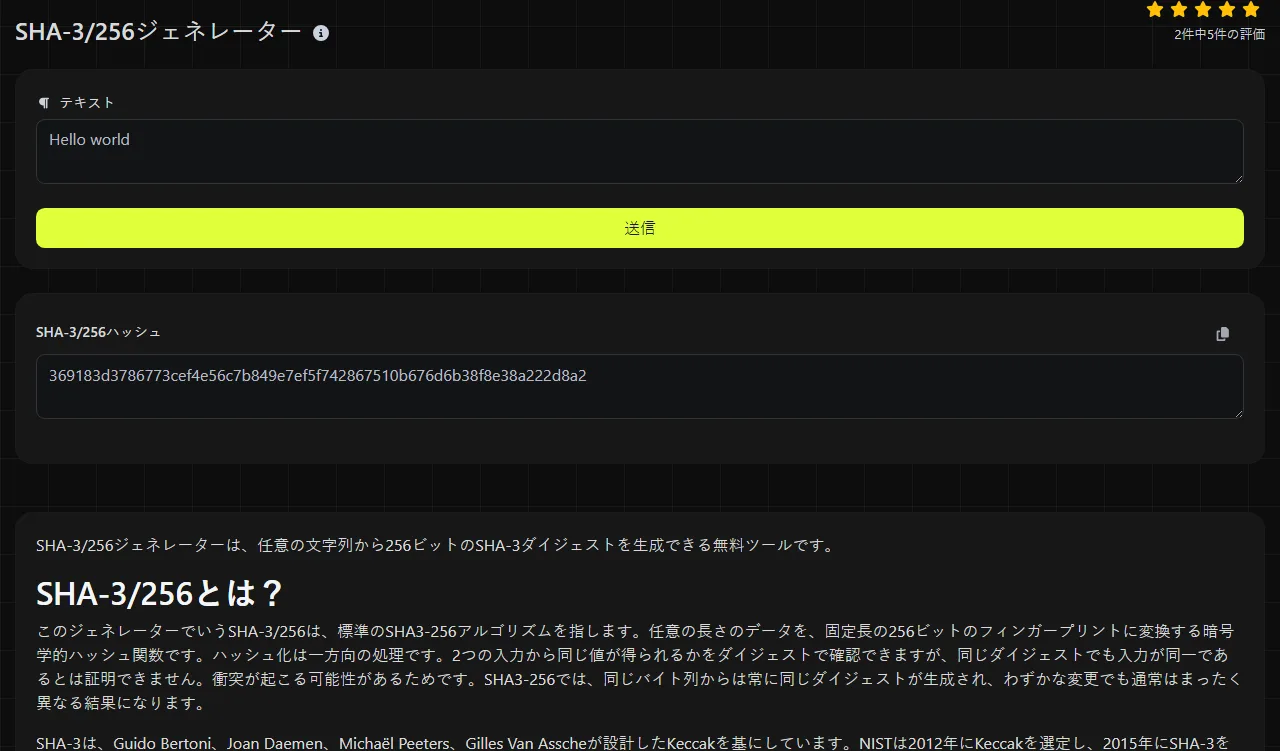
ハッシュ化する文字列を入力してジェネレーターを実行し、SHA-3/256 Hashに表示された値をコピーしてください。出力は、0から9とaからfで構成される64文字の16進数文字列です。
このジェネレーターのSHA3-256計算はサーバー上で行われます。入力内容はHTTPS経由でサーバーに送信され、保存はされません。ただし、セキュリティポリシーで外部サービスへの送信が認められていない情報は入力しないでください。
- 必要な空白や改行も含め、元のテキストを一字一句そのままコピーします。
- ダイジェストを生成し、結果が64文字の16進数になっていることを確認します。
- 別のSHA3-256値と完全一致で比較します。SHA-256やKeccak-256のダイジェストとは比較しないでください。
SHA3-256は復号や逆算ができる?
いいえ。SHA3-256のダイジェストは復号できません。ハッシュ化は暗号化ではなく、復号鍵も存在しないためです。ダイジェストから任意の元データを復元することは、計算上現実的に不可能となるよう設計されています。
ただし、どのような入力でも安全に秘匿できるわけではありません。攻撃者は、よく使われるパスワード、短いPIN、既知の参照番号など、候補となる値をハッシュ化して結果を比較できます。このような推測が可能なため、パスワードの保存に単純なSHA3-256ハッシュを使ってはいけません。パスワードにはこのジェネレーターを使用せず、入力ごとのソルトと適切なコスト設定を組み合わせたArgon2id、scrypt、bcryptなど、パスワード専用のハッシュ方式を使用してください。
SHA3-256を使う場面は?
仕様でSHA3-256が指定されている場合や、SHA-3規格に基づく現行の256ビットダイジェストが必要な場合に使用します。一般的な正当な用途は次のとおりです。
- コピーまたはダウンロードしたデータが変更されていないか確認する。ただし、照合に使うチェックサムは信頼できる提供元から取得する必要があります。
- ダイジェストを比較して重複するレコードやコンテンツを検出する。衝突への対応が重要な場合は、バイト単位の比較も併用します。
- SHA3-256を前提に設計されたシステム内で、安定したコンテンツ識別子を生成する。
- このアルゴリズムを明示的に指定している既存のAPI、アーカイブ、古い連携機能との互換性を維持する。
SHA3-256チェックサムを使えば偶発的な破損を検出できますが、単純なSHA3-256ハッシュだけでは、誰がデータを提供したかは証明できません。攻撃者がファイルと公開済みのダイジェストの両方を改変できる場合、比較しても保護にはなりません。真正性を確認する必要がある場合は、デジタル署名またはHMACなどの鍵付き方式を使用してください。
SHA-2専用のハードウェアアクセラレーションを備えたシステムでは、SHA3-256がSHA-256より遅くなることがあります。ただし、性能は実装や処理内容によって異なります。別のシステムでSHA3-384が明示的に求められている場合は、この出力を切り詰めたりパディングしたりせず、SHA-3/384 ジェネレーターを使用してください。
ダイジェストが変わる入力上の違い
SHA3-256がハッシュ化するのはバイト列です。そのため、すべての文字とそのエンコーディングが結果に影響します。見た目がほとんど同じテキストでも、まったく異なるダイジェストになることがあります。
- helloとHelloは異なります。ハッシュ化では大文字と小文字が区別されるためです。
- helloとhello も異なります。2つ目の入力には末尾に空白があります。
- テキストファイルからコピーした末尾の改行も入力の一部になります。
- 句読点や数字は数学的に解釈されず、データとしてハッシュ化されます。
- アクセント付き文字やラテン文字以外の文字は、バイトエンコーディングとUnicode正規化の影響を受けます。見た目が同一の文字列でも、内部のバイト列が異なる場合があります。
- 空のバイト列にも有効なSHA3-256ダイジェストがあります。空白や空行とは同じではありません。
たとえば、Invoice 0042というテキストをハッシュ化すると、64文字の16進数ダイジェストが1つ生成されます。入力をピリオド付きのInvoice 0042.に変えると、別の64文字のダイジェストになります。ほかのシステムと照合する場合は、そのシステムの文字エンコーディング、改行コードの規則、前後の空白の扱いを確認してください。
よくある質問
SHA3-256とKeccak-256は同じもの?
いいえ。標準のSHA3-256と元のKeccak-256では、ドメイン分離用のパディングが異なるため、同じ入力でも異なるダイジェストが返されます。Ethereumを含む一部のブロックチェーンシステムではKeccak-256が使われており、非公式にSHA-3と表記される場合があります。必要な仕様を確認してください。
16進数の大文字と小文字でハッシュは変わる?
いいえ。大文字と小文字の16進数は、同じSHA3-256ダイジェストのバイト列を表す2通りのテキスト表現です。ただし、大文字と小文字を区別するアプリケーションでは、想定外の表記が拒否される場合があります。受け取り側のシステムが指定する形式を維持してください。
このジェネレーターでファイルをハッシュ化できる?
入力欄が受け付けるのは、アップロードされたファイルではなく文字列です。ファイルの表示内容を貼り付けると、改行コードやエンコーディングが変わる可能性があり、バイナリデータには適していません。ファイルのチェックサムを計算する場合は、元のバイト列を変更せずに読み取れる、ファイル対応のSHA3-256ツールを使用してください。
SHA3-256は長さ拡張攻撃の影響を受ける?
SHA3-256は、Merkle-Damgård型ハッシュに関連する従来の長さ拡張攻撃の影響を受けません。それでも、単純なSHA3-256ハッシュから独自の認証方式を作るのは危険です。標準化された鍵付き方式または署名方式を使用し、関係するすべてのシステムが同じアルゴリズムを指定していることを確認してください。
人気のツール
Digily LinkのIPルックアップツールは、任意のIPアドレスに関する詳細情報を提供します。この無料オンラインサービスを利用して、包括的なIPデータを取得してください。
WhatsAppリンクジェネレーターで無料のWhatsAppリンクを即座に生成します。カスタムメッセージを追加して、ワンクリックでチャットを開始できます。ログインやコーディングは不要です。