SHA-3/256 जनरेटर
हमारे SHA-3/256 जनरेटर टूल का उपयोग करके किसी भी स्ट्रिंग इनपुट से SHA-3/256 हैश बनाएं ताकि डेटा सुरक्षा मजबूत हो सके।
SHA-3/256 जनरेटर एक मुफ़्त टूल है, जो किसी भी स्ट्रिंग इनपुट से 256-बिट SHA-3 डाइजेस्ट बनाता है।
SHA-3/256 क्या है?
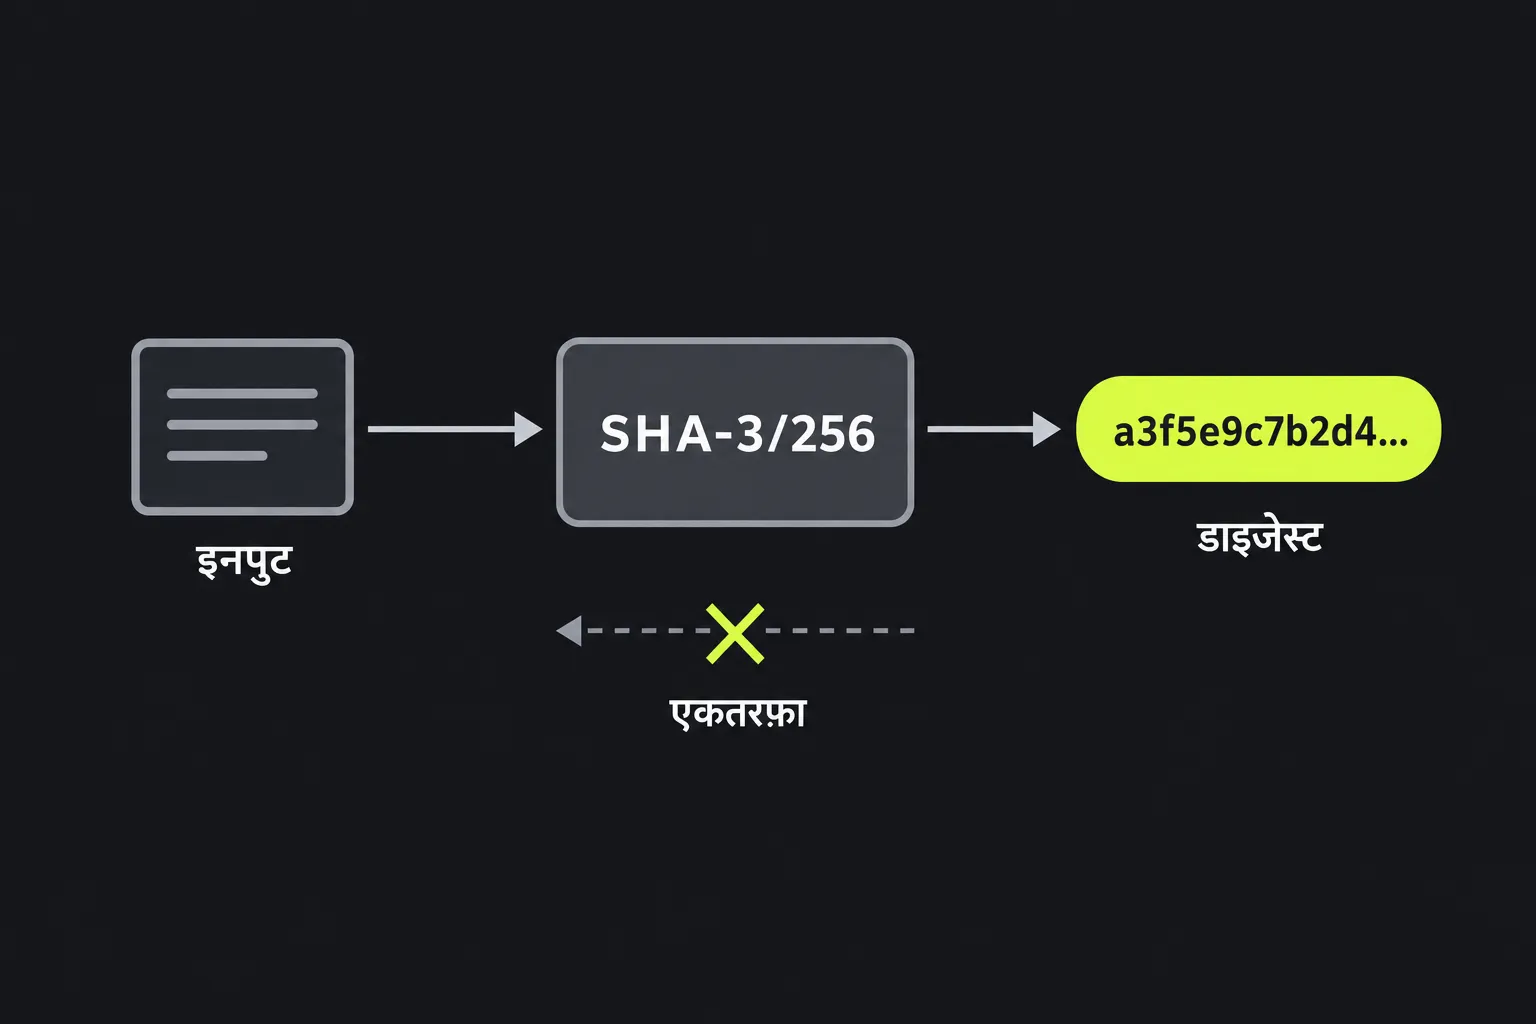
इस जनरेटर में इस्तेमाल किया गया SHA-3/256 नाम मानक SHA3-256 एल्गोरिदम को दर्शाता है। यह एक क्रिप्टोग्राफ़िक हैश फ़ंक्शन है, जो किसी भी लंबाई के डेटा को तय लंबाई वाले 256-बिट फ़िंगरप्रिंट में बदल देता है। हैशिंग एकतरफ़ा प्रक्रिया है। डाइजेस्ट से यह जाँचा जा सकता है कि दो इनपुट एक ही मान बनाते हैं या नहीं, लेकिन समान डाइजेस्ट यह साबित नहीं करते कि दोनों इनपुट एक जैसे हैं, क्योंकि कोलिजन संभव है। SHA3-256 में समान बाइट हमेशा समान डाइजेस्ट बनाते हैं, जबकि छोटा सा बदलाव भी आम तौर पर पूरी तरह अलग नतीजा देता है।
SHA-3, Keccak पर आधारित है, जिसे Guido Bertoni, Joan Daemen, Michaël Peeters और Gilles Van Assche ने डिज़ाइन किया था। NIST ने 2012 में Keccak को चुना और 2015 में SHA-3 को FIPS 202 मानक के रूप में प्रकाशित किया। SHA3-256 से 32 बाइट का आउटपुट मिलता है, जिसे आम तौर पर 64 हेक्साडेसिमल वर्णों में दिखाया जाता है।
SHA3-256 आज भी प्रचलित है और इसे व्यावहारिक रूप से तोड़ने का कोई ज्ञात तरीका नहीं है। इसकी अनुमानित कोलिजन रेज़िस्टेंस 128 बिट और अनुमानित प्रीइमेज रेज़िस्टेंस 256 बिट है। यह SHA-2 में इस्तेमाल होने वाली संरचना के बजाय स्पंज कंस्ट्रक्शन का उपयोग करता है। इसलिए डाइजेस्ट की लंबाई समान होने के बावजूद SHA3-256 और SHA-256 अलग एल्गोरिदम हैं।
SHA-3/256 हैश कैसे बनाएँ?
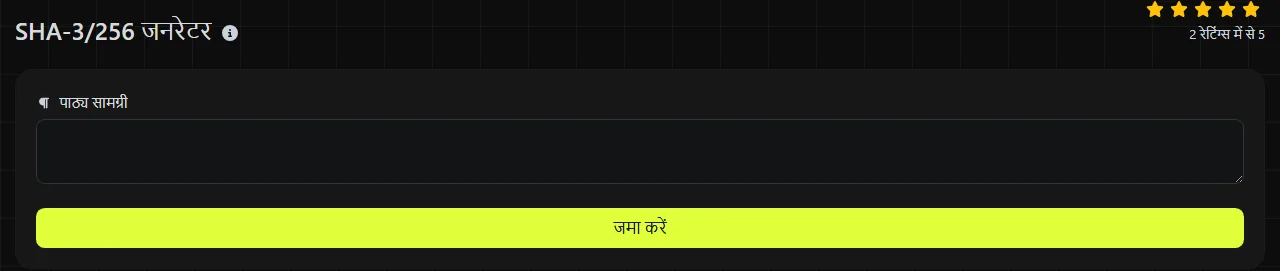
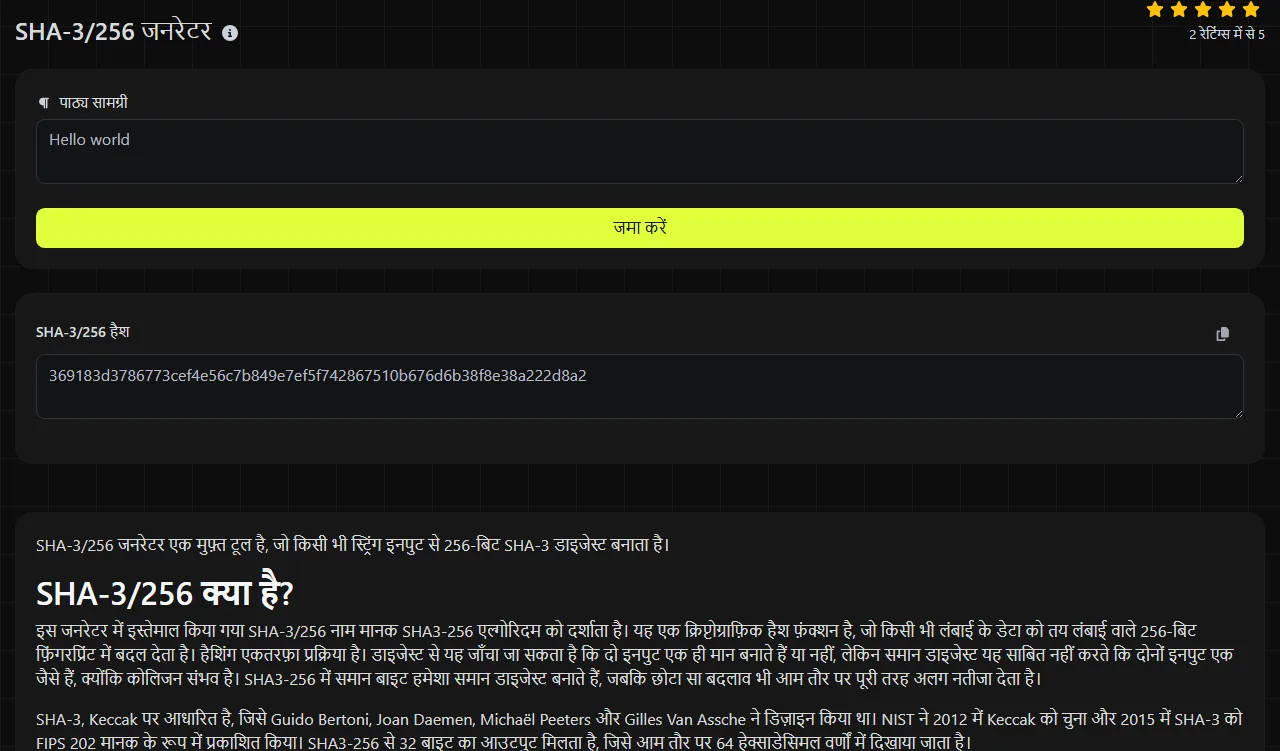
जिस स्ट्रिंग का हैश बनाना है, उसे दर्ज करके जनरेटर चलाएँ। फिर SHA-3/256 Hash में दिखाया गया मान कॉपी करें। आउटपुट 64 वर्णों वाली हेक्साडेसिमल स्ट्रिंग होगी, जिसमें 0 से 9 और a से f तक के वर्ण होंगे।
इस जनरेटर में SHA3-256 की गणना सर्वर पर होती है। आपका इनपुट HTTPS के ज़रिए सर्वर तक जाता है और संग्रहीत नहीं किया जाता। इसलिए ऐसी सामग्री सबमिट न करें जिसे आपकी सुरक्षा नीति किसी बाहरी सेवा को भेजने की अनुमति नहीं देती।
- मूल टेक्स्ट को ज्यों का त्यों कॉपी करें। जो स्पेस या लाइन ब्रेक इनपुट का हिस्सा होने चाहिए, उन्हें भी शामिल रखें।
- डाइजेस्ट बनाएँ और जाँचें कि नतीजे में 64 हेक्साडेसिमल वर्ण हैं।
- इसकी तुलना किसी दूसरे SHA3-256 मान से बिल्कुल सटीक रूप से करें। इसकी तुलना SHA-256 या Keccak-256 डाइजेस्ट से न करें।
क्या SHA3-256 को डिक्रिप्ट या रिवर्स किया जा सकता है?
नहीं। SHA3-256 डाइजेस्ट को डिक्रिप्ट नहीं किया जा सकता, क्योंकि हैशिंग एन्क्रिप्शन नहीं है और इसमें कोई डिक्रिप्शन कुंजी नहीं होती। किसी भी मूल इनपुट को उसके डाइजेस्ट से वापस निकालना गणनात्मक रूप से अव्यावहारिक बनाया गया है।
हालाँकि, इसका मतलब यह नहीं कि हर इनपुट सुरक्षित रूप से छिप जाता है। हमलावर सामान्य पासवर्ड, छोटे PIN या ज्ञात संदर्भ संख्याओं जैसे संभावित मानों का हैश बनाकर नतीजों की तुलना कर सकता है। अनुमान लगाने की इसी प्रक्रिया के कारण पासवर्ड संग्रहीत करने के लिए साधारण SHA3-256 हैश का इस्तेमाल नहीं करना चाहिए। पासवर्ड के लिए इस जनरेटर का उपयोग न करें। इसके बजाय हर पासवर्ड के लिए अलग सॉल्ट और उपयुक्त कॉस्ट सेटिंग के साथ Argon2id, scrypt या bcrypt जैसी विशेष पासवर्ड-हैशिंग विधि अपनाएँ।
SHA3-256 का इस्तेमाल कब करना चाहिए?
SHA3-256 का इस्तेमाल तब करें, जब किसी विनिर्देश में इसकी आवश्यकता हो या आपको SHA-3 मानक पर आधारित मौजूदा 256-बिट डाइजेस्ट चाहिए। इसके सामान्य और वैध उपयोगों में ये शामिल हैं।
- यह जाँचना कि कॉपी या डाउनलोड किया गया डेटा बदला है या नहीं, बशर्ते अपेक्षित चेकसम किसी भरोसेमंद स्रोत से मिला हो।
- डाइजेस्ट की तुलना करके डुप्लिकेट रिकॉर्ड या सामग्री ढूँढना। जहाँ कोलिजन को सँभालना महत्वपूर्ण हो, वहाँ बाइट-दर-बाइट तुलना भी बनाए रखें।
- SHA3-256 के आधार पर डिज़ाइन किए गए सिस्टम में स्थिर कंटेंट आइडेंटिफ़ायर बनाना।
- ऐसे मौजूदा API, आर्काइव या पुराने इंटीग्रेशन के साथ संगतता बनाए रखना, जिसमें यही एल्गोरिदम निर्दिष्ट हो।
SHA3-256 चेकसम आकस्मिक डेटा खराबी का पता लगा सकता है, लेकिन साधारण SHA3-256 हैश यह साबित नहीं करता कि डेटा किसने दिया था। अगर कोई हमलावर फ़ाइल और उसके प्रकाशित डाइजेस्ट, दोनों को बदल सकता है, तो उनकी तुलना से कोई सुरक्षा नहीं मिलती। जहाँ प्रामाणिकता आवश्यक हो, वहाँ डिजिटल हस्ताक्षर या HMAC जैसी कुंजी-आधारित संरचना का इस्तेमाल करें।
विशेष SHA-2 हार्डवेयर एक्सेलरेशन वाले सिस्टम पर SHA3-256, SHA-256 से धीमा हो सकता है। हालाँकि, प्रदर्शन इम्प्लीमेंटेशन और वर्कलोड पर निर्भर करता है। अगर किसी दूसरे सिस्टम को विशेष रूप से SHA3-384 चाहिए, तो इस आउटपुट को छोटा करने या पैड करने के बजाय SHA-3/384 जनरेटर का इस्तेमाल करें।
इनपुट की कौन-सी बातें डाइजेस्ट बदल देती हैं?
SHA3-256 बाइट का हैश बनाता है, इसलिए हर वर्ण और उसकी एन्कोडिंग नतीजे को प्रभावित करती है। इसी वजह से लगभग एक जैसा दिखने वाला टेक्स्ट भी बिल्कुल अलग डाइजेस्ट बना सकता है।
- hello और Hello अलग हैं, क्योंकि हैशिंग केस-सेंसिटिव होती है।
- hello और hello अलग हैं, क्योंकि दूसरे इनपुट के अंत में एक स्पेस है।
- टेक्स्ट फ़ाइल से कॉपी किया गया आखिरी लाइन ब्रेक भी इनपुट का हिस्सा बन जाता है।
- विराम चिह्नों और संख्याओं को गणितीय रूप से समझने के बजाय डेटा के रूप में हैश किया जाता है।
- उच्चारण चिह्न वाले और गैर-लैटिन वर्णों का नतीजा उनकी बाइट एन्कोडिंग और Unicode नॉर्मलाइज़ेशन पर निर्भर करता है। एक जैसे दिखने वाले दो स्ट्रिंग के मूल बाइट अलग हो सकते हैं।
- खाली बाइट अनुक्रम का भी एक मान्य SHA3-256 डाइजेस्ट होता है। यह किसी स्पेस या खाली लाइन के समान नहीं है।
उदाहरण के लिए, Invoice 0042 टेक्स्ट को हैश करने पर 64 वर्णों वाला एक हेक्साडेसिमल डाइजेस्ट बनता है। इनपुट को बदलकर पूर्ण विराम सहित Invoice 0042. करने पर 64 वर्णों वाला अलग डाइजेस्ट मिलता है। किसी दूसरे सिस्टम के नतीजे से मिलान करते समय उसकी कैरेक्टर एन्कोडिंग, लाइन समाप्त करने का तरीका और टेक्स्ट के आगे-पीछे मौजूद व्हाइटस्पेस के साथ उसका व्यवहार जाँच लें।
अक्सर पूछे जाने वाले सवाल
क्या SHA3-256 और Keccak-256 एक ही हैं?
नहीं। मानक SHA3-256 और मूल Keccak-256 संस्करण में अलग डोमेन-सेपरेशन पैडिंग इस्तेमाल होती है, इसलिए एक ही इनपुट के लिए दोनों अलग डाइजेस्ट देते हैं। Ethereum सहित कुछ ब्लॉकचेन सिस्टम Keccak-256 का इस्तेमाल करते हैं और कभी-कभी अनौपचारिक रूप से इसे SHA-3 कहते हैं। इसलिए आवश्यक विनिर्देश की जाँच करें।
क्या बड़े अक्षरों में हेक्साडेसिमल लिखने से हैश बदल जाता है?
नहीं। बड़े और छोटे अक्षरों वाले हेक्साडेसिमल, समान SHA3-256 डाइजेस्ट बाइट के दो टेक्स्ट रूप हैं। फिर भी कोई केस-सेंसिटिव ऐप्लिकेशन अनपेक्षित रूप को अस्वीकार कर सकता है, इसलिए प्राप्त करने वाले सिस्टम ने जो फ़ॉर्मेट माँगा है, उसे बनाए रखें।
क्या इस जनरेटर से फ़ाइल का हैश बनाया जा सकता है?
इनपुट फ़ील्ड अपलोड की गई फ़ाइल के बजाय एक स्ट्रिंग लेता है। फ़ाइल में दिखाई देने वाली सामग्री को पेस्ट करने से लाइन एंडिंग या एन्कोडिंग बदल सकती है, और बाइनरी डेटा के लिए यह तरीका सुरक्षित नहीं है। फ़ाइल चेकसम बनाने के लिए ऐसी SHA3-256 यूटिलिटी इस्तेमाल करें, जो मूल बाइट को बिना बदले पढ़ती हो।
क्या SHA3-256 पर लेंथ-एक्सटेंशन अटैक हो सकता है?
SHA3-256, Merkle-Damgård हैश से जुड़े पारंपरिक लेंथ-एक्सटेंशन अटैक के प्रति संवेदनशील नहीं है। फिर भी साधारण SHA3-256 हैश से अपनी प्रमाणीकरण योजना बनाना जोखिम भरा है। किसी मानक कुंजी-आधारित या हस्ताक्षरित संरचना का इस्तेमाल करें और पुष्टि करें कि सभी संबंधित सिस्टम उसी एल्गोरिदम का नाम इस्तेमाल करते हैं।
लोकप्रिय उपकरण
हमारे हस्ताक्षर जनरेटर टूल के साथ अपनी खुद की कस्टम हस्ताक्षर बनाएं और आसानी से डाउनलोड करें।
हमारे टेक्स्ट साइज कैलकुलेटर टूल का उपयोग करके किसी भी टेक्स्ट का आकार बाइट्स (B), किलोबाइट्स (KB), या मेगाबाइट्स (MB) में गणना करें।
रिवर्स IP लुकअप टूल का उपयोग करके किसी भी IP पते से जुड़े डोमेन या होस्ट को जल्दी और आसानी से खोजें।
हमारे पिंग टूल का उपयोग करके किसी भी वेबसाइट, सर्वर, या पोर्ट की स्थिति और प्रतिक्रिया समय को जल्दी और कुशलता से जांचें।
डिजिली लिंक का आईपी लुकअप टूल किसी भी आईपी पते के बारे में विस्तृत जानकारी प्रदान करता है। इस मुफ्त ऑनलाइन सेवा का उपयोग करके व्यापक आईपी डेटा प्राप्त करें।
हमारे WhatsApp लिंक जनरेटर से तुरंत अपना मुफ्त WhatsApp लिंक बनाएं। एक कस्टम संदेश जोड़ें और एक क्लिक में चैट शुरू करें, लॉग इन या कोडिंग की आवश्यकता नहीं।