SHA-3/224 जनरेटर
हमारे SHA-3/224 जनरेटर टूल के साथ किसी भी स्ट्रिंग इनपुट से SHA-3/224 हैश उत्पन्न करें ताकि डेटा एन्क्रिप्शन मजबूत हो सके।
SHA-3/224 जनरेटर एक मुफ्त टूल है, जो दी गई स्ट्रिंग को तय लंबाई वाले SHA-3/224 क्रिप्टोग्राफिक हैश में बदलता है।
SHA-3/224 हैश क्या होता है?
इस साइट पर टूल का नाम SHA-3/224 है, जबकि FIPS 202 में इस फंक्शन को SHA3-224 कहा गया है।
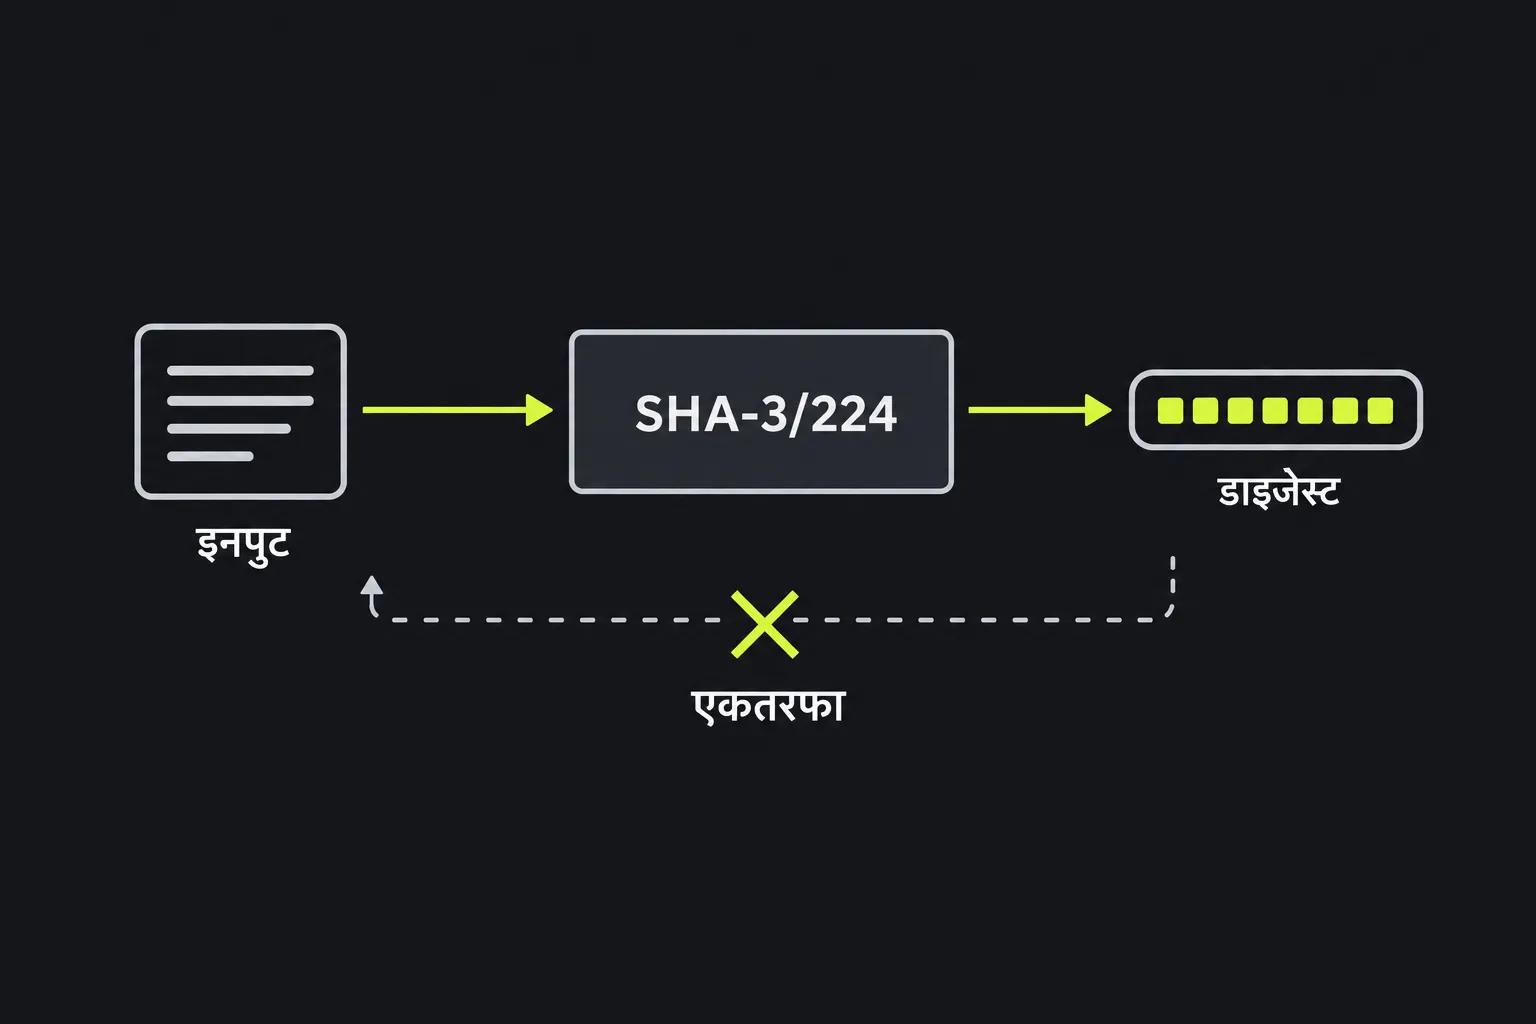
SHA-3/224 हैश, बाइट्स की किसी श्रृंखला से निकाला गया 224-बिट फिंगरप्रिंट होता है। SHA3-224 से हैशिंग एकतरफा प्रक्रिया है, इसलिए डाइजेस्ट में मूल टेक्स्ट की ऐसी कॉपी नहीं होती जिसे वापस प्राप्त किया जा सके। इनपुट चाहे जितना लंबा हो, SHA-3/224 हमेशा 28 बाइट का परिणाम देता है, जिसे आम तौर पर 56 हेक्साडेसिमल वर्णों में लिखा जाता है।
SHA-3 की उत्पत्ति Keccak से हुई है, जिसे Guido Bertoni, Joan Daemen, Michaël Peeters और Gilles Van Assche ने डिजाइन किया था। NIST ने 2012 में Keccak को SHA-3 प्रतियोगिता का विजेता चुना और 2015 में SHA-3 मानक प्रकाशित किया। SHA3-224 में स्पंज कंस्ट्रक्शन का इस्तेमाल होता है, जो SHA-2 में इस्तेमाल होने वाले कंस्ट्रक्शन से अलग है।
सामान्य हैशिंग के लिए SHA-3/224 को अब भी सुरक्षित माना जाता है। पूरे एल्गोरिदम को तोड़ने वाला कोई व्यावहारिक हमला ज्ञात नहीं है। इसका 224-बिट आउटपुट लगभग 112 बिट की कोलिजन रेजिस्टेंस देता है, क्योंकि कोलिजन हमलों के लिए आम तौर पर संभावित आउटपुट स्पेस के लगभग वर्गमूल जितने प्रयास चाहिए होते हैं। जिन अनुप्रयोगों को अधिक सुरक्षा मार्जिन चाहिए, वे आम तौर पर SHA-3/256 चुनते हैं।
SHA-3/224 जनरेटर का इस्तेमाल कैसे करें?
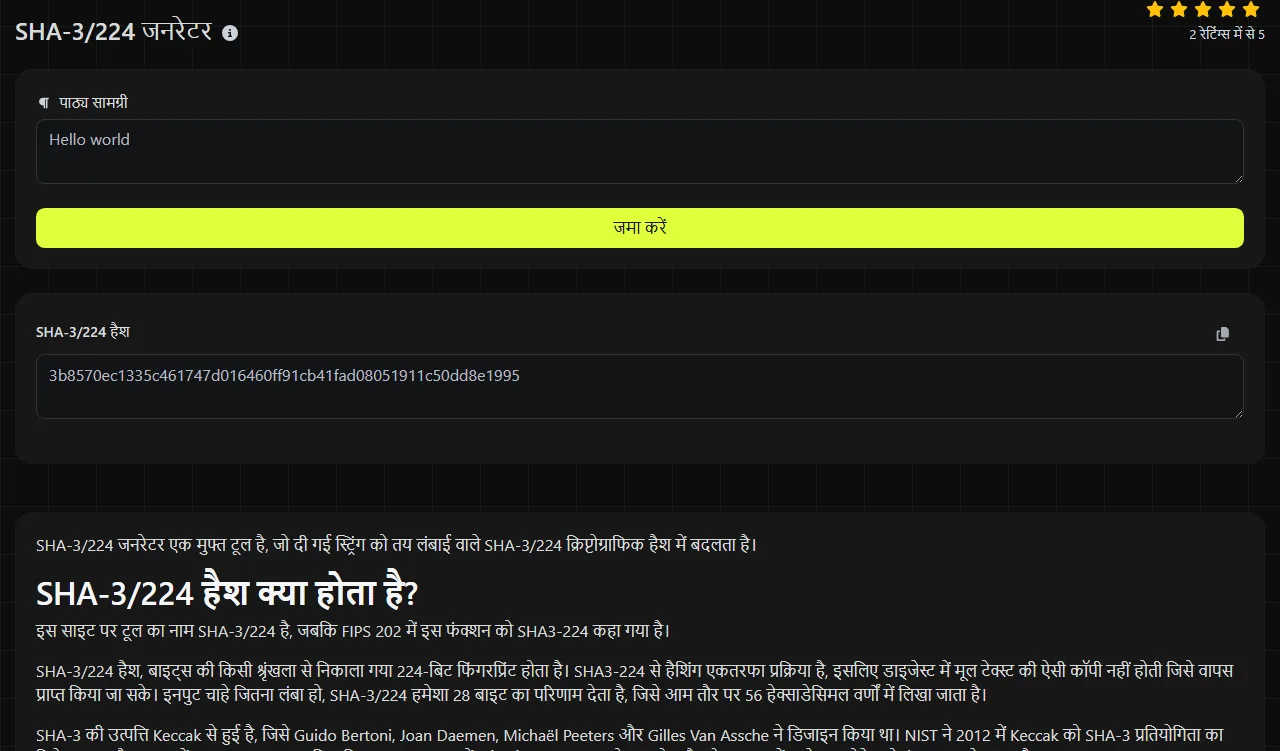
जिस स्ट्रिंग का हैश बनाना है, उसे बिल्कुल सही रूप में दर्ज करें और परिणाम जनरेट करें। टूल 56 हेक्साडेसिमल वर्णों वाला SHA-3/224 हैश देता है।
गणना सर्वर पर होती है। आपका इनपुट HTTPS के जरिए सर्वर तक जाता है और उसे स्टोर नहीं किया जाता। HTTPS भेजे जाते समय कनेक्शन की सुरक्षा करता है, फिर भी किसी ऑनलाइन हैशिंग टूल में पासवर्ड, प्राइवेट की, रिकवरी फ्रेज या दूसरी गोपनीय जानकारी दर्ज न करें।
56 वर्णों वाले SHA3-224 परिणाम की अपेक्षित चेकसम से तुलना करते समय पूरा डाइजेस्ट कॉपी करें। एक वर्ण भी छूटने पर मान बदल जाता है और तुलना अमान्य हो जाती है।
क्या SHA-3/224 को डिक्रिप्ट या रिवर्स किया जा सकता है?
नहीं, SHA-3/224 हैश को डिक्रिप्ट नहीं किया जा सकता, क्योंकि हैशिंग एन्क्रिप्शन नहीं है और इसमें कोई डिक्रिप्शन की नहीं होती। किसी SHA3-224 डाइजेस्ट से अज्ञात इनपुट पहचानने का एकमात्र सामान्य तरीका संभावित मानों को आजमाना, हर मान का हैश निकालना और परिणामों की तुलना करना है।
SHA3-224 से हैश किए गए छोटे या आसानी से अनुमान लगाए जा सकने वाले इनपुट के मामले में यह अंतर महत्वपूर्ण है। एल्गोरिदम को रिवर्स किए बिना भी कोई हमलावर पोस्टकोड, आम पासवर्ड या छह अंकों वाले कोड का अनुमान लगा सकता है। इसलिए SHA3-224 हैश कम एंट्रॉपी वाले डेटा को गोपनीय नहीं बनाता।
सैद्धांतिक रूप से कोलिजन संभव हैं, क्योंकि असीमित इनपुट को सीमित 224-बिट स्पेस में मैप किया जाता है। पूरे SHA-3/224 के लिए कोलिजन खोजना फिलहाल व्यावहारिक नहीं है, लेकिन इससे डाइजेस्ट एन्क्रिप्टेड स्टोरेज नहीं बन जाता।
SHA-3/224 का इस्तेमाल कब करना चाहिए?
SHA-3/224 का इस्तेमाल तब करें, जब कोई स्पेसिफिकेशन, मौजूदा सिस्टम या दी गई चेकसम स्पष्ट रूप से इसी वेरिएंट की मांग करे। इसका छोटा डाइजेस्ट तय 224-बिट फील्ड वाले फॉर्मेट के लिए उपयुक्त हो सकता है, लेकिन यह SHA-3/256 की तुलना में कम प्रचलित है।
- SHA3-224 चेकसम सत्यापन का अर्थ डाइजेस्ट निकालकर उसकी तुलना किसी विश्वसनीय स्रोत से प्रकाशित मान से करना है।
- डीडुप्लिकेशन का अर्थ पूरे इनपुट की बार-बार तुलना किए बिना एक जैसे रिकॉर्ड या कंटेंट पहचानना है। SHA3-224 इस्तेमाल करने वाले अनुप्रयोगों को फिर भी कोलिजन की सैद्धांतिक संभावना को संभालना चाहिए।
- लेगेसी कम्पैटिबिलिटी वहां लागू होती है, जहां कोई मौजूदा डेटाबेस, प्रोटोकॉल या इंटीग्रेशन पहले से SHA-3/224 मान स्टोर करता हो।
- टेस्ट फिक्स्चर में ज्ञात इनपुट और डाइजेस्ट इस्तेमाल करके जांचा जा सकता है कि किसी दूसरे SHA3-224 इम्प्लीमेंटेशन को सही तरीके से कॉन्फिगर किया गया है या नहीं।
पासवर्ड स्टोर करने के लिए SHA-3/224 का इस्तेमाल न करें। SHA3-224 को जानबूझकर तेज बनाया गया है, इसलिए हमलावर भी बहुत तेजी से अनुमानों की जांच कर सकता है। पासवर्ड स्टोरेज के लिए Argon2id, scrypt, bcrypt या PBKDF2 जैसी समर्पित और धीमी पासवर्ड-हैशिंग स्कीम चाहिए, जिसमें उपयुक्त पैरामीटर और हर पासवर्ड के लिए अलग साल्ट हो।
किसी नए सामान्य-उद्देश्य वाले चेकसम फॉर्मेट के लिए SHA-3/256 लंबा डाइजेस्ट देता है और इसे अधिक सामान्य रूप से चुना जाता है। जब कोई बाहरी आवश्यकता आउटपुट को 224 बिट पर तय न करती हो, तब SHA-3/256 जनरेटर उपयुक्त है। SHA-512/224 के डाइजेस्ट की लंबाई भी इतनी ही होती है, लेकिन वह SHA-2 परिवार का हिस्सा है। इसलिए उसका आउटपुट SHA-3/224 के साथ परस्पर बदलकर इस्तेमाल नहीं किया जा सकता।
सटीक इनपुट और उदाहरण
इस जनरेटर में स्ट्रिंग इनपुट देने पर SHA3-224 बाइट्स को प्रोसेस करता है, इसलिए हर वर्ण और उसकी एन्कोडिंग मायने रखती है। एक जैसी दिखने वाली दो स्ट्रिंग बिल्कुल अलग SHA3-224 डाइजेस्ट दे सकती हैं।
- invoice इनपुट 56 वर्णों वाला हेक्साडेसिमल डाइजेस्ट देता है।
- Invoice इनपुट अलग डाइजेस्ट देता है, क्योंकि बड़े और छोटे अक्षर अलग-अलग बाइट होते हैं।
- order 42 और order42 अलग इनपुट हैं, क्योंकि स्पेस भी डेटा का हिस्सा है।
- इस जनरेटर के इनपुट में विराम-चिह्न और लाइन एंडिंग भी गिने जाते हैं। paid, paid. और ऐसी लाइन जिसमें paid के बाद एक नई लाइन हो, इन सभी के हैश अलग होंगे।
- खाली इनपुट का भी एक मान्य SHA-3/224 डाइजेस्ट होता है। इससे खाली परिणाम नहीं मिलता।
- इस जनरेटर में संख्याओं को स्ट्रिंग के रूप में देने पर उनके एन्कोडेड टेक्स्ट का हैश बनाया जाता है। 007 और 7 अलग इनपुट हैं।
इस सर्वर-साइड SHA3-224 जनरेटर को भेजे गए बाइट्स दोबारा प्राप्त करने के लिए, उच्चारण चिह्नों वाले और गैर-लैटिन टेक्स्ट में हर सिस्टम पर एक ही कैरेक्टर एन्कोडिंग इस्तेमाल होनी चाहिए, आम तौर पर UTF-8। Unicode कुछ दिखाई देने वाले वर्णों को एक से अधिक बाइट श्रृंखलाओं में भी दर्शा सकता है। अगर कोई दूसरा अनुप्रयोग हैशिंग से पहले टेक्स्ट को नॉर्मलाइज करता है, तो दोनों ओर एक ही नॉर्मलाइजेशन फॉर्म इस्तेमाल होना चाहिए।
इनपुट की लंबाई बदलने से आउटपुट की लंबाई नहीं बदलती। बहुत लंबी स्ट्रिंग भी 56 हेक्साडेसिमल वर्ण ही देती है, हालांकि उसे प्रोसेस और ट्रांसमिट करने में छोटी स्ट्रिंग की तुलना में अधिक समय लगता है।
अक्सर पूछे जाने वाले सवाल
क्या SHA-3/224 और SHA-224 एक ही हैं?
नहीं। SHA-224, SHA-2 का एक वेरिएंट है, जबकि SHA-3/224 में Keccak पर आधारित SHA-3 कंस्ट्रक्शन इस्तेमाल होता है। दोनों 224-बिट डाइजेस्ट देते हैं, लेकिन एक ही इनपुट के लिए उनके मान पूरी तरह अलग होते हैं।
हेक्साडेसिमल अक्षरों को अपरकेस में लिखने से क्या हैश बदल जाता है?
नहीं। इस टूल के SHA-3/224 हैश फील्ड में अपरकेस और लोअरकेस हेक्साडेसिमल, एक ही डाइजेस्ट बाइट्स को लिखने के दो वैकल्पिक तरीके हैं। फिर भी, अगर सॉफ्टवेयर टेक्स्ट को केस-सेंसिटिव मानता है तो तुलना विफल हो सकती है। इसलिए तुलना से पहले दोनों मानों को एक ही केस में नॉर्मलाइज करें।
क्या SHA-3/224 पर लेंथ-एक्सटेंशन हमला हो सकता है?
मानक SHA-3 हैश उस पारंपरिक लेंथ-एक्सटेंशन हमले से प्रभावित नहीं होते, जो कुछ Merkle–Damgård हैश पर काम करता है। इस हमले के विरुद्ध SHA3-224 की सुरक्षा का अर्थ यह नहीं है कि साधारण हैश हमेशा उपयुक्त मैसेज ऑथेंटिकेशन कोड होता है। जहां ऑथेंटिकेशन जरूरी हो, वहां निर्धारित MAC कंस्ट्रक्शन का इस्तेमाल करें।
क्या अलग-अलग प्रोग्रामिंग भाषाओं में मिले SHA-3/224 परिणामों की तुलना की जा सकती है?
हां, औपचारिक SHA3-224 एल्गोरिदम का पालन करने वाले इम्प्लीमेंटेशन एक जैसे बाइट्स से एक ही डाइजेस्ट बनाते हैं। इस जनरेटर के स्ट्रिंग इनपुट के लिए कैरेक्टर एन्कोडिंग, नई लाइन लिखने का तरीका और यह जांचें कि कहीं कोई इम्प्लीमेंटेशन मूल बाइट्स के बजाय उनके टेक्स्ट वाले हेक्साडेसिमल रूप का हैश तो नहीं बना रहा।
क्या यह जनरेटर अपलोड की गई फाइल का हैश बना सकता है?
यह टूल स्ट्रिंग इनपुट के लिए बनाया गया है, इसलिए यह न मानें कि वह फाइल के बाइट्स सीधे पढ़ता है। फाइल चेकसम के लिए ऐसा हैशिंग टूल या कमांड-लाइन इम्प्लीमेंटेशन इस्तेमाल करें जो फाइलें प्रोसेस कर सके, और उसमें स्पष्ट रूप से SHA3-224 चुनें।
अंतिम जांच
पुष्टि करें कि जरूरी एल्गोरिदम SHA-224, SHA-512/224 या SHA-3/256 नहीं, बल्कि SHA-3/224 ही है। स्पेस, विराम-चिह्न, अक्षरों का केस और लाइन एंडिंग ज्यों के त्यों रखें। फिर जांचें कि परिणाम में ठीक 56 हेक्साडेसिमल वर्ण हैं। अलग-अलग सिस्टम पर एक जैसे परिणाम पाने के लिए इनपुट एन्कोडिंग और हैशिंग से पहले लागू किए गए किसी भी Unicode नॉर्मलाइजेशन को दर्ज करके रखें।
लोकप्रिय उपकरण
हमारे हस्ताक्षर जनरेटर टूल के साथ अपनी खुद की कस्टम हस्ताक्षर बनाएं और आसानी से डाउनलोड करें।
हमारे टेक्स्ट साइज कैलकुलेटर टूल का उपयोग करके किसी भी टेक्स्ट का आकार बाइट्स (B), किलोबाइट्स (KB), या मेगाबाइट्स (MB) में गणना करें।
रिवर्स IP लुकअप टूल का उपयोग करके किसी भी IP पते से जुड़े डोमेन या होस्ट को जल्दी और आसानी से खोजें।
हमारे पिंग टूल का उपयोग करके किसी भी वेबसाइट, सर्वर, या पोर्ट की स्थिति और प्रतिक्रिया समय को जल्दी और कुशलता से जांचें।
डिजिली लिंक का आईपी लुकअप टूल किसी भी आईपी पते के बारे में विस्तृत जानकारी प्रदान करता है। इस मुफ्त ऑनलाइन सेवा का उपयोग करके व्यापक आईपी डेटा प्राप्त करें।
हमारे WhatsApp लिंक जनरेटर से तुरंत अपना मुफ्त WhatsApp लिंक बनाएं। एक कस्टम संदेश जोड़ें और एक क्लिक में चैट शुरू करें, लॉग इन या कोडिंग की आवश्यकता नहीं।