Générateur SHA-3/224
Générez des hachages SHA-3/224 à partir de n'importe quelle entrée de chaîne avec notre outil générateur SHA-3/224 pour un chiffrement de données robuste.
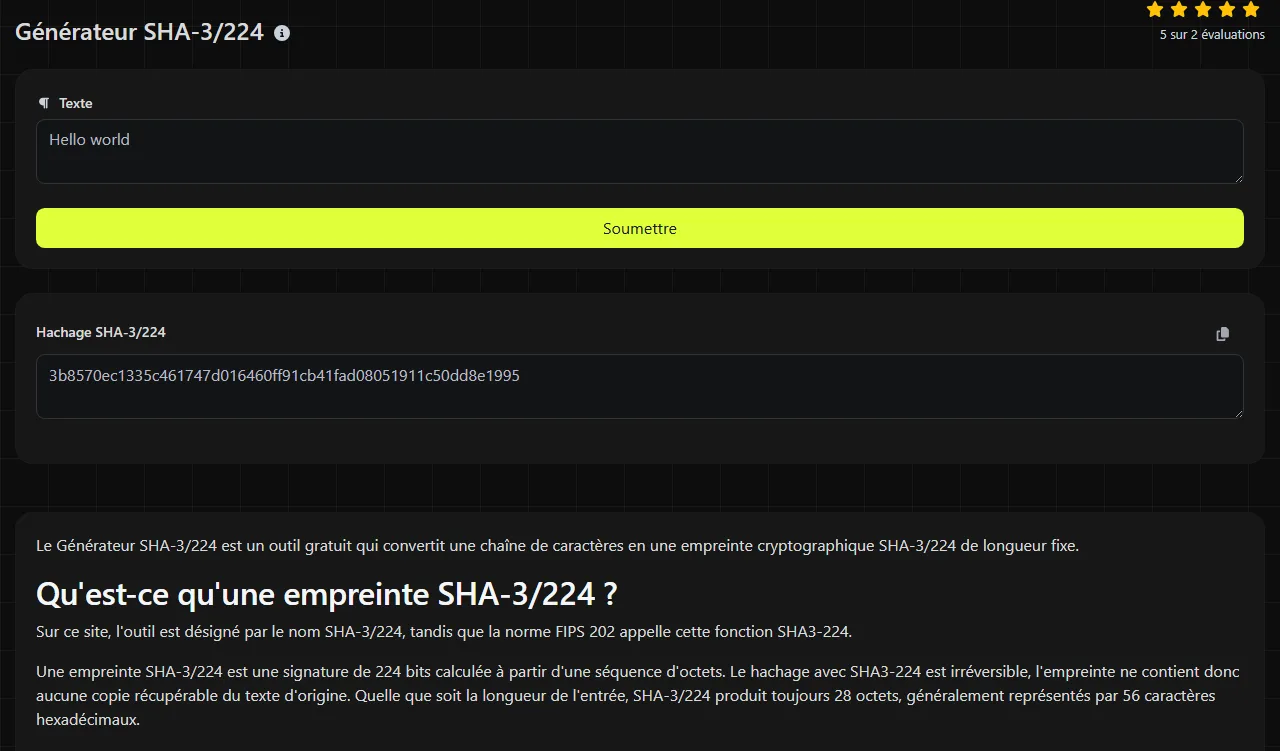
Le Générateur SHA-3/224 est un outil gratuit qui convertit une chaîne de caractères en une empreinte cryptographique SHA-3/224 de longueur fixe.
Qu'est-ce qu'une empreinte SHA-3/224 ?
Sur ce site, l'outil est désigné par le nom SHA-3/224, tandis que la norme FIPS 202 appelle cette fonction SHA3-224.
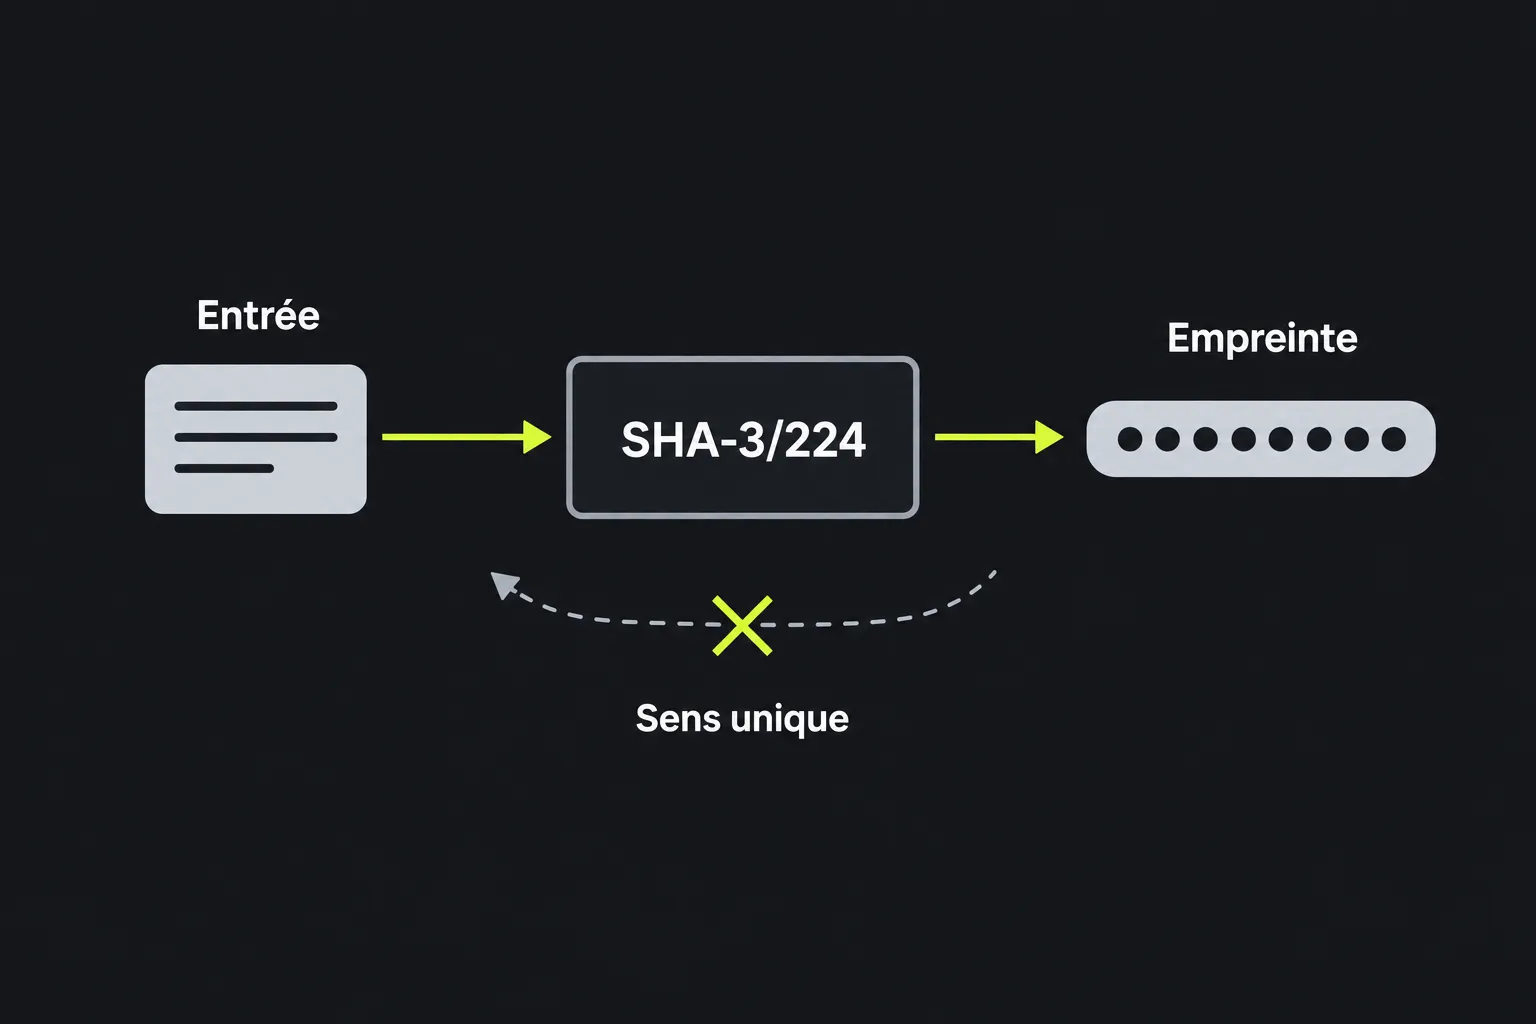
Une empreinte SHA-3/224 est une signature de 224 bits calculée à partir d'une séquence d'octets. Le hachage avec SHA3-224 est irréversible, l'empreinte ne contient donc aucune copie récupérable du texte d'origine. Quelle que soit la longueur de l'entrée, SHA-3/224 produit toujours 28 octets, généralement représentés par 56 caractères hexadécimaux.
SHA-3 est issu de Keccak, conçu par Guido Bertoni, Joan Daemen, Michaël Peeters et Gilles Van Assche. Le NIST a sélectionné Keccak comme lauréat du concours SHA-3 en 2012, puis publié la norme SHA-3 en 2015. SHA3-224 repose sur une construction en éponge, différente de celle utilisée par SHA-2.
SHA-3/224 est toujours considéré comme sûr pour les usages généraux du hachage. Aucune attaque pratique connue ne permet de compromettre l'algorithme complet. Sa sortie de 224 bits offre une résistance aux collisions d'environ 112 bits, car une attaque par collision nécessite généralement un nombre de tentatives proche de la racine carrée du nombre de sorties possibles. Les applications qui ont besoin d'une marge de sécurité supérieure choisissent souvent SHA-3/256.
Comment utiliser le générateur SHA-3/224 ?
Saisis exactement la chaîne à hacher, puis génère le résultat. L'outil renvoie un Hachage SHA-3/224 composé de 56 caractères hexadécimaux.
Le calcul est effectué sur le serveur. Ton entrée lui est transmise via HTTPS et n'est pas stockée. Même si HTTPS protège la connexion pendant le transfert, évite d'envoyer des mots de passe, des clés privées, des phrases de récupération ou d'autres données secrètes à un outil de hachage en ligne.
Pour comparer le résultat SHA3-224 de 56 caractères à une somme de contrôle attendue, copie l'intégralité de l'empreinte. Un seul caractère manquant suffit à modifier la valeur et à invalider la comparaison.
Peut-on déchiffrer ou inverser SHA-3/224 ?
Non, une empreinte SHA-3/224 ne peut pas être déchiffrée, car le hachage n'est pas un chiffrement et n'utilise aucune clé de déchiffrement. La seule méthode générale permettant de retrouver une entrée inconnue à partir de son empreinte SHA3-224 consiste à essayer différentes valeurs, à hacher chacune d'elles, puis à comparer les résultats.
Cette distinction est importante lorsque les entrées hachées avec SHA3-224 sont courtes ou prévisibles. Un attaquant peut deviner un code postal, un mot de passe courant ou un code à six chiffres sans pour autant avoir inversé l'algorithme. Une empreinte SHA3-224 ne permet donc pas de rendre secrètes des données à faible entropie.
Les collisions sont théoriquement possibles, puisqu'un nombre illimité d'entrées est associé à un espace fini de 224 bits. Trouver une collision pour la version complète de SHA-3/224 n'est actuellement pas réalisable en pratique, mais cela ne transforme pas l'empreinte en moyen de stockage chiffré.
Quand utiliser SHA-3/224 ?
Utilise SHA-3/224 lorsqu'une spécification, un système existant ou une somme de contrôle fournie exige explicitement cette variante. Son empreinte plus courte peut convenir aux formats dotés d'un champ fixe de 224 bits, mais elle est moins courante que SHA-3/256.
- La vérification d'une somme de contrôle SHA3-224 consiste à calculer une empreinte et à la comparer à une valeur publiée par une source fiable.
- La déduplication consiste à repérer des enregistrements ou des contenus identiques sans comparer plusieurs fois l'intégralité des données. Les applications utilisant SHA3-224 doivent malgré tout tenir compte du risque théorique de collision.
- La compatibilité avec des systèmes anciens s'applique lorsqu'une base de données, un protocole ou une intégration existante stocke déjà des valeurs SHA-3/224.
- Les jeux de données de test peuvent utiliser des entrées et des empreintes connues pour vérifier qu'une autre implémentation de SHA3-224 est correctement configurée.
N'utilise pas SHA-3/224 pour stocker des mots de passe. SHA3-224 est volontairement rapide, ce qui permet aussi à un attaquant de tester rapidement ses suppositions. Le stockage de mots de passe nécessite un algorithme dédié et lent, comme Argon2id, scrypt, bcrypt ou PBKDF2, avec des paramètres adaptés et un sel unique.
Pour créer un nouveau format de somme de contrôle à usage général, SHA-3/256 fournit une empreinte plus longue et constitue un choix plus courant. Le Générateur SHA-3/256 convient lorsqu'aucune exigence externe n'impose une sortie de 224 bits. SHA-512/224 produit une empreinte de même longueur, mais appartient à la famille SHA-2. Son résultat n'est donc pas interchangeable avec celui de SHA-3/224.
Entrée exacte et exemples pratiques
Avec les chaînes de caractères acceptées par ce générateur, SHA3-224 traite des octets. Chaque caractère et son encodage ont donc leur importance. Deux chaînes visuellement proches peuvent produire des empreintes SHA3-224 sans aucun rapport.
- L'entrée invoice produit une empreinte hexadécimale de 56 caractères.
- L'entrée Invoice produit une autre empreinte, car les majuscules et les minuscules correspondent à des octets différents.
- Les entrées order 42 et order42 sont différentes, car l'espace fait partie des données.
- Dans ce générateur, la ponctuation et les fins de ligne sont prises en compte. paid, paid. et une ligne contenant paid suivie d'un saut de ligne produisent trois empreintes différentes.
- Une entrée vide possède une empreinte SHA-3/224 valide. Elle ne produit pas un résultat vide.
- Lorsque des nombres sont fournis à ce générateur sous forme de chaîne, c'est leur représentation textuelle encodée qui est hachée. 007 et 7 sont des entrées différentes.
Pour reproduire les octets envoyés à ce générateur SHA3-224 côté serveur, les textes accentués et les caractères non latins doivent utiliser le même encodage dans tous les systèmes, généralement UTF-8. Unicode peut aussi représenter certains caractères visibles à l'aide de plusieurs séquences d'octets. Si une autre application normalise le texte avant le hachage, les deux côtés doivent appliquer la même forme de normalisation.
La longueur de l'entrée ne modifie pas celle du résultat. Même une très longue chaîne produit 56 caractères hexadécimaux, bien que son traitement et sa transmission prennent plus de temps que pour une chaîne courte.
Questions fréquentes
SHA-3/224 et SHA-224 sont-ils identiques ?
Non. SHA-224 est une variante de SHA-2, tandis que SHA-3/224 utilise la construction SHA-3 fondée sur Keccak. Les deux produisent des empreintes de 224 bits, mais leurs valeurs sont totalement différentes pour une même entrée.
Les majuscules dans une valeur hexadécimale changent-elles le hachage ?
Non. Dans le champ de hachage SHA-3/224 de cet outil, les caractères hexadécimaux en majuscules ou en minuscules sont deux représentations textuelles des mêmes octets. La comparaison peut toutefois échouer si un logiciel distingue la casse. Convertis donc les deux valeurs dans la même casse avant de les comparer.
SHA-3/224 est-il vulnérable aux attaques par extension de longueur ?
Les fonctions SHA-3 standard ne sont pas vulnérables à l'attaque classique par extension de longueur qui touche certaines fonctions de hachage de type Merkle-Damgård. La résistance de SHA3-224 à cette attaque ne signifie pas qu'une simple empreinte convient toujours comme code d'authentification de message. Lorsqu'une authentification est nécessaire, utilise une construction MAC spécifiée à cet effet.
Peut-on comparer des résultats SHA-3/224 obtenus dans différents langages de programmation ?
Oui, les implémentations conformes à l'algorithme SHA3-224 officiel produisent la même empreinte à partir d'octets identiques. Pour les chaînes acceptées par ce générateur, vérifie l'encodage des caractères, la convention utilisée pour les sauts de ligne et si l'une des implémentations hache une représentation hexadécimale textuelle au lieu des octets sous-jacents.
Ce générateur peut-il hacher un fichier importé ?
L'outil est conçu pour les chaînes de caractères. Ne suppose donc pas qu'il lit directement les octets d'un fichier. Pour calculer la somme de contrôle d'un fichier, utilise un utilitaire de hachage prenant en charge les fichiers ou une implémentation en ligne de commande, puis sélectionne explicitement SHA3-224.
Dernières vérifications
Vérifie que l'algorithme demandé est bien SHA-3/224, et non SHA-224, SHA-512/224 ou SHA-3/256. Conserve les espaces, la ponctuation, la casse et les fins de ligne, puis assure-toi que le résultat contient exactement 56 caractères hexadécimaux. Pour obtenir des vérifications reproductibles d'un système à l'autre, consigne l'encodage de l'entrée ainsi que toute normalisation Unicode appliquée avant le hachage.
Outils populaires
Créez votre propre signature personnalisée et téléchargez-la facilement avec notre outil de génération de signatures pour des signatures électroniques personnalisées.
Calculez la taille de n'importe quel texte en octets (B), kilooctets (KB) ou mégaoctets (MB) à l'aide de notre outil de calcul de taille de texte.
Utilisez l'outil de recherche inversée d'IP pour trouver rapidement et facilement le domaine ou l'hôte associé à une adresse IP.
Utilisez notre outil de ping pour vérifier rapidement et efficacement le statut et le temps de réponse de n'importe quel site web, serveur ou port.
L'outil de recherche d'IP de Digily Link fournit des informations détaillées sur toute adresse IP. Utilisez ce service en ligne gratuit pour obtenir des données IP complètes.
Générez instantanément votre lien WhatsApp gratuit avec notre générateur de liens WhatsApp. Ajoutez un message personnalisé et lancez des discussions en un clic, sans connexion ni code.