Gerador de SHA-3/224
O Gerador de SHA-3/224 é uma ferramenta gratuita que converte uma string em um hash criptográfico SHA-3/224 de tamanho fixo.
O que é um hash SHA-3/224?
O site identifica esta ferramenta como SHA-3/224, enquanto o padrão FIPS 202 chama a função de SHA3-224.
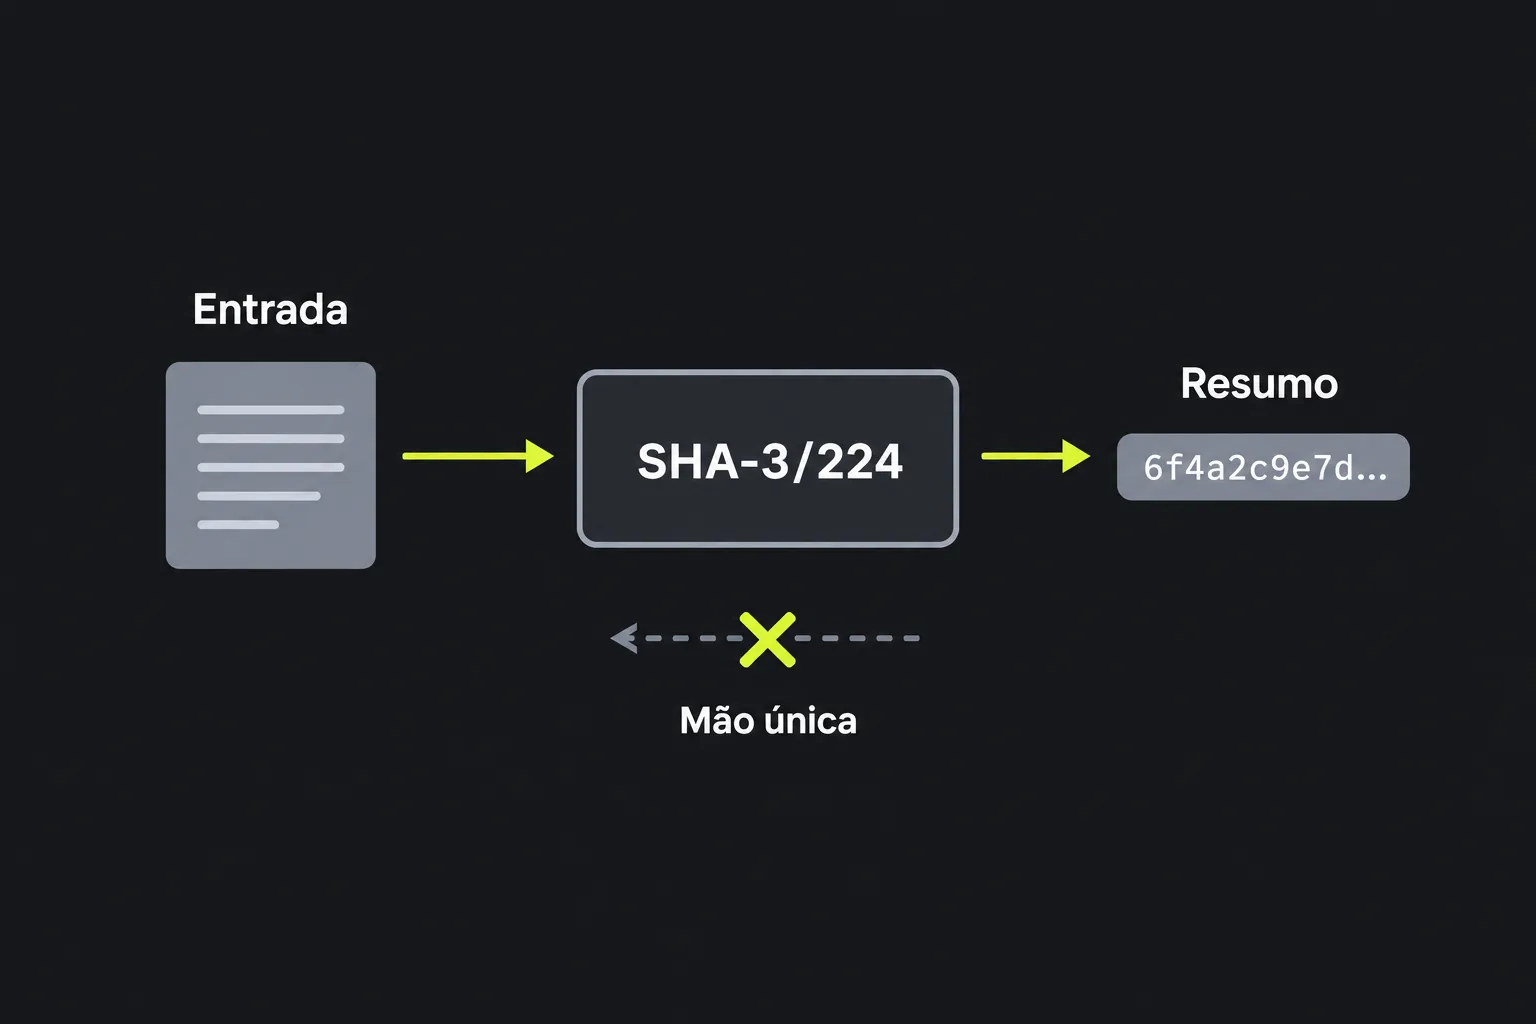
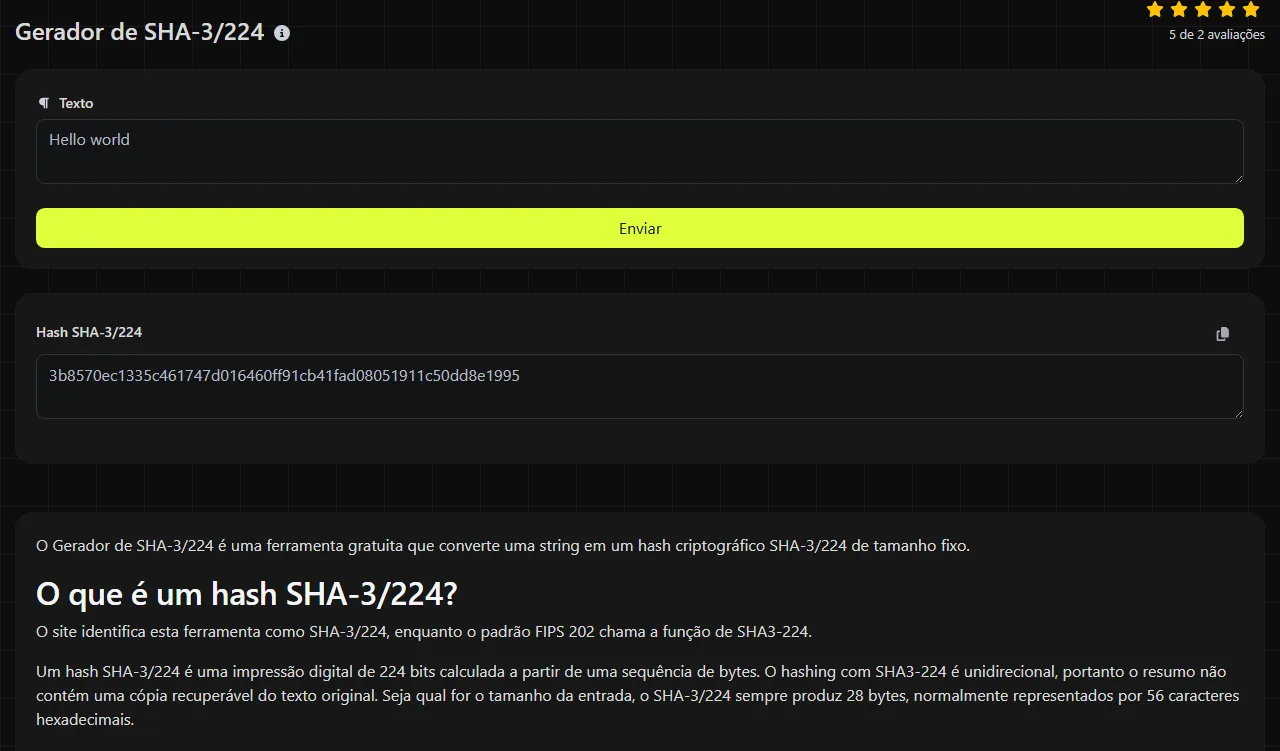
Um hash SHA-3/224 é uma impressão digital de 224 bits calculada a partir de uma sequência de bytes. O hashing com SHA3-224 é unidirecional, portanto o resumo não contém uma cópia recuperável do texto original. Seja qual for o tamanho da entrada, o SHA-3/224 sempre produz 28 bytes, normalmente representados por 56 caracteres hexadecimais.
O SHA-3 deriva do Keccak, desenvolvido por Guido Bertoni, Joan Daemen, Michaël Peeters e Gilles Van Assche. O NIST escolheu o Keccak como vencedor da competição SHA-3 em 2012 e publicou o padrão SHA-3 em 2015. O SHA3-224 usa uma construção esponja, diferente da construção usada pelo SHA-2.
O SHA-3/224 ainda é considerado seguro para hashing em geral. Não há ataques práticos conhecidos capazes de quebrar o algoritmo completo. Sua saída de 224 bits oferece cerca de 112 bits de resistência a colisões, pois ataques de colisão geralmente exigem aproximadamente a raiz quadrada do espaço de saídas possíveis. Aplicações que precisam de uma margem de segurança maior costumam optar pelo SHA-3/256.
Como usar o Gerador de SHA-3/224?
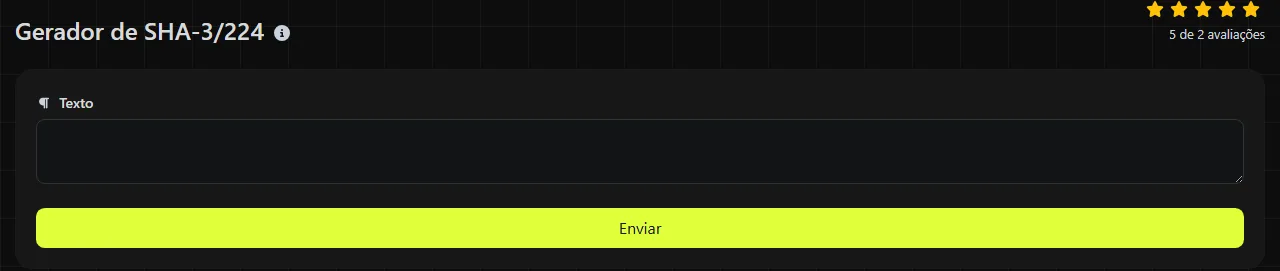
Digite exatamente a string que deseja processar e gere o resultado. A ferramenta retorna um Hash SHA-3/224 com 56 caracteres hexadecimais.
O cálculo é feito no servidor. A entrada é enviada ao servidor por HTTPS e não é armazenada. Embora o HTTPS proteja a conexão durante a transmissão, evite enviar senhas, chaves privadas, frases de recuperação ou outros segredos a uma ferramenta online de hashing.
Ao comparar o resultado SHA3-224 de 56 caracteres com uma soma de verificação esperada, copie o resumo inteiro. A ausência de um único caractere altera o valor e invalida a comparação.
É possível descriptografar ou reverter o SHA-3/224?
Não. Um hash SHA-3/224 não pode ser descriptografado, pois hashing não é criptografia e não existe uma chave de descriptografia. A única forma geral de identificar uma entrada desconhecida a partir de seu resumo SHA3-224 é testar valores possíveis, calcular o hash de cada um e comparar os resultados.
Essa diferença é importante para entradas curtas ou previsíveis processadas com SHA3-224. Um invasor pode adivinhar um CEP, uma senha comum ou um código de seis dígitos, mesmo sem reverter o algoritmo. Portanto, um hash SHA3-224 não torna secretos os dados com baixa entropia.
Em teoria, colisões são possíveis porque um número ilimitado de entradas é mapeado para um espaço finito de 224 bits. Atualmente, encontrar uma colisão no SHA-3/224 completo não é viável na prática, mas isso não transforma o resumo em uma forma de armazenamento criptografado.
Quando devo usar SHA-3/224?
Use SHA-3/224 quando uma especificação, um sistema existente ou uma soma de verificação fornecida exigir explicitamente essa variante. Seu resumo mais curto pode ser adequado a formatos com um campo fixo de 224 bits, mas ele é encontrado com menos frequência do que o SHA-3/256.
- Verificação de soma SHA3-224 consiste em calcular um resumo e compará-lo com um valor publicado por uma fonte confiável.
- Desduplicação consiste em identificar registros ou conteúdos iguais sem comparar repetidamente toda a entrada. Aplicações que usam SHA3-224 ainda devem considerar a possibilidade teórica de colisão.
- Compatibilidade com sistemas legados aplica-se quando um banco de dados, protocolo ou integração existente já armazena valores SHA-3/224.
- Casos de teste podem usar entradas e resumos conhecidos para verificar se outra implementação de SHA3-224 foi configurada corretamente.
Não use SHA-3/224 para armazenar senhas. O SHA3-224 foi projetado para ser rápido, o que também permite que um invasor teste palpites rapidamente. O armazenamento de senhas exige um esquema específico e lento de hashing de senhas, como Argon2id, scrypt, bcrypt ou PBKDF2, com parâmetros adequados e um salt exclusivo.
Para um novo formato de soma de verificação de uso geral, o SHA-3/256 oferece um resumo mais longo e costuma ser a opção mais escolhida. O Gerador SHA-3/256 é adequado quando nenhum requisito externo fixa a saída em 224 bits. O SHA-512/224 tem o mesmo tamanho de resumo, mas pertence à família SHA-2. Por isso, sua saída não pode ser usada como se fosse SHA-3/224.
Entrada exata e exemplos práticos
Na entrada de strings deste gerador, o SHA3-224 processa bytes. Portanto, cada caractere e sua codificação fazem diferença. Duas strings visualmente parecidas podem gerar resumos SHA3-224 sem qualquer relação entre si.
- A entrada invoice produz um resumo hexadecimal de 56 caracteres.
- A entrada Invoice produz um resumo diferente, pois letras maiúsculas e minúsculas correspondem a bytes diferentes.
- As entradas order 42 e order42 são diferentes porque o espaço faz parte dos dados.
- Na entrada deste gerador, pontuação e quebras de linha contam. paid, paid. e uma linha contendo paid seguida de uma quebra de linha geram hashes diferentes.
- Uma entrada vazia tem um resumo SHA-3/224 válido. Ela não produz um resultado vazio.
- Quando fornecidos a este gerador como string, os números são processados como texto codificado. 007 e 7 são entradas diferentes.
Para reproduzir os bytes enviados a este gerador SHA3-224 executado no servidor, textos acentuados ou com caracteres não latinos devem usar a mesma codificação de caracteres em todos os sistemas, normalmente UTF-8. O Unicode também pode representar alguns caracteres visíveis com mais de uma sequência de bytes. Se outro aplicativo normalizar o texto antes do hashing, os dois lados deverão usar a mesma forma de normalização.
O tamanho da entrada não altera o tamanho da saída. Mesmo uma string muito longa produz 56 caracteres hexadecimais, embora seu processamento e sua transmissão levem mais tempo do que no caso de uma string curta.
Perguntas frequentes
SHA-3/224 e SHA-224 são a mesma coisa?
Não. O SHA-224 é uma variante do SHA-2, enquanto o SHA-3/224 usa a construção SHA-3 baseada em Keccak. Ambos produzem resumos de 224 bits, mas, para a mesma entrada, os valores são completamente diferentes.
Usar letras maiúsculas no hexadecimal altera o hash?
Não. No campo SHA-3/224 Hash desta ferramenta, letras hexadecimais maiúsculas e minúsculas são apenas formas diferentes de representar os mesmos bytes do resumo. Ainda assim, a comparação pode falhar se o software diferenciar maiúsculas de minúsculas. Por isso, normalize os dois valores para o mesmo padrão de caixa antes de compará-los.
O SHA-3/224 é vulnerável a ataques de extensão de comprimento?
Os hashes SHA-3 padrão não são vulneráveis ao ataque clássico de extensão de comprimento que afeta certos hashes Merkle-Damgård. A resistência do SHA3-224 a esse ataque não significa que um hash simples seja sempre adequado como código de autenticação de mensagem. Quando houver necessidade de autenticação, use uma construção MAC especificada.
Posso comparar resultados SHA-3/224 de linguagens de programação diferentes?
Sim. Implementações em conformidade com o algoritmo formal SHA3-224 produzem o mesmo resumo a partir de bytes idênticos. Para a entrada de strings deste gerador, confira a codificação de caracteres, a convenção de quebra de linha e se alguma das implementações está processando uma representação hexadecimal textual em vez dos bytes subjacentes.
Este gerador consegue calcular o hash de um arquivo enviado?
A ferramenta foi especificada para entrada de strings, portanto não presuma que ela leia diretamente os bytes de um arquivo. Para calcular a soma de verificação de um arquivo, use um utilitário de hashing compatível com arquivos ou uma implementação de linha de comando e selecione SHA3-224 explicitamente.
Verificações finais
Confirme se o algoritmo exigido é SHA-3/224, e não SHA-224, SHA-512/224 ou SHA-3/256. Preserve espaços, pontuação, uso de maiúsculas e minúsculas e quebras de linha. Depois, verifique se o resultado contém exatamente 56 caracteres hexadecimais. Para repetir as verificações em sistemas diferentes, registre a codificação da entrada e qualquer normalização Unicode aplicada antes do hashing.
Ferramentas populares
Gere facilmente sua própria assinatura personalizada e faça o download com facilidade.
Obtenha o tamanho de um texto em Bytes (B), Kilobytes (KB) ou Megabytes (MB).
Use a ferramenta de consulta reversa de IP para encontrar de forma rápida e fácil o domínio ou host associado a qualquer endereço IP.
Use nossa ferramenta de ping para verificar de forma rápida e eficiente o status e o tempo de resposta de qualquer site, servidor ou porta.
A ferramenta de consulta de IP do Digily Link fornece informações detalhadas sobre qualquer endereço IP. Use este serviço online gratuito para obter dados completos de IP.
Gere instantaneamente seu link gratuito do WhatsApp com nosso gerador de links. Adicione uma mensagem personalizada e inicie conversas com um clique, sem login nem programação.