SHA-512/256 जनरेटर
हमारे SHA-512/256 जनरेटर टूल का उपयोग करके किसी भी स्ट्रिंग इनपुट से SHA-512/256 हैश बनाएं सुरक्षित डेटा एन्क्रिप्शन के लिए।
SHA-512/256 जनरेटर एक मुफ़्त टूल है, जो किसी भी स्ट्रिंग इनपुट से SHA-512/256 हैश बनाता है।
SHA-512/256 क्या है?
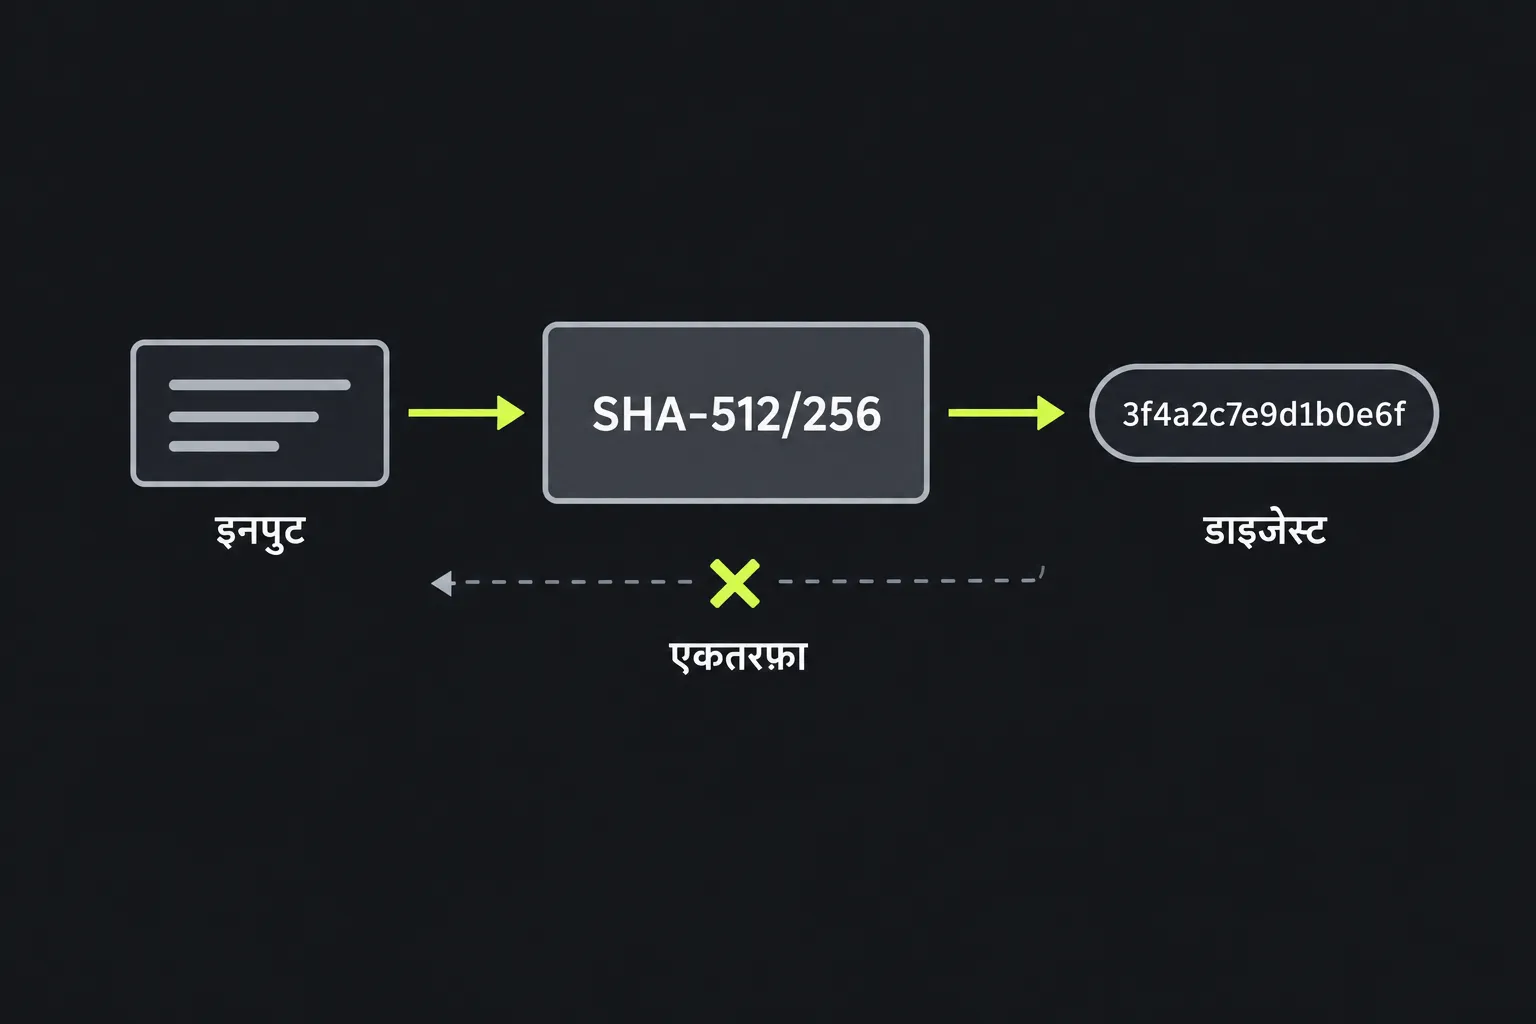
SHA-512/256 एक क्रिप्टोग्राफ़िक हैश एल्गोरिदम है, जो दिए गए डेटा का निश्चित लंबाई वाला 256-बिट फ़िंगरप्रिंट बनाता है। यह केवल एक दिशा में काम करता है। एक ही इनपुट से हमेशा वही 256-बिट डाइजेस्ट मिलता है, जबकि इनपुट में छोटा-सा बदलाव भी आम तौर पर काफ़ी अलग नतीजा देता है। SHA-512/256 हैश फ़ंक्शन में किसी कुंजी का इस्तेमाल नहीं होता और इसे डिक्रिप्ट करने का कोई चरण नहीं है।
SHA-512/256, SHA-2 परिवार का हिस्सा है। इसे अमेरिकी राष्ट्रीय सुरक्षा एजेंसी ने डिज़ाइन किया था और NIST ने पहली बार 2002 में मानकीकृत किया। SHA-512/256 वैरिएंट को 2012 में FIPS 180-4 में जोड़ा गया। यह अलग शुरुआती मान के साथ SHA-512 के 64-बिट आंतरिक डिज़ाइन का उपयोग करता है और फिर 256-बिट डाइजेस्ट देता है। इसलिए यह केवल 256 बिट तक काटा गया SHA-512 नहीं है।
यह डाइजेस्ट 32 बाइट का होता है और आम तौर पर इसे 64 हेक्साडेसिमल वर्णों में लिखा जाता है। SHA-512/256 अब भी क्रिप्टोग्राफ़िक हैशिंग के लिए उपयुक्त है और इसके विरुद्ध कोई व्यावहारिक कोलिज़न या प्रीइमेज हमला ज्ञात नहीं है। इसकी अपेक्षित कोलिज़न प्रतिरोध क्षमता लगभग 128 बिट और प्रीइमेज प्रतिरोध क्षमता लगभग 256 बिट है।
SHA-512/256 हैश कैसे बनाएं?
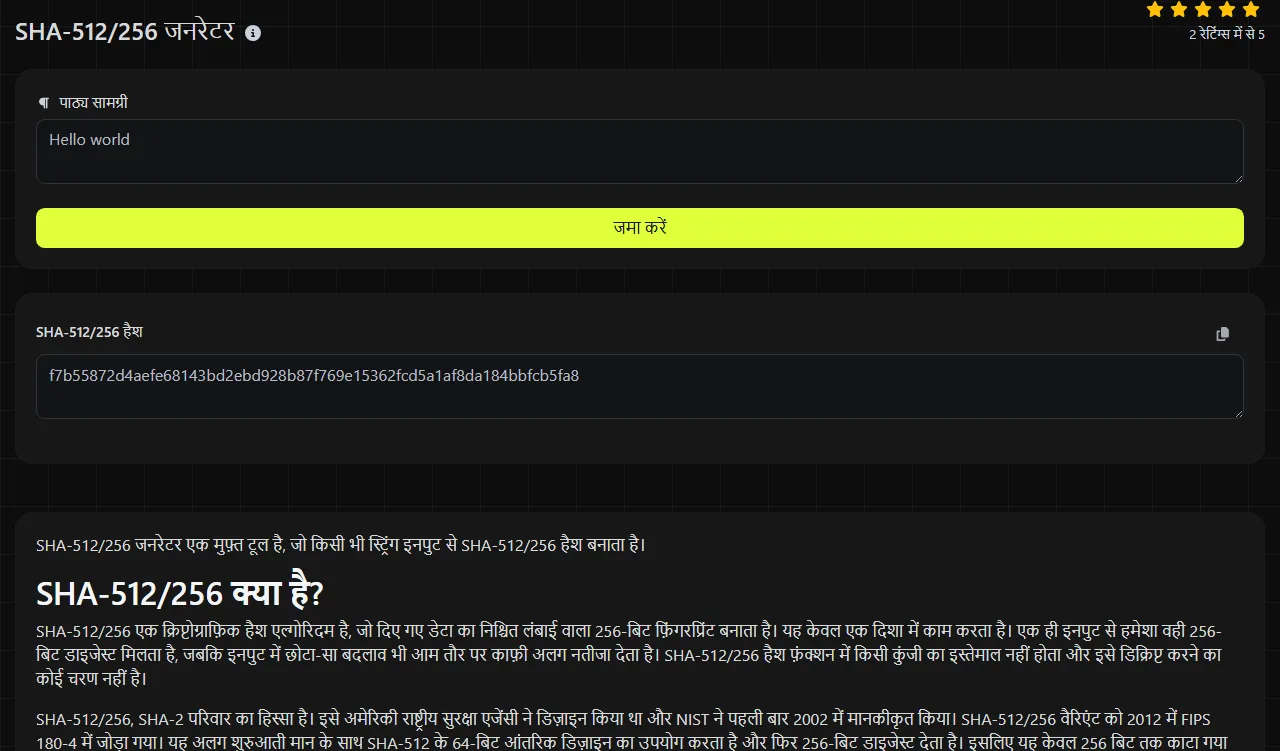
जिस स्ट्रिंग का हैश चाहिए, उसे ठीक उसी रूप में दर्ज करें और SHA-512/256 Hash परिणाम फ़ील्ड में दिखाया गया मान इस्तेमाल करें। गणना सर्वर पर होती है। आपका इनपुट HTTPS के ज़रिए सर्वर तक जाता है और उसे संग्रहीत नहीं किया जाता।
जब तक किसी विनिर्देश में स्पष्ट रूप से छोटा किया हुआ मान न मांगा गया हो, पूरे 64-वर्ण वाले डाइजेस्ट को कॉपी करें। उदाहरण के लिए, invoice-1042 स्ट्रिंग को हैश करने पर 256-बिट मान मिलता है, जिसे 64 हेक्साडेसिमल वर्णों में दिखाया जाता है। Invoice-1042 को हैश करने पर अलग मान मिलेगा, क्योंकि इनपुट में अक्षरों का केस भी मायने रखता है।
परिणाम पर भरोसा करने से पहले SHA-512/256 जनरेटर में दर्ज स्ट्रिंग को ध्यान से जांचें। नीचे दिए गए सभी इनपुट अलग-अलग बाइट क्रम हैं, इसलिए इनके हैश भी अलग होंगे:
- report
- Report
- report जिसके अंत में एक स्पेस है
- report. जिसमें विराम चिह्न है
- report जिसके बाद छिपा हुआ लाइन ब्रेक है
क्या SHA-512/256 को डिक्रिप्ट या रिवर्स किया जा सकता है?
नहीं। SHA-512/256 डाइजेस्ट को डिक्रिप्ट नहीं किया जा सकता, क्योंकि हैशिंग एन्क्रिप्शन नहीं है। डाइजेस्ट में मूल स्ट्रिंग की वापस हासिल की जा सकने वाली कॉपी नहीं होती और गणना को उलटने के लिए कोई कुंजी भी नहीं होती।
फिर भी कोई हमलावर संभावित इनपुट को SHA-512/256 से हैश करके परिणामों की तुलना कर सकता है। इसलिए छोटी, आम या आसानी से अनुमान लगाई जा सकने वाली स्ट्रिंग डिक्शनरी और ब्रूट-फ़ोर्स खोजों के प्रति असुरक्षित होती हैं, भले ही एल्गोरिदम को खुद रिवर्स न किया गया हो। इसी कारण पासवर्ड संग्रहीत करने के लिए सामान्य SHA-512/256 हैश का उपयोग नहीं करना चाहिए। पासवर्ड स्टोरेज के लिए इस टूल के सामान्य SHA-512/256 आउटपुट के बजाय Argon2id, bcrypt या scrypt जैसी जानबूझकर धीमी और सॉल्ट वाली पासवर्ड-हैशिंग स्कीम इस्तेमाल करें।
SHA-512/256 का इस्तेमाल अब भी कहां होता है?
SHA-512/256 का उपयोग वहां किया जाता है जहां 256-बिट डाइजेस्ट चाहिए और सॉफ़्टवेयर SHA-2 के इसी खास वैरिएंट का समर्थन करता है। SHA-512 पर आधारित इसकी आंतरिक संरचना 64-बिट प्रोसेसिंग के लिए बने कार्यान्वयनों के अनुकूल हो सकती है, लेकिन वास्तविक प्रदर्शन हार्डवेयर और सॉफ़्टवेयर लाइब्रेरी पर निर्भर करता है।
- टेक्स्ट, रिकॉर्ड या फ़ाइलों में अनजाने बदलावों का पता लगाने के लिए चेकसम। अनधिकृत बदलाव का पता लगाने के लिए परिणाम की तुलना किसी विश्वसनीय या स्वतंत्र रूप से सुरक्षित SHA-512/256 डाइजेस्ट से करनी होती है।
- ऐसे रिकॉर्ड या कॉन्टेंट पहचानने के लिए डीडुप्लिकेशन, जिनमें संभवतः एक जैसे बाइट हों। फिर भी ऐप्लिकेशन को कोलिज़न की सैद्धांतिक संभावना संभालने के लिए तैयार रहना चाहिए।
- लेगेसी अनुकूलता, जहां कोई मौजूदा फ़ाइल फ़ॉर्मैट, API, प्रोटोकॉल या डेटाबेस कॉलम स्पष्ट रूप से SHA-512/256 निर्दिष्ट करता हो।
- ऐसे क्रिप्टोग्राफ़िक प्रोटोकॉल, जो डेटा का डाइजेस्ट बनाने या समर्थित HMAC तैयार करने के लिए इस एल्गोरिदम को निर्दिष्ट करते हैं।
सिर्फ़ इसलिए SHA-256 इस्तेमाल न करें कि दोनों एल्गोरिदम 256 बिट का नतीजा देते हैं। इनके डाइजेस्ट अलग होते हैं और इन्हें अलग एल्गोरिदम नामों से पहचाना जाता है। इसी तरह, SHA-512/224 जनरेटर और SHA-512 जनरेटर अलग-अलग लंबाई के डाइजेस्ट बनाते हैं, जबकि SHA-3/224 जनरेटर एक अलग हैश परिवार से संबंधित है।
SHA-512/256 स्पेस और Unicode टेक्स्ट को कैसे संभालता है?
SHA-512/256 बाइट को हैश करता है, इसलिए स्पेस, विराम चिह्न, संख्याएं और कैरेक्टर एन्कोडिंग सभी नतीजे को प्रभावित करते हैं। SHA-512/256 जनरेटर में टेक्स्ट के रूप में दर्ज संख्या को उसके कैरेक्टर रूप के अनुसार हैश किया जाता है। उदाहरण के लिए, एल्गोरिदम की दृष्टि से 42, 042 और 42.0 एक-दूसरे से असंबंधित इनपुट हैं।
उच्चारण चिह्न वाले और गैर-लैटिन वर्णों को पहले बाइट में एन्कोड करना पड़ता है, आम तौर पर UTF-8 से। एक जैसी दिखने वाली दो स्ट्रिंग अलग-अलग Unicode निरूपण इस्तेमाल करने पर अलग हैश दे सकती हैं। उच्चारण चिह्न वाला अक्षर एक कोड पॉइंट के रूप में या किसी मूल अक्षर के बाद कॉम्बाइनिंग मार्क के रूप में संग्रहीत हो सकता है। इस टूल से मिले SHA-512/256 डाइजेस्ट की तुलना दूसरे सिस्टम के डाइजेस्ट से करने से पहले टेक्स्ट को एक ही तरीके से नॉर्मलाइज़ करें।
बहुत लंबे इनपुट से भी 256-बिट डाइजेस्ट ही मिलता है। खाली इनपुट का भी एक निर्धारित SHA-512/256 डाइजेस्ट होता है, हालांकि किसी इंटरफ़ेस में खाली फ़ील्ड को जानबूझकर दी गई शून्य-लंबाई वाली स्ट्रिंग से अलग माना जा सकता है। गलत एल्गोरिदम, अलग एन्कोडिंग और शुरुआत या अंत में मौजूद सामान्य व्हाइटस्पेस चेकसम के मेल न खाने के आम कारण हैं। मौजूद होने पर छिपे हुए टैब, Windows और Unix के लाइन-एंडिंग में अंतर तथा कॉपी किए गए नॉन-ब्रेकिंग स्पेस भी मिलान बिगाड़ सकते हैं।
अक्सर पूछे जाने वाले सवाल
क्या SHA-512/256 और SHA-256 एक ही हैं?
नहीं। दोनों 256-बिट डाइजेस्ट देते हैं, लेकिन SHA-256 का आंतरिक डिज़ाइन 32-बिट है, जबकि SHA-512/256 अपने अलग शुरुआती मानों के साथ SHA-512 डिज़ाइन का उपयोग करता है। एक ही इनपुट से दोनों एल्गोरिदम में अलग-अलग आउटपुट मिलता है।
क्या SHA-512/256 केवल छोटा किया हुआ SHA-512 हैश है?
नहीं। SHA-512/256 की शुरुआत अलग हैश मानों से होती है, इसलिए इसका आउटपुट सामान्य SHA-512 डाइजेस्ट के शुरुआती 256 बिट नहीं होता। इस वजह से SHA-512 को काटकर छोटा किया गया मान उन अनुकूलता जांचों में विफल होगा जिनमें SHA-512/256 आवश्यक है।
क्या हेक्साडेसिमल अक्षरों का केस बदलने से हैश बदल जाता है?
SHA-512/256 डाइजेस्ट में अपर-केस और लोअर-केस हेक्साडेसिमल टेक्स्ट एक ही डाइजेस्ट बाइट को दर्शा सकते हैं। हालांकि, केस-सेंसिटिव डेटाबेस या स्ट्रिंग तुलना इन लिखित रूपों को अलग मान सकती है। इसलिए पूरे सिस्टम में एक तय फ़ॉर्मैट इस्तेमाल करें।
क्या दो अलग इनपुट का SHA-512/256 डाइजेस्ट एक हो सकता है?
सैद्धांतिक रूप से हां, क्योंकि असीमित संभावित इनपुट को आउटपुट की एक निश्चित संख्या में मैप किया जाता है। ऐसी जोड़ी को कोलिज़न कहते हैं। SHA-512/256 के विरुद्ध कोई व्यावहारिक कोलिज़न हमला ज्ञात नहीं है, लेकिन ऐप्लिकेशन को इसकी गणितीय विशिष्टता मानकर नहीं चलना चाहिए।
क्या SHA-512/256 को मैसेज ऑथेंटिकेशन कोड की तरह इस्तेमाल कर सकते हैं?
मैसेज से पहले कोई सीक्रेट जोड़कर और पूरे टेक्स्ट को हैश करके MAC न बनाएं। जब सीक्रेट कुंजी से ऑथेंटिकेशन चाहिए, तो मानक HMAC-SHA-512/256 कार्यान्वयन का उपयोग करें।
अंतिम जांच
इस टूल के डाइजेस्ट की तुलना करने से पहले पक्का करें कि दूसरा मान भी SHA-512/256, वही इनपुट एन्कोडिंग और वही हेक्साडेसिमल फ़ॉर्मैट इस्तेमाल करता है। अनचाहे स्पेस या लाइन ब्रेक हटा दें, लेकिन जिस टेक्स्ट में वे जानबूझकर शामिल हों, उसे न बदलें। संवेदनशील इनपुट के लिए याद रखें कि यह टूल मान को HTTPS के ज़रिए सर्वर पर प्रोसेस करता है, भले ही उसे संग्रहीत नहीं किया जाता।
लोकप्रिय उपकरण
हमारे हस्ताक्षर जनरेटर टूल के साथ अपनी खुद की कस्टम हस्ताक्षर बनाएं और आसानी से डाउनलोड करें।
हमारे टेक्स्ट साइज कैलकुलेटर टूल का उपयोग करके किसी भी टेक्स्ट का आकार बाइट्स (B), किलोबाइट्स (KB), या मेगाबाइट्स (MB) में गणना करें।
रिवर्स IP लुकअप टूल का उपयोग करके किसी भी IP पते से जुड़े डोमेन या होस्ट को जल्दी और आसानी से खोजें।
हमारे पिंग टूल का उपयोग करके किसी भी वेबसाइट, सर्वर, या पोर्ट की स्थिति और प्रतिक्रिया समय को जल्दी और कुशलता से जांचें।
डिजिली लिंक का आईपी लुकअप टूल किसी भी आईपी पते के बारे में विस्तृत जानकारी प्रदान करता है। इस मुफ्त ऑनलाइन सेवा का उपयोग करके व्यापक आईपी डेटा प्राप्त करें।
हमारे WhatsApp लिंक जनरेटर से तुरंत अपना मुफ्त WhatsApp लिंक बनाएं। एक कस्टम संदेश जोड़ें और एक क्लिक में चैट शुरू करें, लॉग इन या कोडिंग की आवश्यकता नहीं।