Générateur MD4
Créez des hachages MD4 à partir de n'importe quelle entrée de chaîne avec notre outil générateur MD4 pour un hachage de données sécurisé.
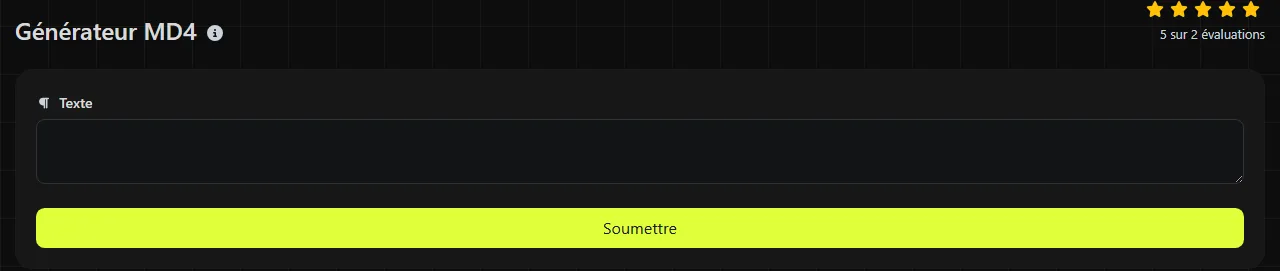
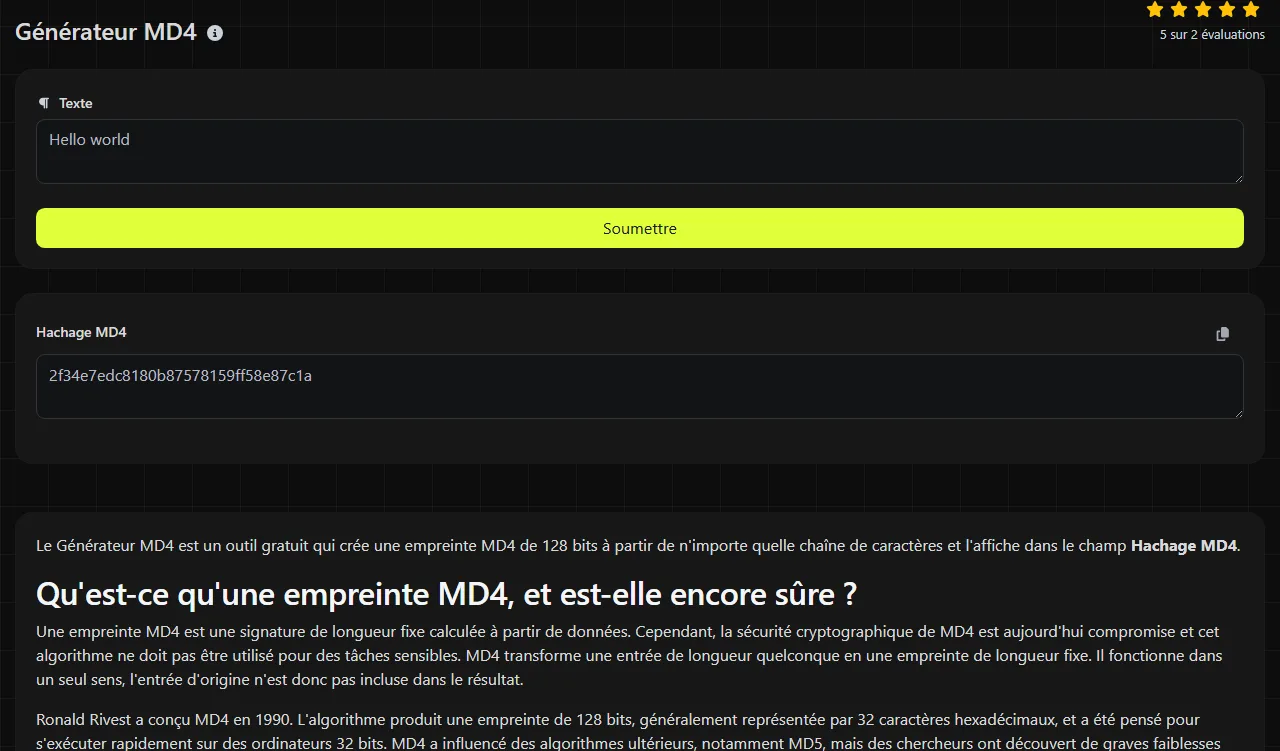
Le Générateur MD4 est un outil gratuit qui crée une empreinte MD4 de 128 bits à partir de n'importe quelle chaîne de caractères et l'affiche dans le champ Hachage MD4.
Qu'est-ce qu'une empreinte MD4, et est-elle encore sûre ?
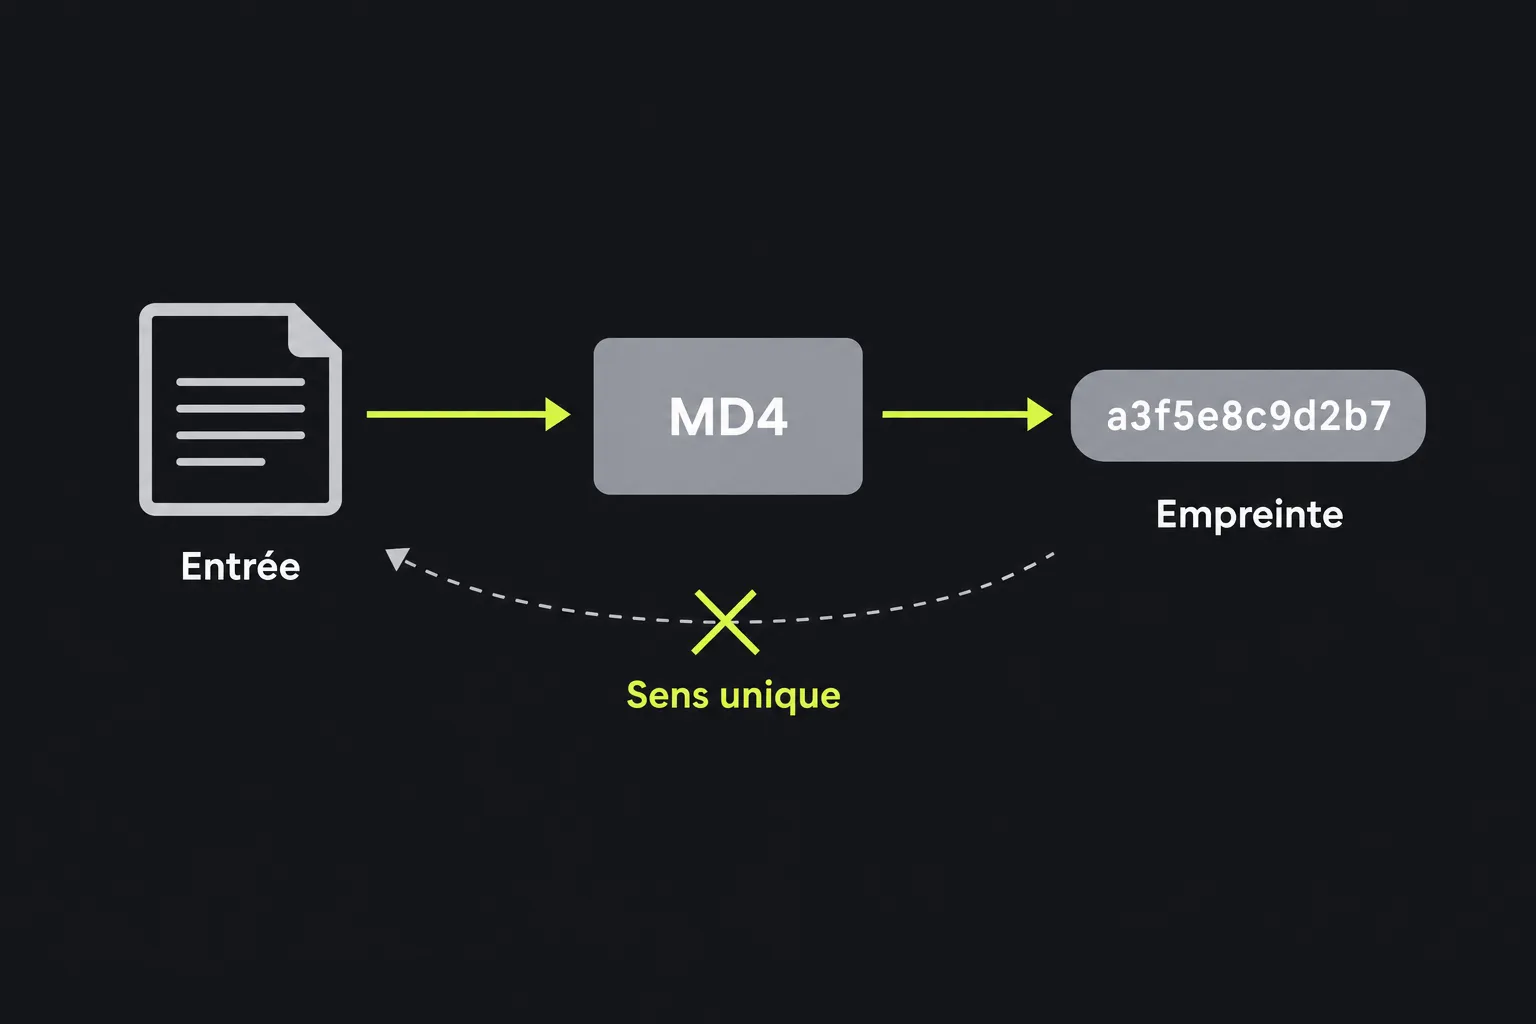
Une empreinte MD4 est une signature de longueur fixe calculée à partir de données. Cependant, la sécurité cryptographique de MD4 est aujourd'hui compromise et cet algorithme ne doit pas être utilisé pour des tâches sensibles. MD4 transforme une entrée de longueur quelconque en une empreinte de longueur fixe. Il fonctionne dans un seul sens, l'entrée d'origine n'est donc pas incluse dans le résultat.
Ronald Rivest a conçu MD4 en 1990. L'algorithme produit une empreinte de 128 bits, généralement représentée par 32 caractères hexadécimaux, et a été pensé pour s'exécuter rapidement sur des ordinateurs 32 bits. MD4 a influencé des algorithmes ultérieurs, notamment MD5, mais des chercheurs ont découvert de graves faiblesses liées aux collisions peu après sa publication. Des attaques par collision réalisables en pratique permettent à un attaquant de construire plusieurs entrées ayant la même empreinte MD4.
MD4 ne convient pas, sur le plan cryptographique, aux signatures numériques, aux certificats, à l'authentification, à la vérification de logiciels ni aux contrôles d'intégrité dans lesquels un attaquant pourrait modifier les données. Il ne doit jamais servir à stocker des mots de passe. Le stockage moderne des mots de passe exige une fonction de hachage avec sel, volontairement lente, comme Argon2id, scrypt, bcrypt ou PBKDF2.
Comment utiliser le Générateur MD4 ?
Saisis exactement la chaîne à hacher, génère le résultat, puis copie la valeur affichée sous Hachage MD4. L'empreinte MD4 représente les octets transmis à l'algorithme. La moindre modification produit donc un résultat différent.
- Vérifie que le texte ne contient pas d'espaces, de sauts de ligne ou de mise en forme copiée par inadvertance.
- Saisis la chaîne, puis lance le générateur.
- Copie le résultat de 128 bits dans le champ Hachage MD4.
- Si tu le compares à une autre valeur, vérifie que les deux systèmes ont utilisé le même encodage de caractères et les mêmes octets d'entrée.
Par exemple, la chaîne invoice-042 produit une empreinte MD4 de 128 bits, habituellement affichée sous la forme de 32 caractères hexadécimaux. Si l'entrée devient invoice-043, l'empreinte obtenue est différente. Sa longueur reste identique, que l'entrée contienne un seul caractère ou un long passage de texte.
Le traitement s'effectue sur le serveur. Ton entrée lui est transmise via HTTPS et n'est pas stockée. Comme le texte quitte ton appareil pour être traité, n'envoie pas de mots de passe, de jetons d'authentification, de clés privées ni d'autres informations secrètes.
Peut-on déchiffrer ou inverser une empreinte MD4 ?
Une empreinte MD4 ne peut pas être déchiffrée, car le hachage n'est pas un chiffrement et il n'existe aucune clé de déchiffrement. MD4 élimine des informations lors de la production de son résultat fixe de 128 bits. L'empreinte ne contient donc aucune copie récupérable de l'entrée d'origine.
Cela ne rend pas pour autant une empreinte MD4 confidentielle. Un attaquant peut essayer des entrées probables, hacher chacune d'elles, puis comparer les résultats. Les mots de passe courts, les expressions courantes, les numéros de téléphone et les identifiants prévisibles sont souvent retrouvés à l'aide de dictionnaires ou de listes précalculées. Les attaques par collision contre MD4 ne sont pas des attaques par inversion. Une collision consiste à trouver deux entrées produisant la même empreinte, tandis qu'une tentative d'inversion cherche à identifier l'entrée précise correspondant à une empreinte connue.
Où utilise-t-on encore MD4 ?
MD4 subsiste principalement dans d'anciens systèmes et formats qui ne peuvent pas évoluer sans rompre leur compatibilité. Ces usages résiduels ne le rendent pas adapté à la conception de nouveaux systèmes de sécurité.
- L'authentification Windows héritée utilise MD4 dans le format d'empreinte NT. Il s'agit d'une exigence de compatibilité, et non d'une méthode recommandée pour stocker les mots de passe.
- Les identifiants eDonkey et eMule emploient, dans le mécanisme ed2k, des empreintes de fichiers et de segments fondées sur MD4.
- Les anciens registres de sommes de contrôle peuvent nécessiter MD4 afin de comparer des fichiers archivés à des valeurs publiées précédemment.
- Les processus fermés de déduplication peuvent conserver MD4 lorsque les entrées sont fiables et que la compatibilité avec un index existant compte davantage que la résistance aux collisions malveillantes.
Pour créer un nouveau système de somme de contrôle ou de vérification d'intégrité, utilise une solution actuelle à la place de MD4, comme SHA-256 ou SHA-3. Remplacer MD4 par MD5 ne résout pas le problème des collisions, car MD5 est lui aussi compromis. Le Générateur MD5 n'est utile que lorsqu'un ancien format exige explicitement MD5, tandis que le Générateur Whirlpool convient lorsqu'une spécification existante impose Whirlpool.
Pourquoi deux empreintes MD4 sont-elles parfois différentes ?
Deux résultats MD4 diffèrent lorsque les octets d'entrée ne sont pas identiques, même si le texte affiché semble l'être. Vérifie l'encodage, les espaces et la ponctuation avant de conclure que l'un des résultats est incorrect.
- Les espaces placés au début ou à la fin font partie des données et modifient l'empreinte.
- Les fins de ligne Windows et Unix utilisent des séquences d'octets différentes. Un texte de plusieurs lignes copié peut donc produire une autre empreinte.
- Les lettres majuscules et minuscules constituent des entrées différentes.
- Les caractères accentués peuvent avoir des formes Unicode composées et décomposées visuellement identiques, mais représentées par des octets différents.
- Le résultat dépend de l'encodage utilisé pour convertir le texte en octets.
- Un nombre tel que 00123 est haché comme du texte lorsqu'il est fourni sous forme de chaîne. Supprimer les zéros initiaux modifie l'entrée.
- La séquence d'octets vide possède une empreinte MD4 valide, même si une interface peut exiger une entrée avant de lancer le traitement.
MD4 renvoie toujours 128 bits, quelle que soit la longueur de l'entrée. Avec une entrée très longue, la taille fixe de l'empreinte n'indique pas la quantité de texte ou de données traitée.
Questions fréquentes
MD4 et MD5, est-ce la même chose ?
Non. MD5 est un algorithme ultérieur, publié par Ronald Rivest en 1992, même si MD4 et MD5 produisent tous deux des empreintes de 128 bits. Leurs résultats ne sont pas interchangeables et les deux algorithmes présentent des faiblesses exploitables en pratique face aux collisions.
La casse d'une empreinte MD4 a-t-elle une importance ?
Les représentations hexadécimales en majuscules et en minuscules peuvent décrire les mêmes octets. Par exemple, les lettres hexadécimales A–F et a–f ont les mêmes valeurs numériques. Certains logiciels effectuent toutefois des comparaisons de texte sensibles à la casse. Si nécessaire, uniformise la représentation ou compare les octets décodés.
Pourquoi les empreintes NT de Windows sont-elles associées à MD4 ?
Une empreinte NT est calculée à partir d'un mot de passe encodé en UTF-16LE, puis traité avec MD4. Ce format n'utilise aucun sel et son calcul est rapide, ce qui rend les empreintes interceptées vulnérables aux attaques par essais successifs. Il permet aussi des attaques par transmission d'empreinte dans certains anciens contextes d'authentification. La possession de l'empreinte peut alors suffire pour s'authentifier sans retrouver le mot de passe.
Peut-on utiliser MD4 comme code d'authentification de message ?
Une construction simple qui place un secret avant un message, puis hache l'ensemble avec MD4, n'est pas sûre, notamment parce que MD4 permet les attaques par extension de longueur. Certaines anciennes spécifications définissent HMAC-MD4, mais son usage doit rester limité aux impératifs de compatibilité incontournables. Les nouveaux systèmes doivent employer une construction HMAC actuelle, comme HMAC-SHA-256.
Ce générateur peut-il calculer l'empreinte MD4 d'un fichier ?
Cet outil accepte des chaînes de caractères. Ne suppose donc pas que coller le contenu d'un fichier revient à hacher les octets du fichier d'origine. Les fichiers binaires, la conversion des caractères et la modification des fins de ligne peuvent tous produire un résultat différent. Pour calculer la somme de contrôle d'un ancien fichier, utilise un utilitaire local de hachage de fichiers prenant explicitement en charge MD4. Vérifie ensuite si la valeur attendue porte sur le fichier entier ou sur un format segmenté comme ed2k.
Outils similaires
Générez des hachages MD2 à partir de n'importe quelle entrée de chaîne en utilisant notre outil de génération MD2 pour la vérification de l'intégrité des données.
Générez des hachages MD5 de 32 caractères à partir de n'importe quelle entrée de chaîne avec notre outil générateur MD5 pour un hachage de données fiable.
Outils populaires
Créez votre propre signature personnalisée et téléchargez-la facilement avec notre outil de génération de signatures pour des signatures électroniques personnalisées.
Calculez la taille de n'importe quel texte en octets (B), kilooctets (KB) ou mégaoctets (MB) à l'aide de notre outil de calcul de taille de texte.
Utilisez l'outil de recherche inversée d'IP pour trouver rapidement et facilement le domaine ou l'hôte associé à une adresse IP.
Utilisez notre outil de ping pour vérifier rapidement et efficacement le statut et le temps de réponse de n'importe quel site web, serveur ou port.
L'outil de recherche d'IP de Digily Link fournit des informations détaillées sur toute adresse IP. Utilisez ce service en ligne gratuit pour obtenir des données IP complètes.
Générez instantanément votre lien WhatsApp gratuit avec notre générateur de liens WhatsApp. Ajoutez un message personnalisé et lancez des discussions en un clic, sans connexion ni code.