MD4 जनरेटर
हमारे MD4 जनरेटर टूल से किसी भी स्ट्रिंग इनपुट से MD4 हैश बनाएं सुरक्षित डेटा हैशिंग के लिए।
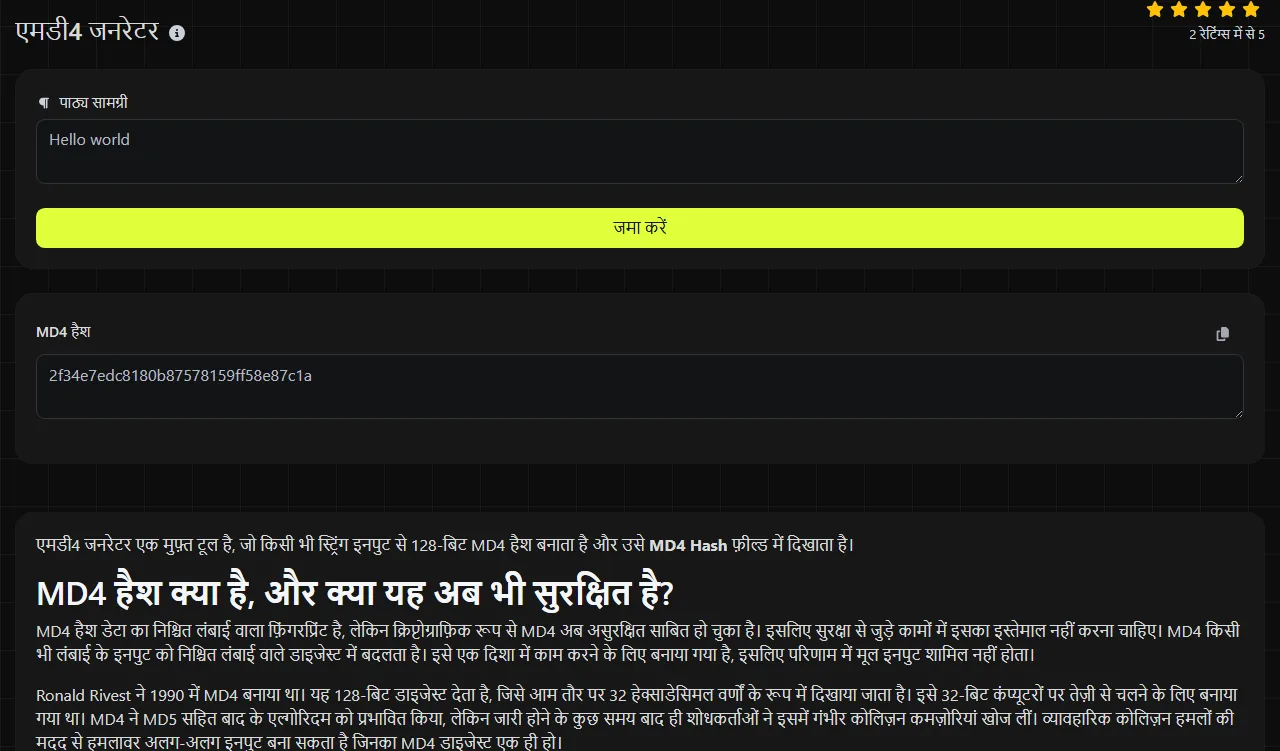
MD4 जनरेटर एक मुफ़्त टूल है, जो किसी भी स्ट्रिंग इनपुट से 128-बिट MD4 हैश बनाता है और उसे MD4 Hash फ़ील्ड में दिखाता है।
MD4 हैश क्या है, और क्या यह अब भी सुरक्षित है?
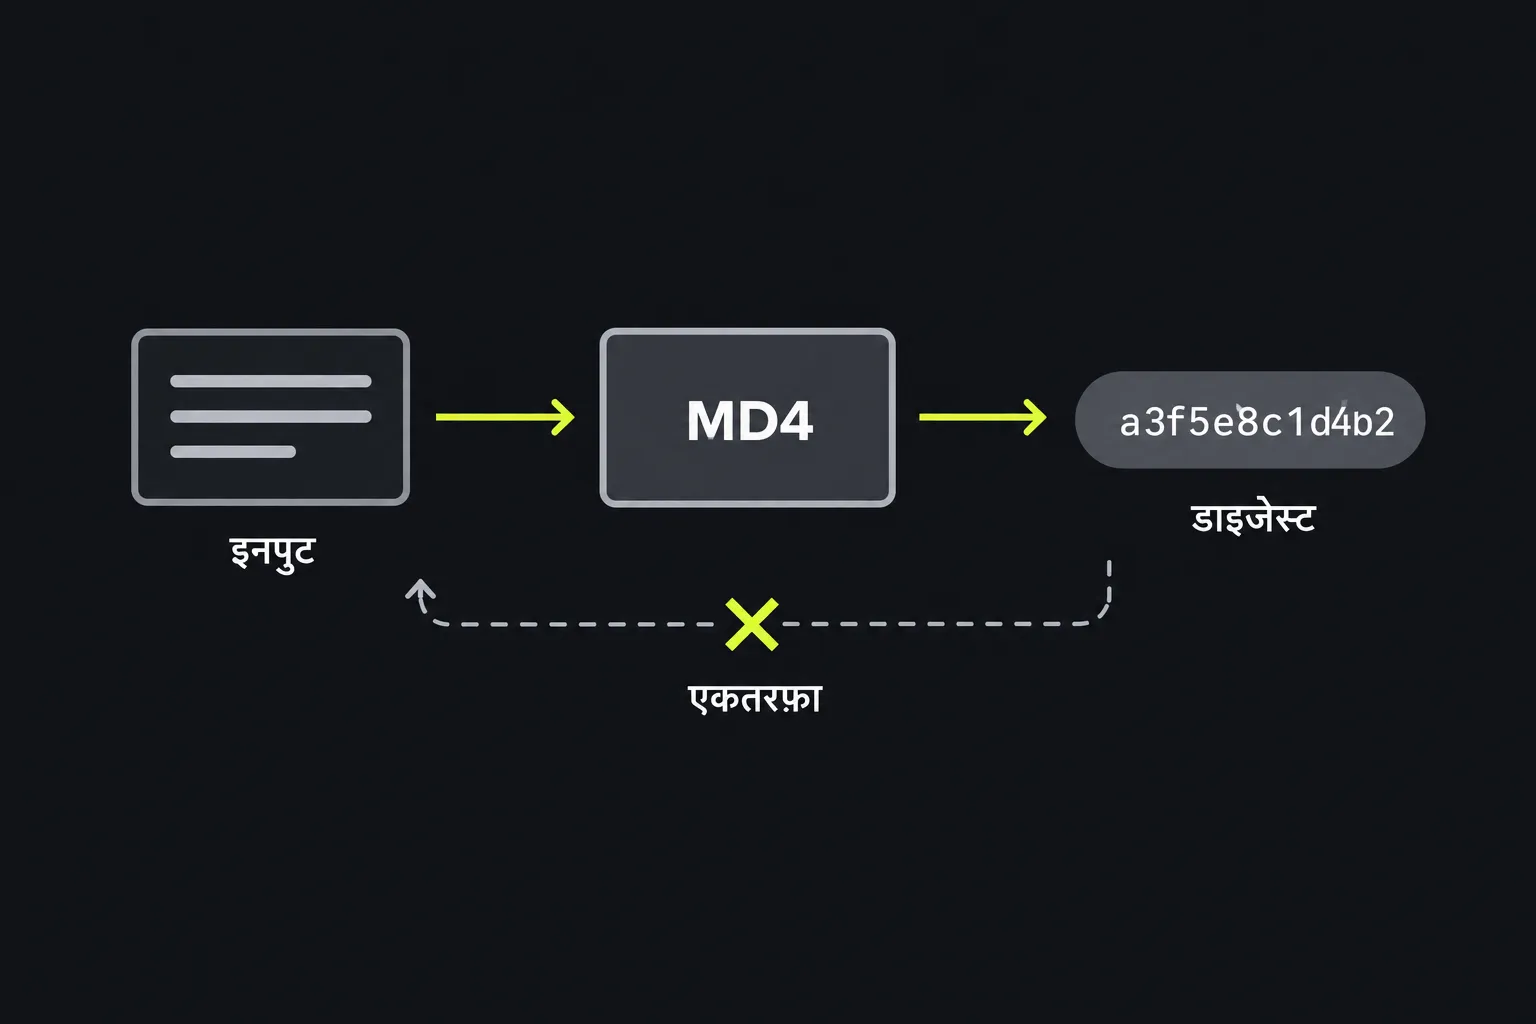
MD4 हैश डेटा का निश्चित लंबाई वाला फ़िंगरप्रिंट है, लेकिन क्रिप्टोग्राफ़िक रूप से MD4 अब असुरक्षित साबित हो चुका है। इसलिए सुरक्षा से जुड़े कामों में इसका इस्तेमाल नहीं करना चाहिए। MD4 किसी भी लंबाई के इनपुट को निश्चित लंबाई वाले डाइजेस्ट में बदलता है। इसे एक दिशा में काम करने के लिए बनाया गया है, इसलिए परिणाम में मूल इनपुट शामिल नहीं होता।
Ronald Rivest ने 1990 में MD4 बनाया था। यह 128-बिट डाइजेस्ट देता है, जिसे आम तौर पर 32 हेक्साडेसिमल वर्णों के रूप में दिखाया जाता है। इसे 32-बिट कंप्यूटरों पर तेज़ी से चलने के लिए बनाया गया था। MD4 ने MD5 सहित बाद के एल्गोरिदम को प्रभावित किया, लेकिन जारी होने के कुछ समय बाद ही शोधकर्ताओं ने इसमें गंभीर कोलिज़न कमज़ोरियां खोज लीं। व्यावहारिक कोलिज़न हमलों की मदद से हमलावर अलग-अलग इनपुट बना सकता है जिनका MD4 डाइजेस्ट एक ही हो।
डिजिटल हस्ताक्षर, सर्टिफ़िकेट, प्रमाणीकरण, सॉफ़्टवेयर सत्यापन और ऐसी किसी भी इंटीग्रिटी जांच के लिए MD4 क्रिप्टोग्राफ़िक रूप से अनुपयुक्त है, जिसमें हमलावर डेटा बदल सकता हो। पासवर्ड स्टोर करने के लिए इसका इस्तेमाल बिल्कुल नहीं करना चाहिए। आधुनिक पासवर्ड स्टोरेज में salt के साथ जानबूझकर धीमा रखा गया पासवर्ड-हैशिंग फ़ंक्शन चाहिए, जैसे Argon2id, scrypt, bcrypt या PBKDF2।
MD4 जनरेटर का इस्तेमाल कैसे करें?
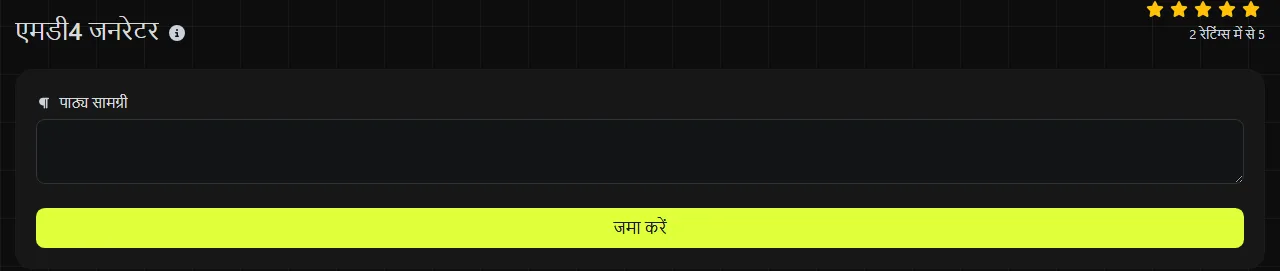
जिस सटीक स्ट्रिंग का हैश चाहिए, उसे दर्ज करें, परिणाम जनरेट करें और फिर MD4 Hash के नीचे दिख रही वैल्यू कॉपी कर लें। MD4 डाइजेस्ट एल्गोरिदम को दिए गए इनपुट बाइट्स को दर्शाता है, इसलिए छोटा सा बदलाव भी अलग परिणाम देता है।
- जांच लें कि टेक्स्ट में अनचाहे स्पेस, लाइन ब्रेक या कॉपी की गई फ़ॉर्मैटिंग न हो।
- स्ट्रिंग को इनपुट के रूप में दें और जनरेटर चलाएं।
- MD4 Hash से 128-बिट परिणाम कॉपी करें।
- किसी दूसरी वैल्यू से तुलना करते समय पक्का करें कि दोनों सिस्टम ने एक ही कैरेक्टर एन्कोडिंग और इनपुट बाइट्स इस्तेमाल किए हों।
उदाहरण के लिए, स्ट्रिंग invoice-042 एक 128-बिट MD4 डाइजेस्ट बनाती है, जिसे प्रचलित रूप से 32 हेक्साडेसिमल वर्णों में दिखाया जाता है। इनपुट को बदलकर invoice-043 करने पर अलग डाइजेस्ट मिलता है। इनपुट में केवल एक वर्ण हो या टेक्स्ट का लंबा अंश, डाइजेस्ट की लंबाई वही रहती है।
प्रोसेसिंग सर्वर पर होती है। आपका इनपुट HTTPS के ज़रिए सर्वर तक जाता है और स्टोर नहीं किया जाता। प्रोसेसिंग के लिए टेक्स्ट आपके डिवाइस से बाहर जाता है, इसलिए पासवर्ड, प्रमाणीकरण टोकन, निजी कुंजियां या अन्य गोपनीय जानकारी सबमिट न करें।
क्या MD4 को डिक्रिप्ट या रिवर्स किया जा सकता है?
MD4 हैश को डिक्रिप्ट नहीं किया जा सकता, क्योंकि हैशिंग एन्क्रिप्शन नहीं है और इसमें कोई डिक्रिप्शन कुंजी नहीं होती। निश्चित 128-बिट परिणाम बनाते समय MD4 कुछ जानकारी छोड़ देता है, इसलिए डाइजेस्ट में मूल इनपुट की पुनर्प्राप्त की जा सकने वाली कॉपी मौजूद नहीं होती।
हालांकि, इसका मतलब यह नहीं कि MD4 डाइजेस्ट गोपनीय होता है। हमलावर संभावित इनपुट का अनुमान लगाकर हर अनुमान का हैश बना सकता है और परिणामों की तुलना कर सकता है। छोटे पासवर्ड, आम वाक्यांश, टेलीफ़ोन नंबर और अनुमान लगाए जा सकने वाले पहचानकर्ता अक्सर डिक्शनरी खोज या पहले से तैयार सूचियों से मिल जाते हैं। MD4 कोलिज़न हमले, रिवर्सल हमलों से अलग होते हैं। कोलिज़न में एक ही हैश वाले दो इनपुट खोजे जाते हैं, जबकि रिवर्सल की कोशिश में किसी ज्ञात हैश के पीछे मौजूद खास इनपुट का पता लगाया जाता है।
MD4 अब भी कहां दिखाई देता है?
MD4 अब मुख्य रूप से पुराने सिस्टम और ऐसे फ़ॉर्मैट में मिलता है जिन्हें बदले बिना कम्पैटिबिलिटी टूट सकती है। इसके बचे हुए उपयोग इसे नए सुरक्षा डिज़ाइन के लिए उपयुक्त नहीं बनाते।
- पुराना Windows प्रमाणीकरण NT हैश फ़ॉर्मैट के हिस्से के रूप में MD4 का उपयोग करता है। यह सुझाया गया पासवर्ड-स्टोरेज डिज़ाइन नहीं, बल्कि कम्पैटिबिलिटी की आवश्यकता है।
- eDonkey और eMule पहचानकर्ता ed2k स्कीम में MD4 पर आधारित फ़ाइल और चंक हैश का उपयोग करते हैं।
- पुराने चेकसम रिकॉर्ड में आर्काइव की गई फ़ाइलों को पहले प्रकाशित वैल्यू से जांचते समय MD4 की ज़रूरत पड़ सकती है।
- बंद डीडुप्लिकेशन वर्कफ़्लो में MD4 को तब बनाए रखा जा सकता है, जब इनपुट भरोसेमंद हों और दुर्भावनापूर्ण कोलिज़न से सुरक्षा के बजाय मौजूदा इंडेक्स के साथ कम्पैटिबिलिटी अधिक महत्वपूर्ण हो।
नए चेकसम या इंटीग्रिटी सिस्टम के लिए MD4 के बजाय SHA-256 या SHA-3 जैसा मौजूदा विकल्प इस्तेमाल करें। MD4 से MD5 पर जाने से कोलिज़न की समस्या हल नहीं होती, क्योंकि MD5 भी असुरक्षित साबित हो चुका है। MD5 जनरेटर केवल तब उपयोगी है जब कोई पुराना फ़ॉर्मैट स्पष्ट रूप से MD5 की मांग करता हो, जबकि व्हर्लपूल जनरेटर वहां उपयोगी है जहां किसी मौजूदा स्पेसिफ़िकेशन में Whirlpool आवश्यक हो।
दो MD4 परिणाम कभी-कभी अलग क्यों होते हैं?
अगर मूल इनपुट बाइट्स अलग हों, तो MD4 परिणाम भी अलग होंगे, भले ही स्क्रीन पर दिखने वाला टेक्स्ट एक जैसा लगे। किसी भी परिणाम को गलत मानने से पहले एन्कोडिंग, खाली जगहों और विराम-चिह्नों की जांच करें।
- शुरू और आखिर के स्पेस भी डेटा होते हैं और डाइजेस्ट बदल देते हैं।
- Windows और Unix में लाइन समाप्त करने के लिए अलग बाइट क्रम इस्तेमाल होते हैं, इसलिए कॉपी किए गए कई पंक्तियों वाले टेक्स्ट का हैश अलग हो सकता है।
- अपरकेस और लोअरकेस अक्षर अलग इनपुट माने जाते हैं।
- उच्चारण-चिह्न वाले वर्णों के संयुक्त और अलग-अलग Unicode रूप देखने में एक जैसे हो सकते हैं, लेकिन उनके बाइट्स अलग होते हैं।
- टेक्स्ट इस बात पर निर्भर करता है कि उसे बाइट्स में बदलने के लिए कौन-सी कैरेक्टर एन्कोडिंग इस्तेमाल की गई है।
- 00123 जैसी संख्या को स्ट्रिंग के रूप में देने पर टेक्स्ट की तरह हैश किया जाता है। शुरुआत के शून्य हटाने से इनपुट बदल जाता है।
- खाली बाइट क्रम का भी मान्य MD4 डाइजेस्ट होता है, हालांकि कोई इंटरफ़ेस चलने से पहले इनपुट मांग सकता है।
इनपुट की लंबाई चाहे जितनी हो, MD4 हमेशा 128 बिट देता है। बहुत लंबे इनपुट के मामले में डाइजेस्ट का निश्चित आकार यह नहीं बताता कि कितना टेक्स्ट या डेटा प्रोसेस किया गया था।
अक्सर पूछे जाने वाले सवाल
क्या MD4 और MD5 एक ही हैं?
नहीं। MD5 बाद का एल्गोरिदम है, जिसे Ronald Rivest ने 1992 में प्रकाशित किया था, हालांकि MD4 और MD5 दोनों 128-बिट डाइजेस्ट बनाते हैं। इनके परिणामों को एक-दूसरे की जगह इस्तेमाल नहीं किया जा सकता और दोनों में व्यावहारिक कोलिज़न कमज़ोरियां हैं।
क्या MD4 डाइजेस्ट में अक्षरों का केस मायने रखता है?
अपरकेस और लोअरकेस हेक्साडेसिमल रूप एक ही डाइजेस्ट बाइट्स को दर्शा सकते हैं। उदाहरण के लिए, हेक्साडेसिमल अक्षरों A–F और a–f की संख्यात्मक वैल्यू एक ही होती हैं। कुछ सॉफ़्टवेयर केस-सेंसिटिव टेक्स्ट तुलना करते हैं, इसलिए ज़रूरत पड़ने पर रूप को सामान्य बनाएं या डीकोड किए गए बाइट्स की तुलना करें।
Windows NT हैश का संबंध MD4 से क्यों है?
NT हैश की गणना ऐसे पासवर्ड से की जाती है जिसे UTF-16LE में एन्कोड करके MD4 से प्रोसेस किया गया हो। यह फ़ॉर्मैट बिना salt का है और इसकी गणना तेज़ी से होती है, जिससे कैप्चर किए गए हैश अनुमान लगाने वाले हमलों के प्रति असुरक्षित हो जाते हैं। यह कुछ पुराने प्रमाणीकरण संदर्भों में pass-the-hash हमलों की भी अनुमति देता है, जहां हैश मौजूद होना ही पासवर्ड वापस निकाले बिना प्रमाणीकरण के लिए पर्याप्त हो सकता है।
क्या MD4 को मैसेज ऑथेंटिकेशन कोड के रूप में इस्तेमाल कर सकते हैं?
ऐसी साधारण संरचना असुरक्षित है जिसमें मैसेज से पहले कोई गुप्त वैल्यू जोड़कर MD4 से उसका हैश बनाया जाता है। इसकी एक वजह यह है कि MD4 में length-extension गुण होता है। कुछ पुराने स्पेसिफ़िकेशन HMAC-MD4 को परिभाषित करते हैं, लेकिन इसका उपयोग केवल अपरिहार्य कम्पैटिबिलिटी वाले कामों तक सीमित रहना चाहिए। नए सिस्टम में HMAC-SHA-256 जैसी मौजूदा HMAC संरचना इस्तेमाल करें।
क्या यह जनरेटर किसी फ़ाइल का MD4 निकाल सकता है?
यह टूल स्ट्रिंग इनपुट के लिए बनाया गया है, इसलिए यह न मानें कि फ़ाइल की सामग्री पेस्ट करना मूल फ़ाइल बाइट्स का हैश बनाने के बराबर है। बाइनरी फ़ाइलें, कैरेक्टर रूपांतरण और बदली हुई लाइन एंडिंग, सभी अलग परिणाम दे सकते हैं। किसी पुराने फ़ाइल चेकसम के लिए ऐसा स्थानीय फ़ाइल-हैशिंग टूल इस्तेमाल करें जो स्पष्ट रूप से MD4 का समर्थन करता हो। फिर जांचें कि अपेक्षित वैल्यू पूरी फ़ाइल के लिए है या ed2k जैसे किसी चंक-आधारित फ़ॉर्मैट के लिए।
समान उपकरण
हमारे MD2 जनरेटर टूल का उपयोग करके किसी भी स्ट्रिंग इनपुट से MD2 हैश उत्पन्न करें डेटा अखंडता सत्यापन के लिए।
हमारे MD5 जनरेटर टूल से किसी भी स्ट्रिंग इनपुट से 32-अक्षर का MD5 हैश उत्पन्न करें विश्वसनीय डेटा हैशिंग के लिए।
लोकप्रिय उपकरण
हमारे हस्ताक्षर जनरेटर टूल के साथ अपनी खुद की कस्टम हस्ताक्षर बनाएं और आसानी से डाउनलोड करें।
हमारे टेक्स्ट साइज कैलकुलेटर टूल का उपयोग करके किसी भी टेक्स्ट का आकार बाइट्स (B), किलोबाइट्स (KB), या मेगाबाइट्स (MB) में गणना करें।
रिवर्स IP लुकअप टूल का उपयोग करके किसी भी IP पते से जुड़े डोमेन या होस्ट को जल्दी और आसानी से खोजें।
हमारे पिंग टूल का उपयोग करके किसी भी वेबसाइट, सर्वर, या पोर्ट की स्थिति और प्रतिक्रिया समय को जल्दी और कुशलता से जांचें।
डिजिली लिंक का आईपी लुकअप टूल किसी भी आईपी पते के बारे में विस्तृत जानकारी प्रदान करता है। इस मुफ्त ऑनलाइन सेवा का उपयोग करके व्यापक आईपी डेटा प्राप्त करें।
हमारे WhatsApp लिंक जनरेटर से तुरंत अपना मुफ्त WhatsApp लिंक बनाएं। एक कस्टम संदेश जोड़ें और एक क्लिक में चैट शुरू करें, लॉग इन या कोडिंग की आवश्यकता नहीं।