Whirlpool generator
Whirlpool generator er et gratis værktøj, der omdanner en tekststreng til en kryptografisk Whirlpool-hash med fast længde.
Hvad er Whirlpool, og er algoritmen stadig sikker?
Whirlpool er en kryptografisk 512-bit-hashfunktion, der stadig anses for at være sikker mod praktiske kollisions- og preimage-angreb, selv om den sjældent bruges i nye systemer. Vincent Rijmen og Paulo S. L. M. Barreto beskrev den første gang i 2000, og en revideret version blev senere optaget i standarden ISO/IEC 10118-3.
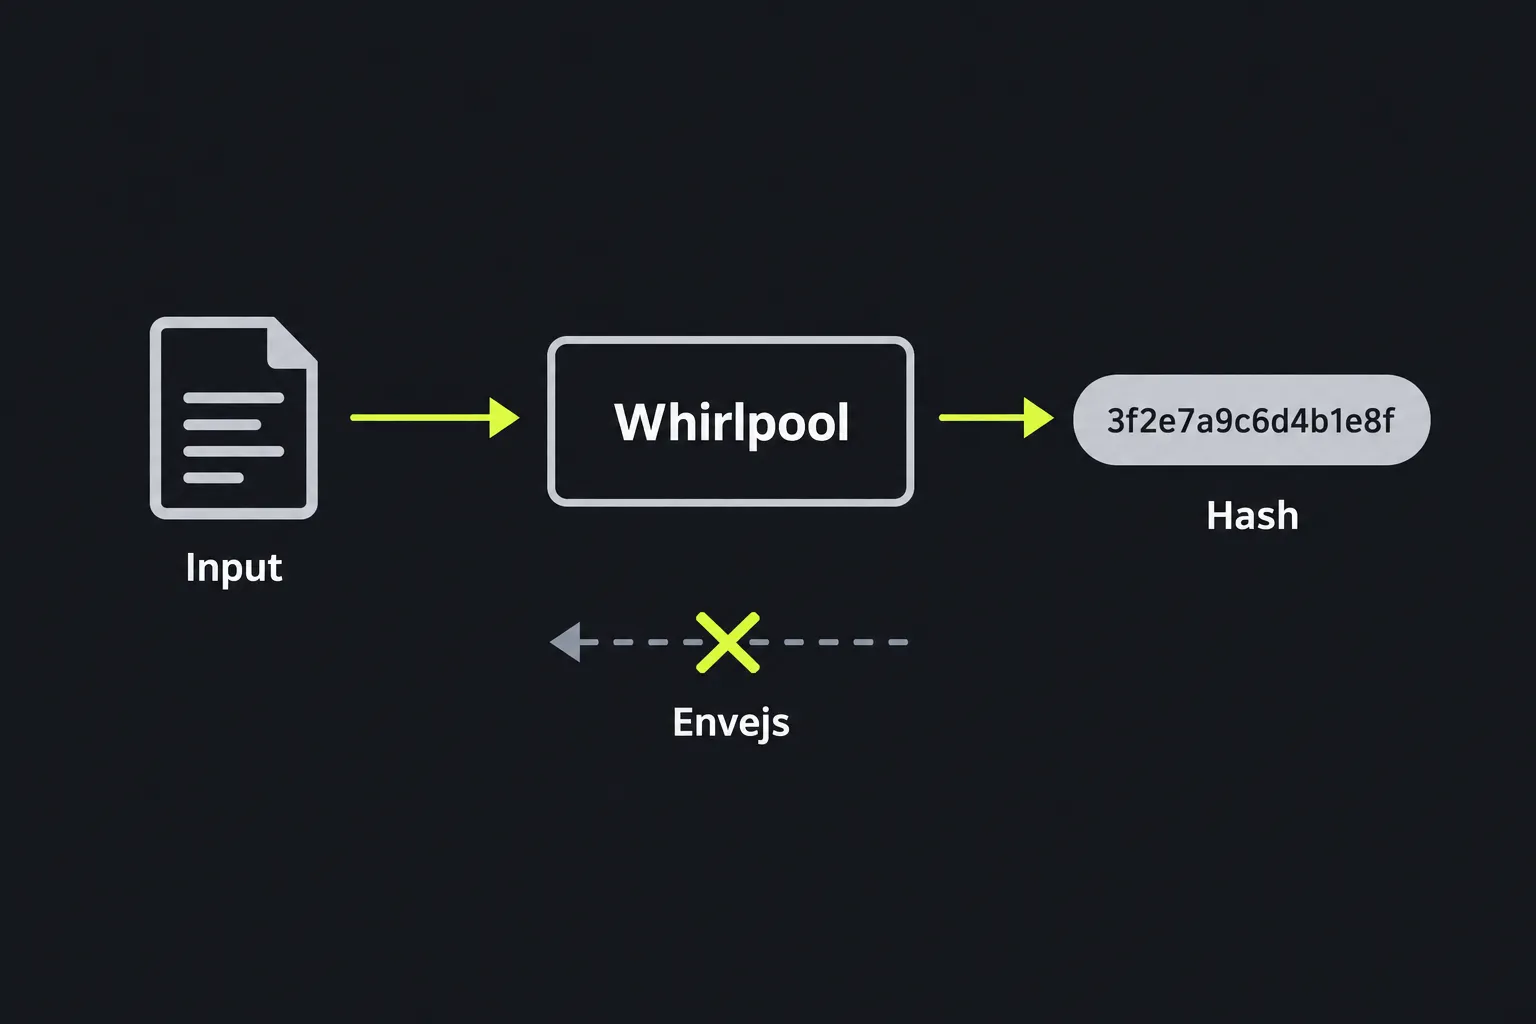
Whirlpool-hashfunktionen omdanner inputdata til et fingeraftryk, som kaldes en digest. Whirlpool-hashing er en envejsproces, og resultatet har altid samme længde, uanset om inputtet består af ét tegn eller flere siders tekst. Selv en lille ændring af inputtet bør give en markant anderledes Whirlpool-digest.
Whirlpool genererer 512 bit, hvilket svarer til 64 byte. Når resultatet vises hexadecimalt, indeholder det 128 hexadecimale tegn. Der findes ingen kendte praktiske angreb, som bryder hele algoritmen, men den begrænsede udbredelse betyder, at SHA-256 eller SHA-512 som regel er lettere at integrere med moderne software og protokoller.
Hvordan bruger jeg Whirlpool generator?
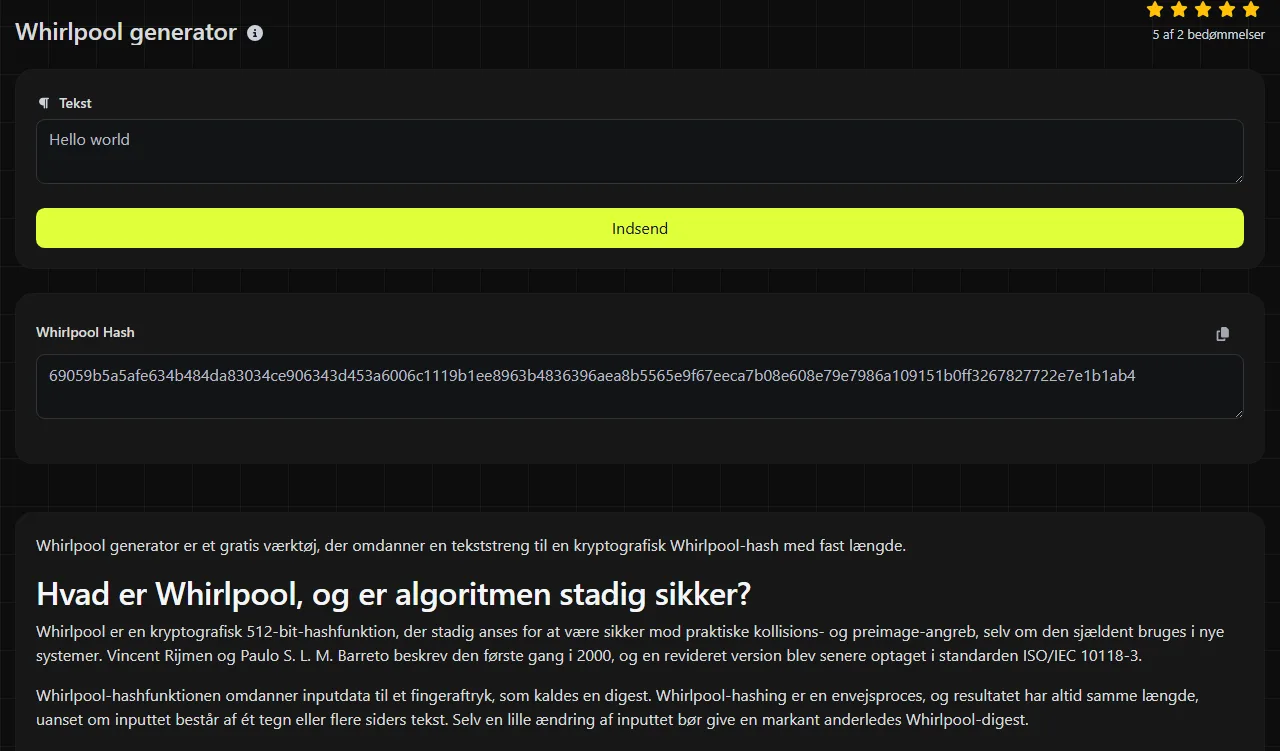
Indtast præcis den tekststreng, du vil hashe, og brug værdien i resultatfeltet Whirlpool Hash. Kopiér hele Whirlpool-digesten uden at tilføje eller fjerne tegn.
Whirlpool-beregningen udføres på serveren. Dit input til Whirlpool generator sendes til serveren via HTTPS og gemmes ikke. Da inputtet forlader din enhed under behandlingen, bør du undgå at indsende adgangskoder, private nøgler eller andet materiale, som aldrig må sendes til en ekstern tjeneste.
Et almindeligt hexadecimalt resultat ser sådan ud:
- Inputtet invoice-2026 giver en 512-bit-digest, der vises som 128 hexadecimale tegn.
- Inputtet Invoice-2026 giver en anden digest på 128 tegn, fordi det store begyndelsesbogstav ændrer inputtet.
- Inputtet invoice-2026 giver også en anden digest, fordi mellemrummet til sidst er en del af tekststrengen.
Når du kontrollerer en kendt værdi, skal du sikre dig, at begge sider bruger Whirlpool og ikke en anden 512-bit-algoritme. En digest på 128 tegn er ikke i sig selv nok til at identificere Whirlpool.
Kan en Whirlpool-hash dekrypteres eller gendannes?
Nej, en Whirlpool-hash kan ikke dekrypteres, fordi hashing ikke er kryptering og derfor ikke har en dekrypteringsnøgle. Man kan kun afprøve mulige input, hashe hvert af dem og se, om en digest matcher.
Denne gætteproces kan afsløre korte eller forudsigelige input. En hash af et almindeligt ord kan findes ved at afprøve ordbøger eller tidligere beregnede værdier, selv om selve hashfunktionen ikke er blevet vendt om. Lange, uforudsigelige input er langt sværere at gætte, men det gør ikke rå Whirlpool-hashing egnet til lagring af adgangskoder.
Adgangskodedatabaser bør bruge en metode til adgangskodehashing som Argon2id, scrypt eller bcrypt i stedet for rå Whirlpool. Disse metoder understøtter salts og bevidst ressourcekrævende behandling, som gør omfattende gætteangreb langsommere. Whirlpool er en generel hashfunktion og giver ikke i sig selv denne særlige beskyttelse af adgangskoder.
Hvornår er Whirlpool stadig relevant?
Whirlpool er fortsat nyttig, når en eksisterende specifikation, et arkiv eller en applikation udtrykkeligt kræver algoritmen. En digest på 512 bit gør også tilfældige sammenfald ekstremt usandsynlige, men valget bør normalt afgøres af kompatibilitetskrav.
- Kontrolsummer kan afsløre utilsigtede ændringer i downloads, sikkerhedskopier og overførte data, når der allerede findes en pålidelig Whirlpool-værdi.
- Deduplikeringssystemer kan bruge digests som mulige identifikatorer og derefter foretage en byte-for-byte-sammenligning, før data slettes.
- Kompatibilitet med ældre systemer kan kræve Whirlpool til ældre arkiver, integritetskataloger eller applikationer, der allerede gemmer algoritmens digests.
- Dataindeksering kan bruge en digest som identifikator med fast længde, når systemet allerede er standardiseret på Whirlpool.
En almindelig Whirlpool-kontrolsum beviser ikke, hvem der har oprettet en fil. En angriber, som kan udskifte både filen og dens offentliggjorte hash, kan få dem til at stemme overens. Systemer med krav om autentificering skal derfor bruge en digital signatur eller en nøglebaseret kode til godkendelse af meddelelser.
Vælg ikke MD2, MD4 eller SHA-1 som sikkerhedsopgraderinger. Disse ældre algoritmers kollisionsresistens er brudt. MD2 generator, MD4 generator og SHA-1 generator er primært relevante, når du skal genskabe værdier, som kræves af ældre systemer.
Hvilke detaljer i inputtet ændrer en Whirlpool-hash?
Whirlpool behandler hver eneste byte i inputtet, herunder mellemrum, tegnsætning, brug af store og små bogstaver samt linjeskift. To tekststrenge, der ser ens ud på skærmen, kan derfor have forskellige hashes.
- Indledende og afsluttende mellemrum er en del af inputtet til Whirlpool, medmindre de fjernes før hashing.
- I Whirlpool er et linjeskift skrevet som LF et andet input end CRLF-konventionen, der ofte bruges af Windows-software.
- Tegn med accenter og tegn fra andre skriftsystemer skal omdannes til byte med en tegnkodning. UTF-8 og en anden kodning giver ikke nødvendigvis samme digest.
- Tal, der indtastes i Whirlpool generator, behandles som tegn. Teksten 0015 er forskellig fra 15.
- Et tomt input har stadig en defineret Whirlpool-digest. Resultatet vises ikke som et tomt felt.
- Selv meget lange input giver stadig 512 bit.
For at få reproducerbare resultater skal du bevare den oprindelige tegnkodning og de oprindelige linjeskift samt undgå automatisk fjernelse af mellemrum eller Unicode-normalisering. Algoritmen hasher byte og ved ikke, at to forskelligt kodede sekvenser kan repræsentere den samme synlige tekst.
Ofte stillede spørgsmål
Ændrer store hexadecimale bogstaver hashværdien?
Nej. I en Whirlpool-digest kan hexadecimale bogstaver skrives med stort eller småt uden at ændre den underliggende digest. Hvis to gyldige hexadecimale værdier kun adskiller sig ved brugen af store og små bogstaver, repræsenterer de samme byte.
Giver en 512-bit-digest en kollisionssikkerhed på 512 bit?
Nej. For en ideel 512-bit-hash er den generelle kollisionsresistens cirka 256 bit på grund af fødselsdagsgrænsen. Den generelle preimage-resistens er cirka 512 bit, men disse tal opvejer ikke svage input eller dårligt applikationsdesign.
Kan jeg bruge værktøjet til at hashe en fil?
Værktøjet er beregnet til tekststrenge, så vilkårlige byte fra en fil bør ikke indsættes i et tekstfelt. Brug i stedet en lokal applikation eller et bibliotek, der kan behandle filer og udtrykkeligt understøtter Whirlpool. Sammenlign derefter hele den hexadecimale digest på 128 tegn.
Skal jeg føje en salt til en Whirlpool-kontrolsum?
Som regel ikke. Kontrolsummer skal kunne genskabes ud fra de oprindelige data, mens en tilfældig salt ændrer resultatet og skal gemmes, hvis det skal kunne genskabes. Salts bruges primært i metoder til adgangskodehashing, hvor Whirlpool alene ikke er et passende valg.
Før du stoler på et resultat, bør du kontrollere algoritmens navn, inputtets tegnkodning, mellemrum og digestens fulde længde. Opbevar den forventede kontrolsum på en pålidelig placering adskilt fra de data, den skal verificere.
Populære værktøjer
Opret din egen tilpassede signatur og download den nemt med vores signaturgeneratorværktøj til personlige e-signaturer.
Beregn størrelsen af enhver tekst i Bytes (B), Kilobytes (KB) eller Megabytes (MB) ved hjælp af vores tekststørrelsesberegner.
Brug værktøjet til reverse IP-opslag for hurtigt og nemt at finde det domæne eller den vært, der er knyttet til en IP-adresse.
Brug vores ping-værktøj til hurtigt og effektivt at tjekke status og svartid for enhver hjemmeside, server eller port.
Digily Links IP-opslagsværktøj giver detaljerede oplysninger om enhver IP-adresse. Brug denne gratis online tjeneste til at få omfattende IP-data.
Generer dit gratis WhatsApp-link øjeblikkeligt med vores WhatsApp Link Generator. Tilføj en tilpasset besked og start chats med ét klik. Ingen login eller kodning krævet.