Webhostingstjekker
Webhostingstjekker er et gratis værktøj, der finder udbyderen bag et website og viser den tilknyttede internetudbyder, organisation og omtrentlige netværksplacering.
Hvad undersøger et webhostingtjek egentlig?
Et webhostingtjek undersøger de netværksoplysninger, der er knyttet til den IP-adresse, som returneres for et værtsnavn. Når du indtaster en host, bruger værktøjet DNS-opslag på serveren til at finde dens IPv4-adresse og viser derefter oplysninger, der er knyttet til adressen.
DNS, eller Domain Name System, oversætter navne som www.example.co.uk til numeriske IP-adresser, som computere bruger til at oprette forbindelser. Værktøjet foretager opslaget med PHP-funktionen gethostbyname. Da funktionen finder IPv4-adresser, giver en host, der kun er tilgængelig via IPv6, muligvis ikke et brugbart resultat.
Organisationen i resultatet kan være et webhostingfirma, en internetudbyder, en cloudplatform eller et content delivery network. Det er ikke nødvendigvis den virksomhed, der ejer eller driver websitet. Websites bag tjenester som Cloudflare kan vise det netværk, der fungerer som proxy, mens oprindelsesserverens adresse forbliver skjult.
Hvordan bruger jeg Webhostingstjekker?
Indtast websitets host i feltet Host, og start kontrollen. Et almindeligt værtsnavn som example.co.uk eller www.example.co.uk er den mindst tvetydige indtastning.
- Fjern eventuelle stier, forespørgselsstrenge og sidefragmenter, hvis du kun skal identificere hosten.
- Behold præcis det subdomæne, der er problemer med. www.example.co.uk og shop.example.co.uk kan pege på forskellige udbydere.
- Kør kontrollen, og sammenlign den returnerede organisation og placering med den tjeneste, du forventede at se.
Indtast for eksempel shop.example.co.uk, når du undersøger problemer med webshoppen, i stedet for kun at indtaste example.co.uk. Hvis subdomænet peger på en separat e-handelsplatform, kan den returnerede organisation være en anden end i hovedsitets resultat. Gå ikke ud fra, at alle navne under ét domæne bruger den samme infrastruktur.
Mellemrum er ikke gyldige i et almindeligt værtsnavn. Stier, tegnsætning fra kopieret tekst og afsluttende punktummer kan også gøre indtastningen tvetydig, så fjern dem først. Internationaliserede domænenavne med accenttegn eller ikke-latinske tegn har en ASCII-kompatibel form, som består af A-labels og bruger Punycode-kodning. Hvis Unicode-stavemåden ikke kan slås op, skal du bruge domænets ASCII-kompatible form. Tal er gyldige i mange hostlabels, men understregningstegn er ikke gyldige i almindelige offentlige værtsnavne til websites.
Kontrollen udføres på serveren. Din indtastning sendes til serveren via HTTPS og gemmes ikke.
Sådan tolker du resultatet
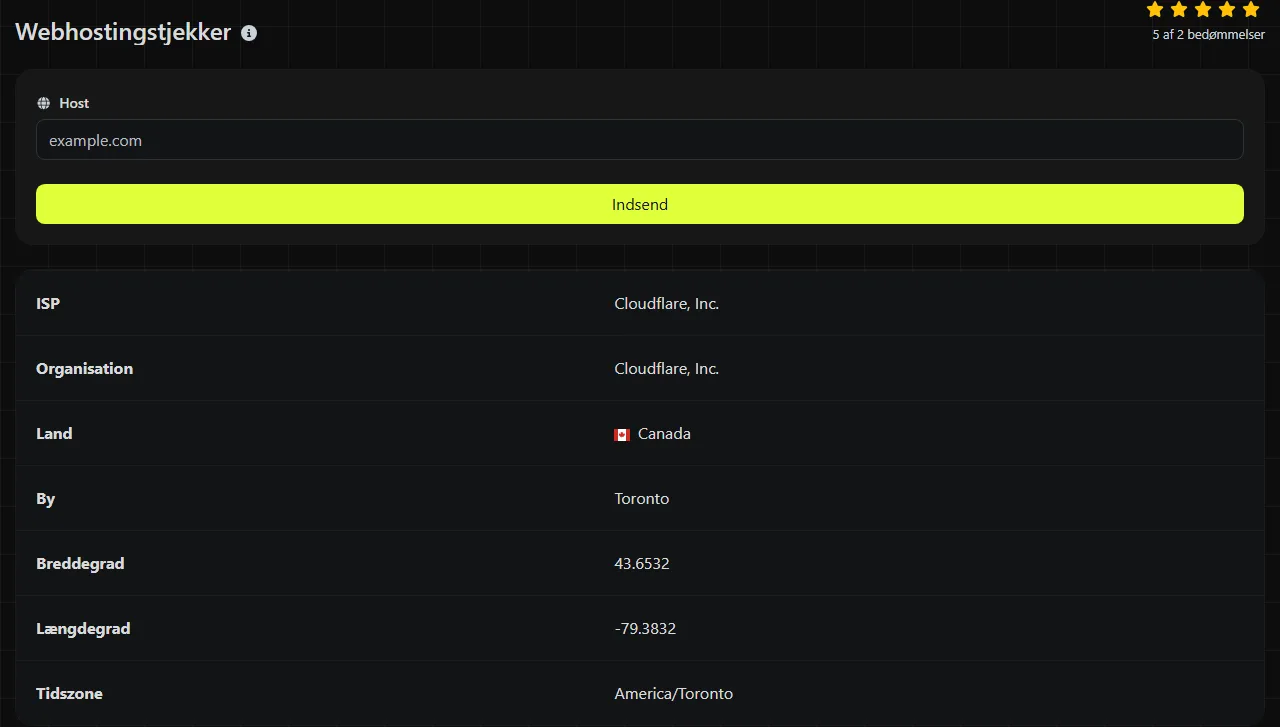
Se resultatet som oplysninger om det netværk, der aktuelt svarer for den fundne host, ikke som dokumentation for, hvem der ejer websitet, eller hvor det fysiske serverrum ligger. Hvert felt viser en særskilt del af billedet.
| Resultatfelt | Hvad det fortæller dig |
|---|---|
| ISP | Internetudbyderen eller netværket, der er knyttet til den fundne IP-adresse. |
| Organisation | Den organisation, der er registreret eller identificeret for det pågældende netværksområde. Det kan være en cloududbyder, et CDN eller et overordnet hostingfirma. |
| Breddegrad | En anslået breddegrad, der er knyttet til IP-adressen eller netværkets registrerede placering. |
| Længdegrad | En anslået længdegrad, der er knyttet til de samme placeringsdata. |
| Tidszone | Den tidszone, der er knyttet til den anslåede netværksplacering. |
Bredde- og længdegrad er IP-geolokationsdata, ikke GPS-målinger. De kan henvise til en udbyders registrerede kontor, et regionalt netværksknudepunkt eller et større geografisk område. Oplysningerne bør ikke bruges til at identificere en bygning eller bekræfte, hvor websitedata juridisk set opbevares.
En ukendt internetudbyder eller organisation er ikke automatisk tegn på en fejl. Administrerede hostingudbydere lejer ofte kapacitet hos større infrastrukturudbydere, og forhandlere kan stå anført under navnet på ejeren af det overordnede netværk.
Typiske undersøgelser
Et webhostingtjek er mest nyttigt, når du allerede ved, hvilken udbyder eller destination efter en flytning du forventer, og har brug for en uafhængig kontrol af hostens aktuelle DNS-destination.
- Et flyttet website viser stadig den gamle version. Kontrollér først, om browserens, reverse proxyens eller CDN'ets cache indeholder forældet indhold. Kontrollér det præcise værtsnavn, der bruges i browseren. Hvis organisationen stadig svarer til den tidligere udbyder, er DNS-ændringen muligvis ikke nået frem til den resolver, som værktøjet bruger, eller også peger posten stadig på den gamle tjeneste.
- Et subdomæne virker ikke, mens hovedsitet fungerer. Kør separate kontroller af example.co.uk, www.example.co.uk og det subdomæne, der ikke virker. Forskellige resultater tyder på, at navnene bruger separate DNS-poster eller hostingtjenester.
- Der vises en certifikatadvarsel efter et hostingskift. En almindelig årsag er, at certifikatet på den nye host mangler, ikke matcher eller endnu ikke er klargjort, så kontrollér først certifikatkonfigurationen. Hvis den er korrekt, skal du kontrollere, om hosten peger på den tilsigtede udbyder. Det kan afsløre en forældet eller forkert DNS-destination, men værktøjet undersøger ikke certifikatet, dets udløbsdato eller de værtsnavne, det dækker.
Hvis destinationen ser korrekt ud, men websitet stadig ikke virker, kan problemet ligge i HTTP-, TLS- eller applikationslaget. HTTP/2 Kontrolværktøj kan undersøge protokolunderstøttelsen, mens Brotli Kontrolværktøj kan bekræfte, om serveren bruger Brotli-komprimering. Ingen af dem erstatter en specifik diagnosticering af DNS eller certifikater.
Hvorfor kan cache få en korrekt DNS-ændring til at se forkert ud?
DNS-cache kan få forskellige resolvere til at returnere forskellige svar, indtil de cachelagrede poster udløber. DNS-poster har en levetid, normalt kaldet TTL, som fortæller rekursive resolvere, hvor længe de må gemme et svar.
Efter en ændring kan din internetudbyder, dit kontornetværk, din enhed eller værktøjets resolver på serveren stadig have en tidligere adresse gemt. Det kaldes ofte en udbredelsesforsinkelse, selv om DNS ikke opdateres overalt som én koordineret hændelse. Hver cachelagret post udløber uafhængigt og slås normalt op igen, når en ny forespørgsel kræver det.
Brug et separat DNS-opslag til at sammenligne den fundne adresse med den aktuelle A-post hos din DNS-udbyder, og kontrollér fra mere end ét netværk, hvis forskellen har betydning. Bekræft også, at du har ændret den autoritative DNS-zone og det korrekte hostlabel. En ændring af www ændrer ikke automatisk det nøgne domæne, og det gælder også den anden vej.
Ingen webhostingstjekker kan garantere, at dens svar matcher alle besøgendes aktuelle DNS-svar. Round-robin-DNS, geografisk distribuerede tjenester og CDN'er kan med vilje returnere forskellige adresser afhængigt af resolveren eller placeringen.
Ofte stillede spørgsmål
Kan værktøjet finde virksomheden, der ejer et website?
Nej. Det identificerer netværksoplysninger, der er knyttet til den fundne host, ikke den juridiske ejer af domænet eller websitet. Domænets registreringsoplysninger, virksomhedsregistre og websitets egne juridiske oplysninger er separate kilder.
Hvorfor er organisationens navn anderledes end på min hostingfaktura?
Din leverandør kan være en forhandler eller en administreret tjeneste, som bruger en anden virksomheds netværk. Resultatet kan derfor vise navnet på en overordnet cloud- eller datacenterudbyder i stedet for den virksomhed, du betaler. Sammenlign netværksoplysningerne med din udbyders dokumentation, før du betragter forskellen som en fejl.
Kan jeg kontrollere et website, der kun bruger IPv6?
Det underliggende opslag af værtsnavnet bruger gethostbyname, som finder IPv4-adresser. En host, der kun bruger IPv6, returnerer derfor muligvis ikke brugbare hostingoplysninger, selv om den fungerer for besøgende med IPv6-forbindelse. I det tilfælde er et separat opslag af AAAA-posten den rette kontrol.
Virker et meget langt værtsnavn?
DNS begrænser et komplet domænenavn til 253 oktetter i den normale tekstform, når det valgfrie afsluttende rodpunktum er udeladt. Hvert label er normalt begrænset til 63 oktetter. En indtastning, der overskrider DNS' navnegrænser, kan ikke repræsentere en gyldig offentlig host. I praksis bør du kun kopiere hosten og fjerne lange stier eller sporingsparametre, før du sender den.
Skal jeg indtaste roddomænet eller www-adressen?
Kontrollér det navn, som de besøgende faktisk bruger. Kontrollér derefter den anden form separat, hvis du er i tvivl om omdirigeringer eller DNS-poster. Roddomænet og www-adressen kan pege på forskellige systemer, selv om det ene i sidste ende omdirigerer til det andet. Notér begge resultater, før du ændrer DNS, så du kan se, hvilken host der stadig kræver opmærksomhed.
Populære værktøjer
Opret din egen tilpassede signatur og download den nemt med vores signaturgeneratorværktøj til personlige e-signaturer.
Beregn størrelsen af enhver tekst i Bytes (B), Kilobytes (KB) eller Megabytes (MB) ved hjælp af vores tekststørrelsesberegner.
Brug værktøjet til reverse IP-opslag for hurtigt og nemt at finde det domæne eller den vært, der er knyttet til en IP-adresse.
Brug vores ping-værktøj til hurtigt og effektivt at tjekke status og svartid for enhver hjemmeside, server eller port.
Digily Links IP-opslagsværktøj giver detaljerede oplysninger om enhver IP-adresse. Brug denne gratis online tjeneste til at få omfattende IP-data.
Generer dit gratis WhatsApp-link øjeblikkeligt med vores WhatsApp Link Generator. Tilføj en tilpasset besked og start chats med ét klik. Ingen login eller kodning krævet.