आईडीएन पन्यकोड कन्वर्टर
हमारे IDN Punycode कनवर्टर टूल के साथ आसानी से IDN को Punycode में और वापस कन्वर्ट करें, सटीक डोमेन नाम प्रबंधन के लिए।
आईडीएन पन्यकोड कन्वर्टर एक मुफ़्त टूल है, जो अंतरराष्ट्रीयकृत डोमेन नामों को Punycode ASCII में और Punycode को वापस पढ़ने योग्य Unicode टेक्स्ट में बदलता है।
Punycode क्या है और इसकी ज़रूरत क्यों पड़ती है?
Punycode, Unicode U-labels को ASCII A-labels में बदलने वाली IDNA प्रक्रिया का हिस्सा है। इसकी मदद से ü, é या 漢 जैसे अक्षरों वाले नाम उन सिस्टम से भी गुज़र सकते हैं, जिन्हें मूल रूप से केवल सामान्य लैटिन अक्षरों, अंकों और हाइफ़न के लिए बनाया गया था।
IDNA A-label की शुरुआत xn-- से होती है। यह प्रीफ़िक्स IDNA को समझने वाले ऐप्लिकेशन को बताता है कि आगे के अक्षर किसी U-label का Punycode रूप हैं। डॉट से लेबल अलग-अलग रहते हैं, इसलिए डोमेन के हर हिस्से को स्वतंत्र रूप से बदला जाता है।
Punycode का इस्तेमाल Internationalised Domain Names in Applications में होता है, जिसे आम तौर पर IDNA कहा जाता है। IDNA वैलिडेशन और अक्षरों के प्रबंधन को भी संभालता है, जबकि Punycode किसी मान्य Unicode लेबल का ASCII रूप उपलब्ध कराता है।
Punycode एक एन्कोडिंग है, एन्क्रिप्शन नहीं। कोई भी ASCII रूप को वापस Unicode में बदल सकता है। इसलिए इससे जानकारी गोपनीय नहीं रहती और इसका इस्तेमाल कभी भी जानकारी छिपाने के लिए नहीं करना चाहिए।
अंतरराष्ट्रीयकृत डोमेन नाम कैसे बदलें?
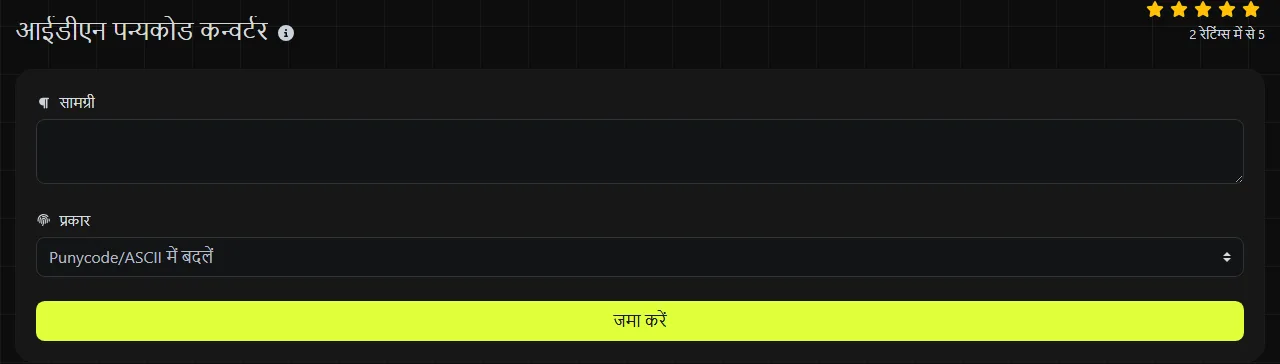
Unicode टेक्स्ट को Punycode/ASCII में बदलें में दर्ज करें या ASCII A-labels को IDN/टेक्स्ट में बदलें में डालें। संबंधित नतीजा Punycode/ASCII या IDN/Text में दिखाई देगा।
- सिर्फ़ वही डोमेन नाम या लेबल कॉपी करें जिसे बदलना है। उसके आगे-पीछे के उद्धरण चिह्न शामिल न करें।
- उच्चारण चिह्न वाले या गैर-लैटिन अक्षरों वाले Unicode टेक्स्ट के लिए Punycode/ASCII में बदलें इस्तेमाल करें।
- ASCII A-labels के लिए IDN/टेक्स्ट में बदलें इस्तेमाल करें।
- बदले गए हर लेबल को DNS, ईमेल सेटिंग या ऐप्लिकेशन कॉन्फ़िगरेशन में डालने से पहले जाँच लें।
यह कन्वर्टर PHP के idn_to_ascii और idn_to_utf8 फ़ंक्शन इस्तेमाल करता है। प्रोसेसिंग सर्वर पर होती है। आपका इनपुट HTTPS के ज़रिए सर्वर तक जाता है और स्टोर नहीं किया जाता।
डोमेन बदलने के उदाहरण
यह छोटा-सा उदाहरण दिखाता है कि स्क्रीन पर दिखने वाला नाम और उसका DNS-संगत रूप आपस में कैसे जुड़े हैं।
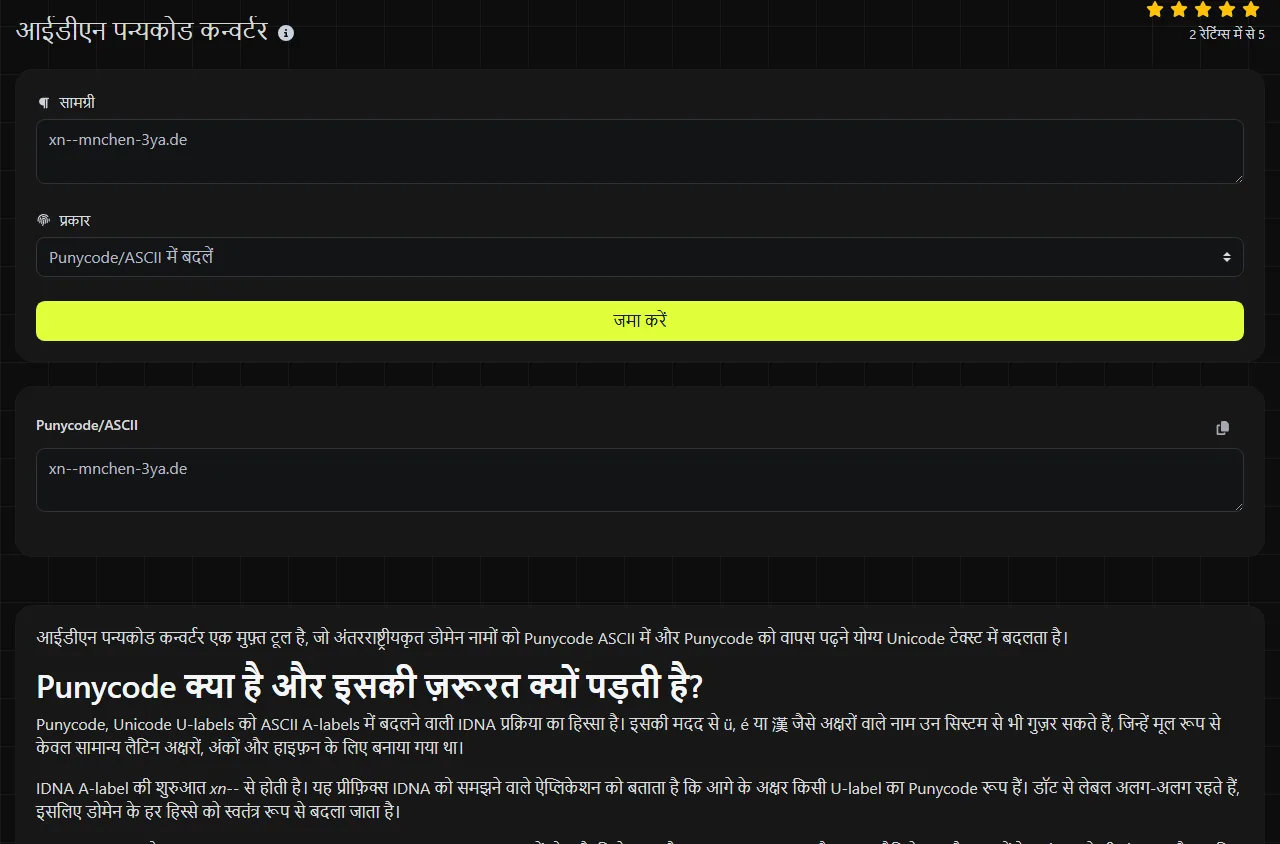
इनपुट münchen.de
आउटपुट xn--mnchen-3ya.de
आउटपुट को उलटी दिशा में बदलने पर münchen.de मिलता है। केवल ASCII वाला लेबल de बदलने की ज़रूरत नहीं होती, जबकि ü वाला लेबल xn-- लेबल में बदल जाता है।
इनपुट मान्य डोमेन-नाम टेक्स्ट होना चाहिए। इसका मूल फ़ॉर्मैट सामान्य स्थितियों को इस तरह संभालता है:
- उच्चारण चिह्न वाले और गैर-लैटिन अक्षर: मान्य Unicode लेबल को IDNA और Punycode के ज़रिए ASCII में दिखाया जाता है।
- डॉट: हर डॉट लेबल को अलग करता है। इसलिए किसी डोमेन में सामान्य ASCII लेबल और एन्कोड किए गए लेबल, दोनों हो सकते हैं।
- अंक और सामान्य हाइफ़न: ये पहले से ASCII में होते हैं और आम तौर पर पढ़ने योग्य बने रहते हैं, बशर्ते वे डोमेन-नाम सिंटैक्स के नियमों के अनुरूप हों।
- स्पेस: सामान्य DNS होस्ट लेबल के भीतर स्पेस मान्य नहीं है। अगर गलती से स्पेस आ गया है, तो उसे हटा दें। Punycode से यह उम्मीद न करें कि वह उसे डोमेन के हिस्से के रूप में बनाए रखेगा।
- विराम चिह्न: फ़ुल स्टॉप लेबल को अलग करता है, लेकिन URL पाथ, पोर्ट या क्वेरी स्ट्रिंग के अक्षर होस्टनेम का हिस्सा नहीं होते।
- खाली या बहुत लंबा इनपुट: खाली वैल्यू में बदलने के लिए कोई डोमेन नहीं होता। DNS हर एन्कोड किए गए लेबल को 63 ऑक्टेट तक सीमित करता है, इसलिए देखने में छोटा Unicode लेबल भी बदलने के बाद बहुत लंबा हो सकता है।
Punycode कन्वर्ज़न विफल क्यों होता है या अनपेक्षित टेक्स्ट क्यों देता है?
कन्वर्ज़न आम तौर पर तब विफल होता है, जब इनपुट मान्य IDN टेक्स्ट नहीं होता, उसमें गलत तरीके से बना A-label होता है या उसे पहले किसी दूसरी एन्कोडिंग से गुज़ारा गया होता है। IDN/Text में बदलते समय ऐसा सामान्य ASCII इनपुट, जो A-label नहीं है, बिना बदलाव के रह सकता है। अक्षरों को हाथ से बदलने से पहले जाँचें कि स्रोत में Unicode U-labels, ASCII A-labels या URL-एन्कोड किया हुआ होस्टनेम है।
- गलत A-labels या गलत एन्कोडिंग: गलत तरीके से बना xn-- लेबल कन्वर्ज़न को विफल कर सकता है। Base64, hexadecimal टेक्स्ट और percent-encoded URLs, Punycode नहीं होते।
- असमर्थित अक्षर: Punycode Unicode वैल्यू को दिखा सकता है, लेकिन IDNA के नियम और डोमेन रजिस्ट्री कुछ अक्षरों, संयोजनों या लिपियों को अस्वीकार कर सकती हैं।
- लेबल की लंबाई सीमा से अधिक होना: DNS हर एन्कोड किए गए लेबल को 63 ऑक्टेट तक सीमित करता है, इसलिए Unicode लेबल कन्वर्ज़न के बाद बहुत लंबा हो सकता है।
- अधूरा इनपुट: होस्टनेम के साथ ब्रैकेट, पोर्ट नंबर या HTML एट्रिब्यूट का कोई हिस्सा कॉपी करने पर वैल्यू अमान्य हो सकती है।
- दो बार एन्कोड किया गया इनपुट: अगर Punycode डोमेन के अक्षरों को स्पष्ट रूप से या गैर-मानक तरीके से percent-encode किया गया है, तो वे percent sequences के रूप में दिख सकते हैं। पहले यूआरएल डिकोडर से उस URL लेयर को डिकोड करें, फिर मिले हुए डोमेन को बदलें।
- टेक्स्ट के बजाय बाइनरी डेटा: IDN कन्वर्ज़न Unicode डोमेन-नाम टेक्स्ट पर काम करता है। किसी भी फ़ाइल की मनमानी bytes को टेक्स्ट मानने पर वैलिडेशन विफल हो सकता है या अर्थहीन अक्षर मिल सकते हैं।
Punycode कहाँ दिखाई देता है?
Punycode मुख्य रूप से डोमेन नामों, DNS रिकॉर्ड, ब्राउज़र में पतों के प्रबंधन और होस्टनेम को ASCII के रूप में स्टोर करने वाले सिस्टम में दिखाई देता है। ब्राउज़र अपनी सुरक्षा नीतियों और इस्तेमाल किए गए अक्षरों के आधार पर पढ़ने योग्य अंतरराष्ट्रीयकृत नाम दिखा सकता है या xn-- रूप बनाए रख सकता है।
ईमेल पते में @ चिह्न के बाद आने वाले डोमेन के लिए Punycode इस्तेमाल किया जा सकता है। यह @ चिह्न से पहले वाले मेलबॉक्स नाम को एन्कोड नहीं करता। JSON payloads और query strings में होस्टनेम होने पर Punycode शामिल हो सकता है, लेकिन सामान्य टेक्स्ट के लिए JSON या query-string सिंटैक्स में Punycode की ज़रूरत नहीं होती।
Data URIs में आम तौर पर कॉन्टेंट के लिए percent encoding या Base64 इस्तेमाल होता है। वहाँ Punycode तभी दिखाई देता है, जब शामिल टेक्स्ट में कोई अंतरराष्ट्रीयकृत होस्टनेम हो। इसी तरह, पाथ या क्वेरी वैल्यू के लिए यूआरएल एन्कोडर और होस्टनेम के लिए Punycode इस्तेमाल करें।
अक्सर पूछे जाने वाले सवाल
क्या IDN कन्वर्टर में पूरा URL पेस्ट कर सकते हैं?
होस्टनेम को अलग करके केवल उसी हिस्से को बदलना अधिक सुरक्षित है। स्कीम, पोर्ट, पाथ, फ़्रैगमेंट और क्वेरी के अपने अलग सिंटैक्स नियम होते हैं। इन हिस्सों के अक्षरों के लिए Punycode के बजाय URL encoding की ज़रूरत पड़ सकती है।
क्या xn-- लेबल वाला डोमेन असुरक्षित होता है?
नहीं। कई वैध अंतरराष्ट्रीयकृत डोमेन xn-- लेबल इस्तेमाल करते हैं। हालांकि, अलग-अलग लेखन प्रणालियों के एक जैसे दिखने वाले अक्षरों से भ्रामक नाम बनाए जा सकते हैं। इसलिए पासवर्ड या भुगतान की जानकारी दर्ज करने से पहले डिकोड की गई वर्तनी और अपेक्षित संगठन की जाँच करें।
क्या Punycode डोमेन में emoji इस्तेमाल किए जा सकते हैं?
IDNA डोमेन लेबल में emoji की अनुमति नहीं है, भले ही Punycode एल्गोरिदम उनके code points को एन्कोड कर सकता हो। डोमेन रजिस्ट्री की नीतियाँ अनुमत लिपियों और प्रतीकों पर अतिरिक्त पाबंदियाँ लगा सकती हैं।
मेरा ब्राउज़र Unicode के बजाय Punycode क्यों दिखाता है?
अगर किसी लेबल में कई लिपियाँ मिली हों, spoofing से जुड़े अक्षर हों या वह ब्राउज़र की डिस्प्ले नीति पूरी न करता हो, तो ब्राउज़र उसका ASCII रूप बनाए रख सकता है। यह केवल डिस्प्ले से जुड़ा सुरक्षा उपाय है, इससे यह साबित नहीं होता कि कन्वर्ज़न गलत है।
क्या बदला हुआ नाम DNS में निश्चित रूप से काम करेगा?
नहीं। सफल कन्वर्ज़न से यह साबित नहीं होता कि डोमेन रजिस्टर है, उपलब्ध है या संबंधित रजिस्ट्री में उसकी अनुमति है। नतीजे का इस्तेमाल करने से पहले लेबल की लंबाई जाँचें, पढ़ने योग्य वर्तनी की पुष्टि करें और सुनिश्चित करें कि रजिस्ट्री संबंधित अक्षरों को स्वीकार करती है।
लोकप्रिय उपकरण
हमारे हस्ताक्षर जनरेटर टूल के साथ अपनी खुद की कस्टम हस्ताक्षर बनाएं और आसानी से डाउनलोड करें।
हमारे टेक्स्ट साइज कैलकुलेटर टूल का उपयोग करके किसी भी टेक्स्ट का आकार बाइट्स (B), किलोबाइट्स (KB), या मेगाबाइट्स (MB) में गणना करें।
रिवर्स IP लुकअप टूल का उपयोग करके किसी भी IP पते से जुड़े डोमेन या होस्ट को जल्दी और आसानी से खोजें।
हमारे पिंग टूल का उपयोग करके किसी भी वेबसाइट, सर्वर, या पोर्ट की स्थिति और प्रतिक्रिया समय को जल्दी और कुशलता से जांचें।
डिजिली लिंक का आईपी लुकअप टूल किसी भी आईपी पते के बारे में विस्तृत जानकारी प्रदान करता है। इस मुफ्त ऑनलाइन सेवा का उपयोग करके व्यापक आईपी डेटा प्राप्त करें।
हमारे WhatsApp लिंक जनरेटर से तुरंत अपना मुफ्त WhatsApp लिंक बनाएं। एक कस्टम संदेश जोड़ें और एक क्लिक में चैट शुरू करें, लॉग इन या कोडिंग की आवश्यकता नहीं।